

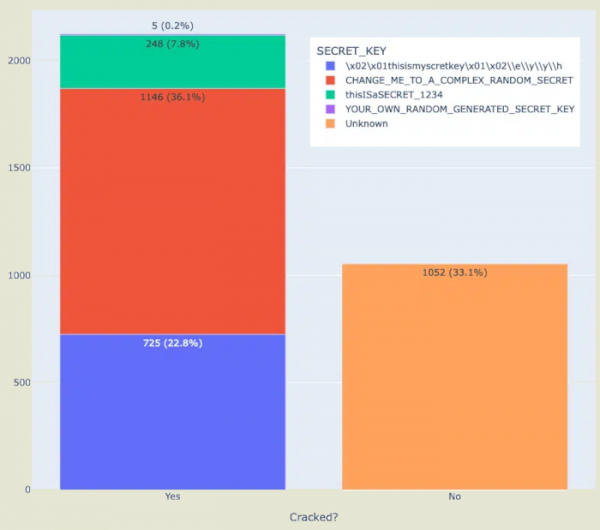
Pesquisadores da Horizon3 chamaram a atenção para problemas de segurança na maioria das instalações da plataforma de análise e visualização de dados Apache Superset. Em 2124 dos 3176 servidores públicos estudados com Apache Superset, foi identificado o uso de uma chave de criptografia padrão fornecida no exemplo do arquivo de configuração. Esta chave é utilizada na biblioteca Python Flask para a geração de Cookies de sessão, permitindo que um atacante conhecedor da chave crie parâmetros de sessão falsos, conecte-se à interface web do Apache Superset e extraia dados de bancos de dados vinculados ou execute código com direitos do Apache Superset.
Curiosamente, os pesquisadores informaram inicialmente os desenvolvedores sobre o problema em 2021, após o que, na versão 1.4.1 do Apache Superset, lançada em janeiro de 2022, o valor do parâmetro SECRET_KEY foi alterado para a string 'CHANGE_ME_TO_A_COMPLEX_RANDOM_SECRET', e uma verificação foi adicionada ao código que gera um aviso no log quando este valor está presente.
Em fevereiro deste ano, os pesquisadores decidiram repetir a varredura em sistemas vulneráveis e encontraram que poucos prestaram atenção ao aviso, e 67% servidores O Apache Superset ainda continua a usar chaves dos exemplos de configuração, modelos de implantação ou documentação. Entre as organizações que utilizam chaves padrão estavam algumas grandes empresas, universidades e instituições governamentais.
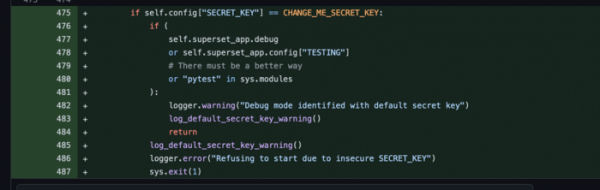
A inclusão de uma chave de trabalho no exemplo de configuração agora é vista como uma vulnerabilidade (CVE-2023-27524), que foi corrigida na versão 2.1 do Apache Superset ao gerar um erro que bloqueia o funcionamento da plataforma ao usar a chave mencionada no exemplo (apenas a chave especificada no exemplo da versão atual é considerada; chaves padrão antigas e as do modelo e da documentação não são bloqueadas). Um script especial foi proposto para verificar a presença da vulnerabilidade na rede.
Fonte: opennet.ru
