

Um grupo de pesquisadores de várias universidades da Alemanha desenvolveu um novo método de ataque MITM ao HTTPS, permitindo extrair cookies com identificadores de sessão e outros dados confidenciais, além de executar códigos JavaScript arbitrários no contexto de outro site. O ataque foi denominado ALPACA e pode ser aplicado a servidores TLS que implementam diferentes protocolos de nível de aplicativo (HTTPS, SFTP, SMTP, IMAP, POP3), mas que utilizam certificados TLS comuns.
A essência do ataque é que, ao ter controle sobre um gateway de rede ou um ponto de acesso sem fio, o atacante pode redirecionar o tráfego da web para outra porta de rede e estabelecer uma conexão com um servidor FTP ou de correio que suporte criptografia TLS e utilize um certificado TLS compartilhado com o servidor HTTP, fazendo com que o navegador do usuário acredite que a conexão foi estabelecida com o servidor HTTP solicitado. Como o protocolo TLS é universal e não está vinculado a protocolos de nível de aplicativo, a configuração de uma conexão criptografada para todos os serviços é idêntica, e o erro de enviar o pedido para o serviço errado só pode ser identificado após a configuração da sessão criptografada durante o processamento dos comandos do pedido enviado.
Portanto, se, por exemplo, a conexão do usuário inicialmente direcionada para HTTPS for redirecionada para um servidor de correio que utiliza o mesmo certificado que o servidor HTTPS, a conexão TLS será estabelecida com sucesso, mas o servidor de correio não conseguirá processar os comandos HTTP enviados e retornará uma resposta com código de erro. Essa resposta será tratada pelo navegador como uma resposta do site solicitado, enviada dentro de um canal de comunicação criptografado corretamente estabelecido.
Três variantes de ataque foram propostas:
- «Upload» para extrair Cookies com parâmetros de autenticação. O método é aplicável se o servidor FTP coberto pelo certificado TLS permitir o upload e a extração dos seus dados. Nesse tipo de ataque, o invasor pode conseguir manter partes da solicitação HTTP original do usuário, como o conteúdo do cabeçalho Cookie, por exemplo, se o servidor FTP interpretar a solicitação como um arquivo para salvar ou logar completamente as solicitações recebidas. Para um ataque bem-sucedido, o invasor precisa, então, de algum modo, extrair o conteúdo salvo. O ataque é aplicável ao Proftpd, Microsoft IIS, vsftpd, filezilla e serv-u.
- «Download» para realizar cross-site scripting (XSS). O método implica que o atacante, através de algumas manipulações, consegue inserir dados em um serviço que usa coisas comuns Certificado TLS, que podem ser retornados em resposta a uma solicitação do usuário. O ataque é aplicável aos servidores FTP mencionados acima, servidores IMAP e servidores POP3 (courier, cyrus, kerio-connect e zimbra).
- «Reflection» para executar JavaScript no contexto de outro site. O método é baseado em retornar ao cliente parte da solicitação, que contém o código JavaScript enviado pelo atacante. O ataque é aplicável aos servidores FTP mencionados acima, servidores IMAP cyrus, kerio-connect e zimbra, além do servidor SMTP sendmail.
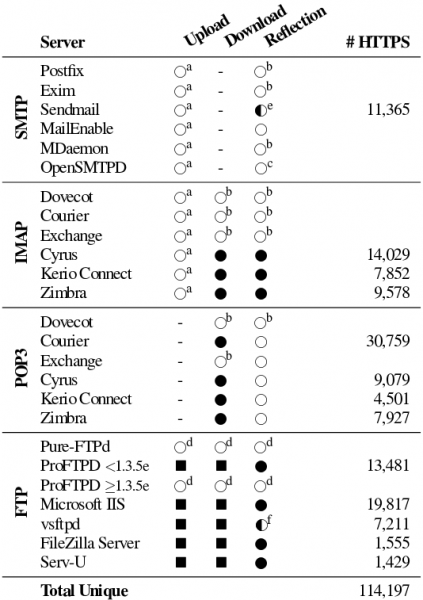
Por exemplo, ao abrir uma página controlada pelo atacante, uma solicitação de recurso desse site pode ser iniciada, onde o usuário possui uma conta ativa (por exemplo, bank.com). Durante um ataque MITM, essa solicitação, endereçada ao site bank.com, pode ser redirecionada para um servidor de email que utiliza um certificado TLS compartilhado com bank.com. Como o servidor de email não fecha a sessão após o primeiro erro, cabeçalhos e comandos como «POST / HTTP/1.1» e «Host:» serão tratados como comandos desconhecidos (o servidor de email retornará «500 unrecognized command» para cada cabeçalho).
O servidor de email não compreende as especificidades do protocolo HTTP, e para ele, cabeçalhos de serviço e o bloco de dados da solicitação POST são tratados de forma idêntica, portanto, no corpo da solicitação POST, é possível incluir uma linha com um comando para o servidor de email. Por exemplo, pode-se passar: MAIL FROM: ao que o servidor de email retornará uma mensagem de erro 501 : malformed address: alert(1); may not follow
Esta resposta será recebida pelo navegador do usuário, que executará o código JavaScript no contexto do site bank.com, ao qual a solicitação foi enviada, pois a resposta foi recebida dentro de uma sessão TLS adequada, cujo certificado confirmou a autenticidade da resposta do bank.com.
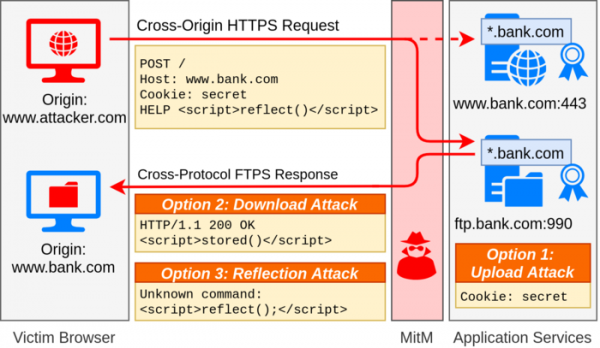
A varredura da rede global mostrou que cerca de 1,4 milhão de servidores web estão suscetíveis a essa questão de forma geral, e que um ataque misturando solicitações entre diferentes protocolos é possível. A possibilidade real de ataque foi identificada para 119 mil servidores web, onde estavam presentes servidores TLS associados a outros protocolos de aplicação.
Exemplos de exploits foram preparados para servidores FTP pureftpd, proftpd, microsoft-ftp, vsftpd, filezilla e serv-u; servidores IMAP e POP3 dovecot, courier, exchange, cyrus, kerio-connect e zimbra; e servidores SMTP postfix, exim, sendmail, mailenable, mdaemon e opensmtpd. Pesquisadores analisaram a possibilidade de ataque somente em combinação com servidores FTP, SMTP, IMAP e POP3, não se descartando que o problema possa se manifestar em outros protocolos de aplicação que utilizam TLS.
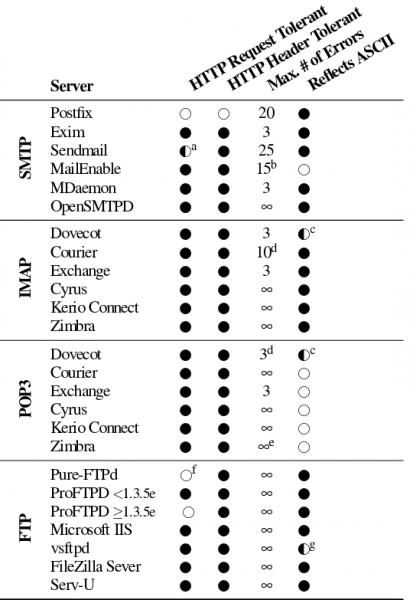
Para bloquear o ataque, foi sugerido o uso da extensão ALPN (Application Layer Protocol Negotiation) para negociar a sessão TLS considerando o protocolo de aplicação, e a extensão SNI (Server Name Indication) para vincular ao nome do host em caso de uso de certificados TLS que abrangem vários. domíniosNo lado das aplicações, recomenda-se limitar o número de erros ao processar comandos, após o qual a conexão deve ser encerrada. O processo de elaboração de medidas para bloquear o ataque começou em outubro do ano passado. Medidas semelhantes de proteção já foram adotadas no Nginx 1.21.0 (mail proxy), Vsftpd 3.0.4, Courier 5.1.0, Sendmail, FileZill, crypto/tls (Go) e Internet Explorer.
Fonte: opennet.ru
