

A empresa Wiz publicou os resultados de uma análise dos vestígios da atividade do worm Shai-Hulud 2, durante a qual releases maliciosas de mais de 800 pacotes foram publicadas no repositório NPM, totalizando mais de 100 milhões de downloads. Após a instalação do pacote comprometido, o worm ativado busca dados confidenciais, publica novas versões maliciosas (ao detectar um token de conexão com o diretório NPM) e disponibiliza os dados confidenciais encontrados no sistema por meio da criação de novos repositórios no GitHub.
No GitHub, foram identificados mais de 30 mil repositórios contendo dados interceptados pelo worm. Em cerca de 70% desses repositórios, foi encontrado o arquivo content.json; em 50%, o arquivo truffleSecrets.json; e em 80%, o environment.json, que contêm chaves de acesso, dados confidenciais e variáveis de ambiente encontrados no sistema do desenvolvedor que instalou o pacote malicioso com o worm. Também foram identificados cerca de 400 arquivos actionsSecrets.json contendo chaves encontradas em ambientes de execução do GitHub Actions.
Os arquivos contents.json continham mais de 500 credenciais e tokens de conexão únicos com o GitHub. Os arquivos truffleSecrets.json continham dados confidenciais coletados na execução do utilitário TruffleHog em sistemas comprometidos, que coleta mais de 800 tipos de dados, incluindo chaves de acesso, chaves de criptografia, senhas e tokens utilizados em diversos serviços, ambientes de nuvem, produtos e SGBDs. No total, foram identificadas mais de 400 mil entradas únicas em truffleSecrets.json, das quais cerca de 2,5% (~10 mil) foram verificadas.
Acredita-se que a exposição de informações confidenciais possa servir como ponto de partida para uma nova onda de ataques, uma vez que muitos dos dados permanecem relevantes. Por exemplo, a verificação mostrou que 60% dos tokens de acesso NPM, capturados de sistemas comprometidos pelo worm, ainda estão ativos.
O relatório também fornece estatísticas gerais obtidas com base na análise de variáveis de ambiente dos sistemas comprometidos. 23% das ativações do worm ocorreram em computadores de desenvolvedores, e 77% em ambientes de sistemas de integração contínua (60% GitHub Actions, 5% Jenkins, 5% GitLab CI, 3% AWS CodeBuild). Em 87% dos sistemas, foi utilizado o Linux, 12% o macOS e 1% o Windows. 76% das ativações ocorreram em contêineres, enquanto 13% em sistemas principais.
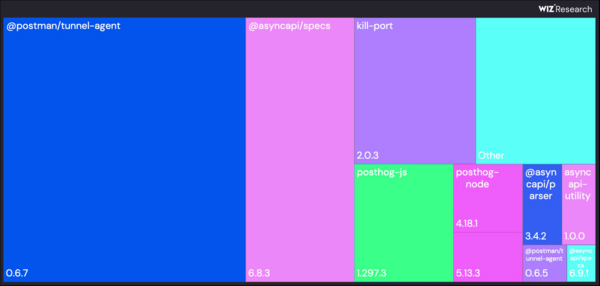
60% de todas as infecções ocorreram devido à instalação de versões maliciosas dos pacotes @postman/tunnel-agent-0.6.7 e @asyncapi/specs-6.8.3. Em 99% dos casos, o verme foi ativado ao executar o comando "node setup_bun.js", conforme indicado no package.json na seção preinstall (os restantes 1% provavelmente se referem a tentativas de teste).
Fonte: opennet.ru
