

Foram publicados os detalhes do incidente em que criminosos conseguiram obter controle sobre 333 nós de saída da rede Tor (existem cerca de 3000 nós de saída no total) e organizaram a interceptação de tráfego não criptografado e o redirecionamento de conexões SSH. O ataque começou em 2 de outubro (na noite de sexta-feira), mas foi identificado e começou a ser bloqueado em 4 de outubro. Em 5 de outubro, todos os servidores comprometidos foram desconectados pelos operadores ou pelos próprios atacantes. A investigação revelou que os atacantes tiveram acesso aos servidores dois meses antes do início do ataque aos usuários do Tor e instalaram o malware Ebury 1.8.3 nos sistemas comprometidos.
O objetivo do ataque era interceptar senhas, chaves e informações confidenciais no tráfego não criptografado em trânsito, bem como capturar senhas para SSH. Ao analisar o tráfego não criptografado, os atacantes se concentraram em solicitações não criptografadas aos servidores de e-mail. Para incentivar o retorno à operação sem criptografia nos nós de saída, foram bloqueadas as portas de rede utilizadas para estabelecer um canal de comunicação criptografado com os servidores de e-mail. servidores. O tráfego não criptografado foi analisado em tempo real.
Para coleta de senhas de SSH, foi organizado o redirecionamento de solicitações SSH para um dos 12 servidores dos criminosos. Esses servidores aceitavam a conexão via SSH e apresentavam a solicitação de senha em nome servidor, ao qual a conexão estava sendo feita. Como as chaves do host não coincidiam, o ssh do lado cliente emitia um aviso sobre a conexão com um desconhecido. servidor.
Se o usuário ignorasse este aviso e digitasse a senha para se conectar, o malicioso servidor transmitia a conexão para o legítimo servidor SSH alvo, preservando a senha digitada pela vítima e interceptando informações sobre as ações na sessão SSH. Paralelamente, estabelecia-se uma conexão com o servidor alvo utilizando a senha capturada e instalava-se o malware Ebury nele. Ao obter controle sobre servidores Linux que não eram nós de saída do Tor, os atacantes alteravam as configurações no arquivo torrc e transformavam-nos em novos nós de saída maliciosos do Tor.
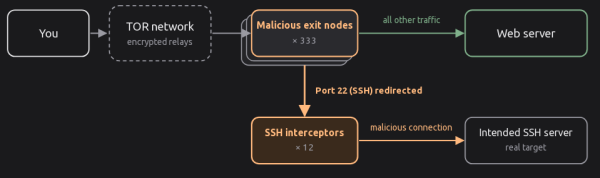
Para identificar todos os nós de saída maliciosos, o pesquisador que descobriu o problema utilizou a ferramenta exitmap para percorrer todos os nós de saída, estabelecer uma conexão SSH através de cada um deles e verificar o redirecionamento da solicitação. Como exatamente os atacantes conseguiram acessar os nós Tor comprometidos ainda não está claro, e entre outras coisas, surgem
suspeitas sobre a comprometimento dos operadores de hospedagem.
Fonte: opennet.ru
