

Pesquisadores da Universidade da Califórnia em Riverside desenvolveram (PDF) uma nova classe de ataques a redes sem fio — AirSnitch. Esses ataques permitem contornar mecanismos de isolamento entre clientes em redes Wi-Fi, que impedem que clientes se comuniquem diretamente entre si. No pior cenário, os ataques permitem que um invasor redirecione o tráfego da vítima (MITM) para análise ou modificação de requisições não criptografadas, além de manipular acessos a sites por meio da contaminação do cache DNS.
Para conduzir os ataques, o invasor deve ter a capacidade de se conectar à mesma rede sem fio que a vítima, ou a uma rede de convidados atendida pelo mesmo ponto de acesso. Por exemplo, os ataques podem ser aplicados em redes sem fio públicas. Dos 9 modelos testados de pontos de acesso sem fio da Netgear, Tenda, D-LINK, TP-LINK, ASUS, Ubiquiti, LANCOM e Cisco, bem como soluções com firmwares DD-WRT e OpenWrt, todos os dispositivos mostraram-se vulneráveis a pelo menos um método de ataque.
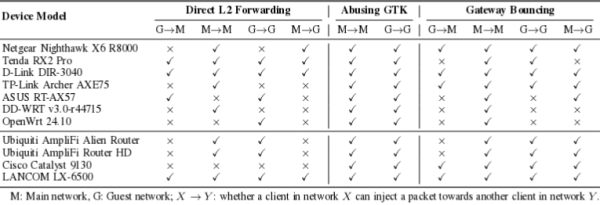
Três problemas são destacados, permitindo a realização do ataque. O primeiro problema permite contornar o isolamento entre clientes devido a um gerenciamento inadequado das chaves usadas para proteger quadros de broadcast. O segundo problema está relacionado ao fato de que o isolamento geralmente é aplicado no nível MAC ou no nível IP, mas não em ambos os níveis simultaneamente. O terceiro problema é causado pela sincronização instável dos identificadores de clientes em todo o stack de rede, permitindo interceptar o tráfego de entrada e saída de outros clientes.
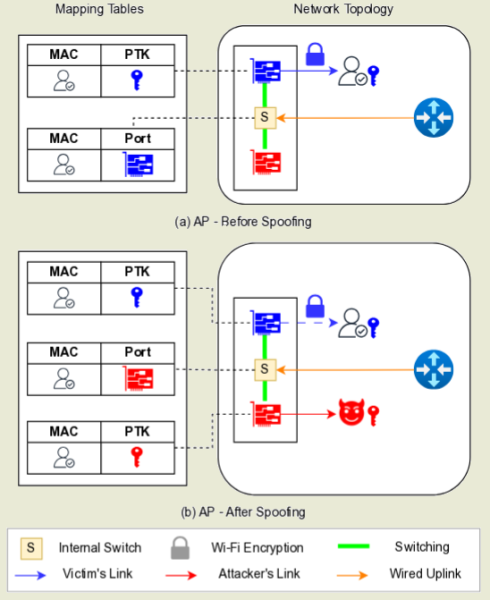
Os modernos pontos de acesso sem fio combinam as funções de transmissor de rádio e switch de rede (Layer 2 Switch), sendo que o switch, ao contrário das redes com fio, usa a vinculação lógica ao canal sem fio em vez de conectar fisicamente o cliente à porta. Como identificador nessa vinculação, utiliza-se o endereço MAC do cliente, que é associado ao canal em uma tabela especial de endereços MAC. No caso de mudança de canal (por exemplo, ao alternar de 2.4 GHz para 5 GHz), os dados na tabela são atualizados.
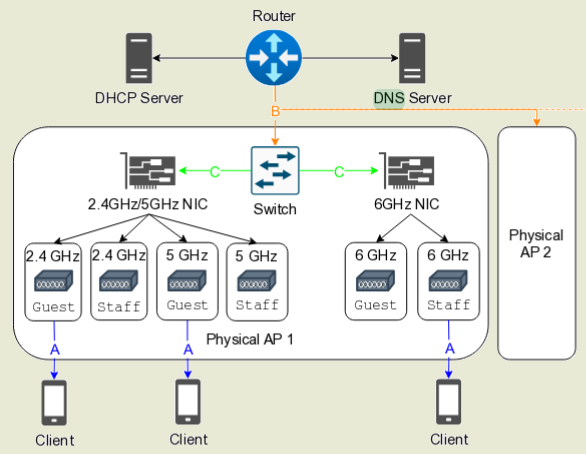
O ataque ocorre nos primeiros (físico, canal de rádio) e segundos (canal, endereço MAC) níveis do modelo OSI de rede, consistindo que um invasor, conectado ao mesmo ponto de acesso mas utilizando uma faixa de frequência diferente da vítima (por exemplo, 2,4 GHz em vez de 5 GHz), envia uma solicitação de estabelecimento de conexão (4-way handshake), especificando o endereço MAC da vítima (semelhante ao ARP spoofing em redes Ethernet). Como os clientes são identificados pelo endereço MAC, o ponto de acesso acredita que o cliente mudou para outro canal e altera a entrada na tabela de endereços MAC. Após isso, todo o tráfego de entrada do ponto de acesso começa a ser enviado para o dispositivo do atacante.
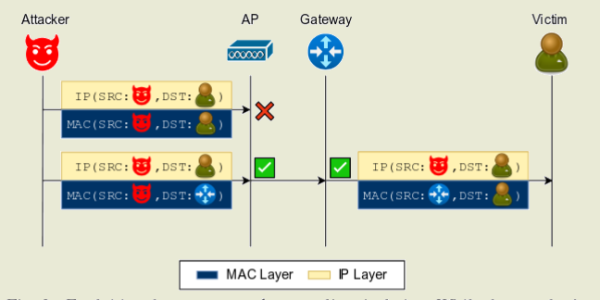
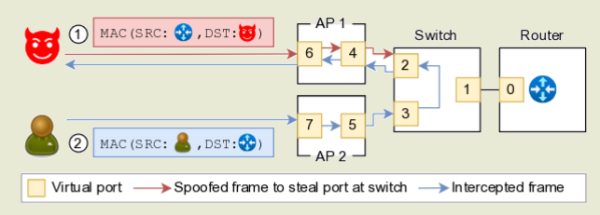
Para organizar uma interceptação bidirecional, o atacante, ao receber os dados endereçados à vítima, restaura o estado da tabela de endereços MAC ao estado original. Para isso, um pacote "ICMP Ping" é enviado com um endereço MAC aleatório e a criptografia do pacote pela chave GTK (Group Temporal Key), compartilhada por todos os clientes da rede sem fio. O ponto de acesso, ao receber este pacote, reverte a associação do endereço MAC da vítima ao canal sem fio original. A inserção no tráfego é realizada através de uma substituição cíclica e a recuperação da entrada na tabela de endereços MAC.
Fonte: opennet.ru
