

O Centro de Coordenação CERT (Grupo de Resposta a Emergências de Computadores) publicou um aviso sobre uma série de vulnerabilidades em implementações de vários protocolos de aplicativo que utilizam o protocolo UDP como transporte. As vulnerabilidades podem ser exploradas para realizar negação de serviço devido à possibilidade de um loop de troca de pacotes entre dois hosts. Por exemplo, atacantes podem causar a exaustão da largura de banda disponível na rede, interromper serviços de rede (como criando alta carga e excedendo o limite de taxa de solicitações) e implementar amplificadores de tráfego para ataques DDoS.
Dos protocolos, algumas implementações vulneráveis incluem DNS, NTP, TFTP, Echo (RFC862), Chargen (RFC864) e QOTD (RFC865). A presença da vulnerabilidade (CVE-2024-2169) foi confirmada em produtos específicos das empresas Cisco, Microsoft, Broadcom, Brother, Honeywell (CVE-2024-1309) e MikroTik. Como medidas paliativas para mitigar as vulnerabilidades, recomenda-se ativar a proteção contra spoofing (uRPF) no firewall, limitar o acesso a serviços UDP desnecessários e configurar limites de taxa de tráfego (rate-limit e QoS).
As vulnerabilidades são causadas pela falta de proteção do protocolo UDP contra spoofing de endereços – na ausência de proteção contra spoofing em roteadores de trânsito, o atacante pode especificar no pacote UDP um endereço IP de um servidor aleatório e enviar esse pacote para outro servidor, que retornará uma resposta para o endereço falso indicado. O método de ataque consiste em criar uma situação de loop de troca de pacotes entre servidores que utilizam implementações vulneráveis do protocolo. Por exemplo, em resposta a um pacote recebido, o servidor alvo pode enviar uma resposta com um código de erro, enquanto o servidor cujo endereço foi falsificado pelo atacante retornará sua resposta, o que, por sua vez, levará a um novo retorno do pacote com o código de erro. Assim, servidores eles começarão a se alternar indefinidamente em pacotes em um 'pingue-pongue'.
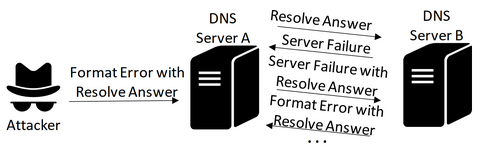
Vale ressaltar que esse método de ataque não é novo e servidor A sincronização de tempo ntpd teve uma das vulnerabilidades atacadas eliminada em 2009 (CVE-2009-3563) nas versões 4.2.4p8 e 4.2.5. O ataque consistia no envio de um pacote NTP com um endereço falsificado e o sinalizador MODE_PRIVATE ativado, que, ao ser processado, fazia com que o servidor-alvo retornasse uma resposta de que não era possível utilizar o modo privado, mantendo o sinalizador MODE_PRIVATE ativado na resposta. Consequentemente, outro servidor também não conseguia processar esse sinalizador e retornava sua própria resposta, resultando em um loop de troca de pacotes entre dois servidores NTP. Para o protocolo DNS, um aviso sobre a possibilidade de um ataque semelhante foi publicado em 1996.
Uma varredura global de endereços na internet revelou que atualmente há pelo menos 23 mil servidores TFTP vulneráveis, 63 mil servidores DNS, 89 mil servidores NTP, 56 mil serviços Echo/RFC862, 22 mil serviços Chargen/RFC864 e 21 mil serviços QOTD/RFC865. Supõe-se que, no caso dos servidores NTP, a presença de vulnerabilidades não corrigidas esteja relacionada ao uso de versões muito antigas do ntpd, lançadas antes de 2010. Os serviços Echo, Chargen e QOTD são vulneráveis por sua própria arquitetura. A situação com os servidores TFTP e DNS requer investigação junto a seus administradores. Os servidores atftpd e tftpd não estão sujeitos a esse problema, pois utilizam um número aleatório de porta de rede de origem ao enviar respostas. Entre os servidores DNS vulneráveis, menciona-se o dproxy-nexgen. Nos produtos Microsoft, o problema se manifesta nos WDS (Serviços de Implantação do Windows), e nos produtos Cisco, a vulnerabilidade está presente nos roteadores das séries 2800 e 2970.
Fonte: opennet.ru
