

Um grupo de pesquisadores da Universidade de Bochum (Alemanha) apresentou uma técnica de ataque (), que permite interceptar chamadas de voz criptografadas em redes móveis 4G/LTE que utilizam a tecnologia VoLTE para a transmissão do tráfego de voz ().
.
Para proteger as chamadas telefônicas contra interceptação em VoLTE, é utilizado um sistema de criptografia entre o cliente e o operador baseado em . A especificação determina a geração de um fluxo de chaves único para cada sessão, mas como foi revelado pelos pesquisadores, 12 de 15 estações base testadas não seguem esta condição e reutilizam o mesmo fluxo de chaves para duas chamadas consecutivas em um único canal de rádio ou utilizam métodos previsíveis para gerar uma nova sequência.
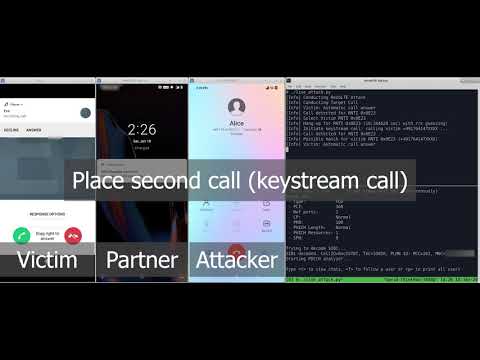
A reutilização do fluxo de chaves permite que um invasor decifre o tráfego criptografado gravado da conversa. Para decifrar o conteúdo da chamada de voz, o invasor primeiro intercepta e salva o tráfego de rádio criptografado entre a vítima e a estação base vulnerável. Após o término da chamada, o invasor liga de volta para a vítima e tenta prolongar a conversa o máximo possível, sem permitir que a vítima desligue. Durante essa conversa, além de gravar o tráfego de rádio criptografado, também é capturado o sinal de áudio original não criptografado.
Para decifrar a primeira chamada da vítima, o invasor, com base no tráfego criptografado interceptado na segunda chamada e nos dados de voz originais gravados no telefone do invasor, pode calcular o valor do fluxo de chaves, que é determinado por meio da operação XOR entre os dados abertos e criptografados. Como o fluxo de chaves é reutilizado, aplicando o fluxo de chaves calculado para a segunda chamada aos dados criptografados da primeira chamada, o invasor pode acessar seu conteúdo original. Quanto mais longa for a conversa entre o invasor e a vítima, mais informações da primeira chamada podem ser decifradas. Por exemplo, se o invasor conseguiu prolongar a conversa por 5 minutos, ele poderá decifrar 5 minutos.
Para capturar o tráfego criptografado no ar das redes LTE, os pesquisadores usaram um analisador de sinal , e para obter o fluxo de áudio original durante a chamada do atacante foram usados smartphones Android, controlados via ADB e . O custo do equipamento necessário para realizar o ataque é estimado em 7000 dólares.
Os fabricantes de estações base foram notificados sobre o problema em dezembro do ano passado e a maioria já publicou patches para corrigir a vulnerabilidade. No entanto, alguns operadores podem ter ignorado as atualizações. Para verificar a vulnerabilidade das redes LTE e 5G, um aplicativo móvel especial para a plataforma Android 9 (é necessário ter acesso root e um smartphone com chips Qualcomm, como Xiaomi Mi A3, One Plus 6T e Xiaomi Mix 3 5G). Além de detectar a vulnerabilidade, o aplicativo também pode ser usado para capturar tráfego e visualizar mensagens de serviço. O tráfego capturado é salvo no formato PCAP e pode ser enviado a um servidor HTTP especificado pelo usuário para análise posterior com ferramentas padrão.
Fonte: opennet.ru
