

Um grupo de pesquisadores da Universidade Católica de Lovaina (Bélgica) identificou uma vulnerabilidade arquitetônica (CVE-2023-52424) no padrão Wi-Fi IEEE 802.11, que permite que um usuário se conecte a uma rede sem fio menos protegida em vez da rede confiável que pretendia usar, possibilitando assim a interceptação e manipulação de tráfego. O problema se manifesta em pilhas sem fio de quaisquer sistemas operacionais e afeta os métodos de autenticação WPA3, WEP, EAP, AMPE e FILS.
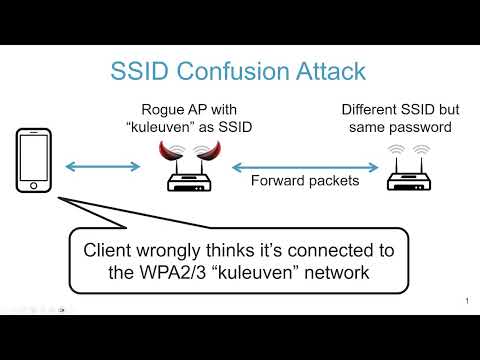
A técnica de ataque proposta, chamada Confusão de SSID, permite contornar os métodos de autenticação existentes no protocolo que protegem contra a substituição da identificação da rede SSID e impedem a criação de redes falsas com o mesmo nome da rede à qual o cliente se conecta. A causa do problema reside na definição no padrão de situações em que o SSID pode não ser autenticado. Em particular, para sinalizar sua presença, o ponto de acesso envia quadros beacon em modo de difusão, que incluem informações sobre o SSID da rede. Para simplificar o processo de localização da rede, os clientes não autenticam o SSID nesses quadros, uma vez que se presume que a verificação será necessária após o cliente decidir se conectar à rede.
Para ter sucesso no ataque, é necessário que o usuário inicie a conexão com uma determinada rede sem fio, enquanto nas proximidades exista outra rede sem fio com os mesmos parâmetros de conexão da primeira rede. Isso é comum, por exemplo, quando redes diferentes são criadas para as faixas de 2.4GHz e 5GHz, sendo uma delas pouco protegida e vulnerável a ataques típicos de interceptação de tráfego, como KRACK ou Frag. Essa configuração problemática também é aplicada em algumas redes universitárias que suportam o serviço Eduroam. O atacante deve estar dentro do alcance do sinal para se interpor entre o usuário e a rede alvo (MitM). Para realizar o ataque, o invasor não precisa conhecer as credenciais da vítima.
O ataque consiste na criação de um ponto de acesso (WrongAP no diagrama) pelo atacante, que serve para retransmitir requisições para uma rede falsa menos protegida (WrongNet), à qual o cliente deve se conectar em vez da rede desejada (TrustedNet). O ponto de acesso pode ser criado em um laptop comum e é usado para organizar um ataque MitM multicanal (MC MitM) à vítima. O ataque ocorre em três etapas:
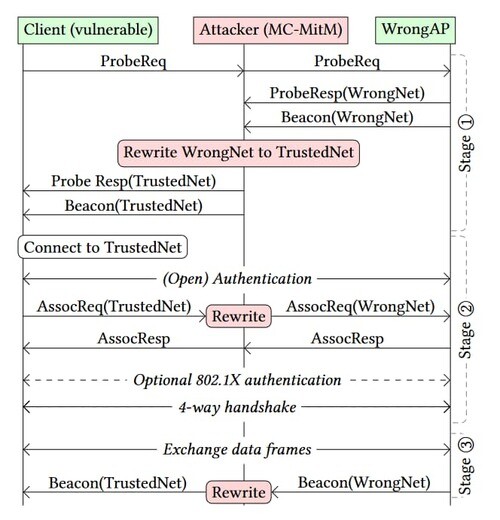
Ao explorar uma vulnerabilidade, o atacante pode forçar o cliente a se conectar a uma rede menos protegida, enquanto na interface será exibido o SSID da rede à qual o usuário inicialmente pretendia se conectar, e não daquela à qual ele realmente está conectado. Ao conseguir conectar o usuário através de uma rede não protegida, o atacante pode analisar e interceptar fluxos de tráfego não criptografados. Neste caso, ao usar alguns VPN, como WARP, hide.me e Windscribe, a VPN não será ativada ao se conectar a redes marcadas nas configurações como confiáveis.
O ataque é aplicável a protocolos de autenticação sem fio que utilizam EAP (Extensible Authentication Protocol), SAE (Simultaneous Authentication of Equals) e 802.1X, assim como em modo opcional do protocolo WPA3, onde o SSID não é utilizado na formação da chave PMK (Pairwise Master Key), com o objetivo de excluir dados pré-conhecidos na formação da chave para proteção contra vários ataques criptográficos. O protocolo FILS (Fast Initial Link Setup) é vulnerável quando utiliza PMK gerada através do estabelecimento de conexão com base em EAP. Os protocolos WPA1, WPA2 e FT (Fast BSS Transition) não apresentam esse problema, pois exigem um SSID correto durante o estabelecimento da conexão.
Para se proteger contra o ataque de Confusão de SSID no lado do ponto de acesso, é mencionado a inclusão nos padrões 802.11 da exigência de autenticação do SSID durante a conexão, o que pode ser implementado através da adição do SSID na função de formação de chave ou incluindo o SSID entre os dados adicionais verificados durante o estabelecimento da conexão. No lado do cliente, a proteção pode ser organizada através da proteção dos quadros beacon (que será aplicada no WiFi 7). Criadores de redes podem prevenir ataques ao evitar o uso de credenciais compartilhadas em redes com diferentes SSIDs. Os usuários podem se proteger utilizando VPNs confiáveis ao se conectar a quaisquer redes sem fio.
Fonte: opennet.ru
