

Os desenvolvedores do Firefox anunciaram a expansão do uso do modo DNS sobre HTTPS (DoH, DNS over HTTPS), que será ativado por padrão para usuários no Canadá (anteriormente, o DoH só era aplicado por padrão nos EUA). A ativação do DoH para usuários canadenses será feita em várias etapas: no dia 20 de julho, o DoH será ativado para 1% dos usuários no Canadá e, se não surgirem problemas imprevistos, a cobertura será aumentada para 100% até o final de setembro.
A migração dos usuários canadenses do Firefox para o DoH está sendo realizada em colaboração com a CIRA (Autoridade de Registro da Internet Canadense), que regula o desenvolvimento da internet no Canadá e é responsável pelo domínio de nível superior "ca". A organização CIRA também se juntou ao programa TRR (Trusted Recursive Resolver) e faz parte dos provedores de DNS sobre HTTPS disponíveis no Firefox.
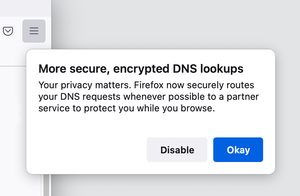
Após a ativação do DoH, uma notificação será exibida no sistema do usuário, permitindo, se desejado, recusar a migração para o DoH e continuar utilizando o esquema tradicional de envio de consultas não criptografadas ao servidor DNS do provedor. O provedor pode ser alterado ou o DoH desativado nas configurações da conexão de rede. Além dos servidores DoH da CIRA, também é possível escolher os serviços do Cloudflare e do NextDNS.
Os provedores de DoH oferecidos no Firefox são selecionados com base em requisitos para resolvers DNS confiáveis, segundo os quais o operador DNS pode usar os dados recebidos para resolução apenas para garantir o funcionamento do serviço, não deve armazenar logs por mais de 24 horas, não pode fornecer dados a terceiros e deve divulgar informações sobre os métodos de processamento de dados. O serviço também deve se comprometer a não censurar, filtrar, interferir ou bloquear o tráfego DNS, salvo em situações previstas por lei.
Vale lembrar que o DoH pode ser útil para evitar vazamentos de informações sobre os nomes de host solicitados através dos servidores DNS dos provedores, combater ataques MITM e a substituição do tráfego DNS (por exemplo, ao se conectar a Wi-Fi público), além de resistir a bloqueios a nível de DNS (o DoH não pode substituir VPN na área de contornar bloqueios implementados no nível DPI) ou para organizar o funcionamento em caso de impossibilidade de acesso direto aos servidores DNS (por exemplo, ao trabalhar por meio de um proxy). Em uma situação normal, as solicitações DNS são enviadas diretamente para os servidores DNS especificados na configuração do sistema, mas no caso do DoH, a solicitação para a definição endereços IP do host é encapsulada no tráfego HTTPS e enviada para o servidor HTTP, onde o resolvedor processa as solicitações por meio da API Web. O padrão existente DNSSEC utiliza criptografia apenas para autenticação do cliente e servidor, mas não protege o tráfego contra interceptação e não garante a confidencialidade das solicitações.
Fonte: opennet.ru
