

O projeto GNU apresentou a primeira versão de teste do GNU Anastasis, um protocolo e aplicativos com sua implementação, destinados ao backup seguro de chaves de criptografia e códigos de acesso. O projeto é desenvolvido pelos criadores do sistema de pagamento GNU Taler em resposta à necessidade de uma ferramenta para recuperar chaves perdidas após falhas no sistema de armazenamento ou devido a senhas esquecidas que criptografaram a chave. O código do projeto é escrito em C e distribuído sob a licença GPLv3.
A ideia principal do projeto é que a chave é dividida em partes, e cada parte é criptografada e armazenada em um provedor de armazenamento independente. Diferente dos esquemas existentes de backup de chaves que envolvem o uso de serviços pagos ou amigos/familiares, o método proposto no GNU Anastasis não se baseia em total confiança no armazenamento ou na necessidade de memorizar uma senha complexa que criptografa a chave. A proteção de backups de chaves com senhas não é considerada uma solução, já que a senha também precisa ser armazenada em algum lugar ou memorizada (as chaves podem ser perdidas devido a amnésia ou à morte do proprietário).
O provedor de armazenamento no GNU Anastasis não pode acessar a chave, pois tem acesso apenas a parte da chave, e para reunir todos os componentes da chave em um todo, é necessário se autenticar com cada provedor, que utiliza diferentes métodos de autenticação. A autenticação através de SMS, e-mail, recebimento de uma carta física, videoconferência, conhecimento da resposta a uma pergunta secreta previamente determinada e a possibilidade de realizar uma transferência de uma conta bancária pré-designada são suportados. Essas verificações confirmam que o usuário tem acesso ao e-mail, número de telefone e conta bancária, além de poder receber correspondência no endereço fornecido.
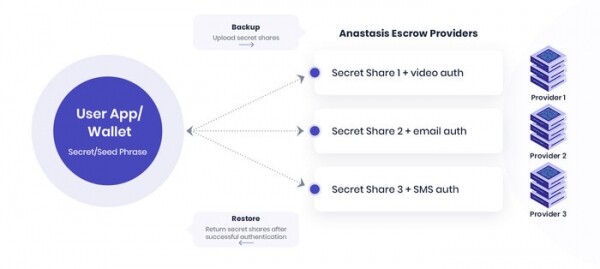
Ao salvar a chave, o usuário escolhe os provedores e os métodos de autenticação a serem utilizados. Antes da transmissão de dados para o provedor, partes da chave são criptografadas usando um hash calculado com base em respostas formalizadas a várias perguntas relacionadas à identidade do proprietário da chave (nome completo, data e local de nascimento, número de seguro social etc.). O provedor não recebe informações sobre os usuários que realizam o backup, exceto os dados necessários para autenticar o proprietário. Uma quantia em dinheiro pode ser paga ao provedor pelo armazenamento (suporte para esses pagamentos já foi adicionado ao GNU Taler, mas os dois provedores de teste atuais operam gratuitamente). Uma ferramenta com interface gráfica baseada na biblioteca GTK foi desenvolvida para gerenciar o processo de recuperação.
Fonte: opennet.ru
