

Foi lançada a versão 1.0 do toolkit OpenZiti, que permite integrar aos aplicativos ferramentas para interações de rede distribuída e acessos a serviços em um ambiente de rede isolado. OpenZiti possibilita a implementação de uma rede overlay específica para os aplicativos em desenvolvimento, funcionando sobre a internet comum e utilizando roteamento mesh, onde cada ponto da rede se conecta através de pontos vizinhos. O código do projeto é escrito em Go e é distribuído sob a licença Apache 2.0. Estão disponíveis bindings para as linguagens C, Go, Python, Swift, Java, Node.js e C#, bem como ferramentas para integração com aplicativos na plataforma Android.
O sistema OpenZiti foi projetado inicialmente para criar redes que garantem proteção e isolamento de tráfego em ambientes não seguros, onde os nós podem ser comprometidos (arquitetura de confiança zero — Zero Trust). A tecnologia pode ser utilizada para estabelecer conexões com aplicativos em vez de VPN. A operação da rede é garantida através da utilização de um processo controlador, que gerencia a configuração da rede, a autenticação e a configuração de serviços, além dos nós que estão autorizados a atuar como roteadores, formando uma rede mesh e realizando o roteamento do tráfego transitório. É possível adicionar serviços para balanceamento de carga e garantir a resiliência.
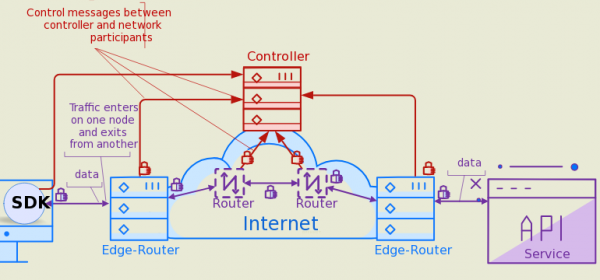
O acesso à rede overlay é realizado através de clientes edge especiais, que permitem a comunicação da rede externa com a rede overlay construída com o OpenZiti. É possível criar túneis e proxies que permitem direcionar o tráfego da rede comum para a rede overlay e vice-versa, de modo que da rede externa seja possível interagir com aplicativos que operam na rede overlay e acessar aplicativos existentes que não possuem suporte embutido para a rede overlay.
Acessando a rede e recebendo dados de servidores O DNS só é possível após a autenticação e autorização obrigatórias — sem as devidas permissões, o cliente não conseguirá verificar a disponibilidade do serviço e conectá-lo. Todo o tráfego é protegido por meio de mTLS (autenticação mútua, onde cliente e servidor se autenticam um ao outro) e criptografia de ponta a ponta (ChaCha20-Poly1305), ou seja, a comprometimento dos nós da rede não permitirá visualizar o tráfego das aplicações. As funções da biblioteca libsodium são utilizadas para criptografia.
Entre as aplicações populares que utilizam OpenZiti, destacam-se a plataforma de compartilhamento de dados Zrok e o ecossistema browZer para o desenvolvimento de sites na rede sobreposta. Além de criar aplicações de rede distribuídas, OpenZiti também é adequado para construir redes privadas para acesso a APIs, sites ou bancos de dados privados, ocultando a infraestrutura baseada em Kubernetes na rede sobreposta, assim como para o controle remoto de sistemas e dispositivos externos sem configurar firewalls e sem o uso de VPN.
A versão 1.0 do OpenZiti garante a estabilidade da API para roteadores e controladores (para clientes, a estabilidade da API já era garantida anteriormente). A partir desta versão, a compatibilidade retroativa será mantida na API e na interface de linha de comando, e, se necessário remover funcionalidades, um processo de transição para torná-las obsoletas será aplicado, com a remoção real ocorrendo apenas em caso de uma mudança significativa na versão. A nova versão também passou por testes adicionais simulando vários tipos de falhas nos componentes da rede (teste de caos), permitindo verificar a resiliência da rede em situações anormais e a capacidade de retornar ao funcionamento normal após a recuperação dos componentes falhos.
Fonte: opennet.ru
