

A Stamus Networks lançou a versão especializada do distribuidor SELKS 10, destinada ao desenvolvimento de sistemas de detecção e prevenção de intrusões de rede, bem como à organização da resposta a ameaças identificadas e monitoramento da segurança da rede. Os usuários recebem uma solução totalmente pronta para o gerenciamento da segurança de rede, que pode ser utilizada imediatamente após o download. O distribuidor suporta operação em modo Live e execução em ambientes de virtualização ou contêineres. As realizações do projeto são distribuídas sob a licença GPLv3. Foram preparados dois arquivos de imagem ISO para download: um com ambiente gráfico Xfce (3,5 GB) e outro que funciona em modo console (2,7 GB).
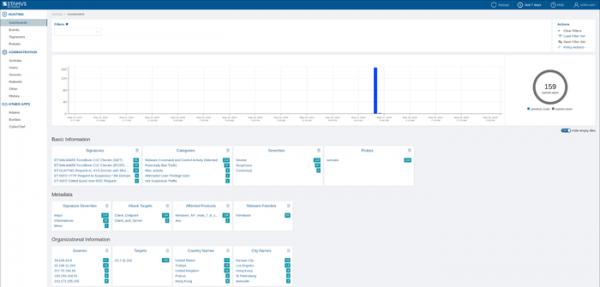
O distribuidor é baseado na plataforma Debian e utiliza o sistema aberto de detecção de ataques Suricata. Os dados que chegam de diversas fontes são processados pela plataforma Logstash e armazenados no ElasticSearch. Para monitorar o estado atual e os incidentes identificados, é oferecida uma interface web, que é implementada sobre a interface Kibana. Para gerenciar regras e visualizar a atividade relacionada, é usada a interface web Stamus CE. Também estão incluídos o sistema de captura, armazenamento e indexação de pacotes de rede Arkime, a interface para avaliação dos eventos ocorridos EveBox e o analisador de dados CyberChef.
Principais melhorias:
- Recursos adicionais da plataforma comercial paralela SSP (Stamus Security Platform) foram integrados à interface do usuário. O trabalho foi realizado para simplificar a interface web e unificar as informações sobre detecção de ameaças, pesquisa de atividades suspeitas e análise de evidências.

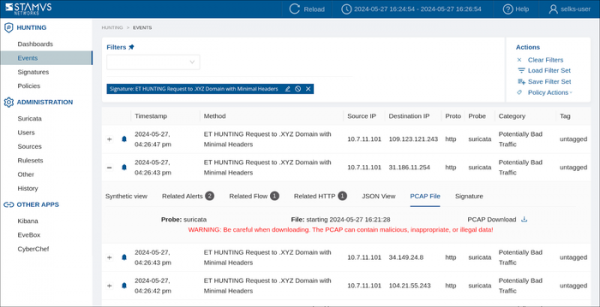
- Adicionada a capacidade de captura seletiva de pacotes associados a eventos identificados e sua exportação a partir da interface para análise de atividades suspeitas no formato PCAP. Os dumps exportados contêm informações completas sobre a sessão de rede associada à ameaça identificada. O dump pode ser usado para analisar o incidente tanto dentro do SELKS quanto em ferramentas de terceiros, como o Wireshark.

- O sistema de captura, armazenamento e indexação de pacotes de rede Arkime foi atualizado para a versão 5.0, que agora suporta a busca simultânea de informações sobre vários objetos em fontes abertas (OSINT), alterou o layout do bloco com informações detalhadas, integrou um subsistema de configuração unificado, adicionou suporte aos métodos de formação de impressões de tráfego JA4 e JA4+, e implementou a possibilidade de importar dumps PCAP salvos.
- Em vez do SQLite, o banco de dados agora utiliza o SGBD PostgreSQL.
- A base de pacotes foi atualizada para o Debian 12.
Fonte: opennet.ru
