

Após seis meses de desenvolvimento um lançamento significativo do navegador especializado , que dá continuidade ao desenvolvimento de funcionalidades baseadas na versão ESR . O navegador foca na garantia de anonimato, segurança e privacidade, todo o tráfego é redirecionado apenas pela rede Tor. Não é possível se conectar diretamente através da conexão de rede padrão do sistema atual, o que impede o rastreamento do verdadeiro IP do usuário (caso o navegador seja hackeado, os atacantes podem acessar os parâmetros de rede do sistema, portanto, para bloquear completamente possíveis vazamentos, produtos como ). As compilações do Tor Browser para Linux, Windows, macOS e Android.
Para garantir proteção adicional, é incluído o complemento , que permite a utilização de criptografia de tráfego em todos os sites onde isso é possível. Para reduzir a ameaça de ataques que utilizam JavaScript e bloquear plugins por padrão, é fornecido o complemento . Para combater o bloqueio e inspeção do tráfego, são aplicados e .
. Para organizar um canal de comunicação criptografado em ambientes que bloqueiam qualquer tráfego além do HTTP, são oferecidos transportes alternativos que, por exemplo, permitem contornar tentativas de bloqueio do Tor na China. Para proteção contra o rastreamento da movimentação do usuário e para evitar a extração de características específicas do visitante, APIs como WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, Permissions, MediaDevices.enumerateDevices e screen.orientation estão desativadas ou limitadas, assim como ferramentas de envio de telemetria, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, “link rel=preconnect”, e a libmdns foi modificada.
No novo lançamento:
- Foi implementado um indicador de disponibilidade de um site que funciona como um serviço oculto, exibido na barra de endereços ao visualizar um site da web comum. Ao abrir um site que também está disponível através de um endereço onion pela primeira vez, um diálogo aparece para sugerir alternar automaticamente para o site onion ao abrir o site da web. As informações sobre a disponibilidade através do endereço .onion são transmitidas pelo proprietário do site por meio do cabeçalho HTTP. .
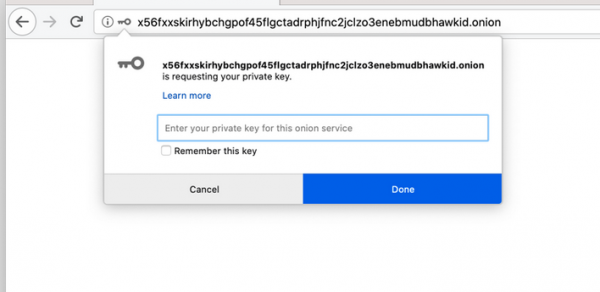
- Os proprietários de serviços ocultos, que desejam restringir o acesso aos seus recursos, agora podem definir um conjunto de chaves para controle de acesso e autenticação. O usuário pode salvar a chave de acesso transmitida em seu sistema e usar a interface de Autenticação de Serviços Onion em "about:preferences#privacy" para gerenciar as chaves.

- Os indicadores de segurança na barra de endereços foram ampliados. A indicação de uma conexão segura foi substituída por um aviso sobre problemas de segurança. Conexões onion seguras agora não se destacam e são marcadas com um ícone cinza padrão. Se um nível insuficiente de proteção da conexão for detectado ao acessar um serviço onion, o indicador da conexão será riscado com uma linha vermelha. Se recursos forem carregados de forma mista na página, um aviso adicional será exibido na forma de um ícone com um ponto de exclamação.
- Adicionados modos de página separados que são mostrados em caso de erros de conexão com serviços onion (anteriormente, as páginas de erros padrão do Firefox eram exibidas, as mesmas que para sites da web). As novas páginas incluem informações adicionais para diagnosticar os motivos da impossibilidade de se conectar a um serviço oculto, permitindo identificar problemas no endereço, serviço, cliente ou infraestrutura de rede.
- Para um acesso mais fácil a sites onion, foi disponibilizada uma função experimental de vinculação de nomes simbólicos, que resolve problemas de memorização e busca de endereços onion. Para facilitar o acesso, juntamente com organizações como a FPF (Freedom of the Press Foundation) e EFF (Electronic Frontier Foundation), foi desenvolvido um protótipo de catálogo de nomes baseado na extensão HTTPS Everywhere. Atualmente, para testes, foram oferecidos nomes simbólicos para serviços onion SecureDrop — theintercept.securedrop.tor.onion e lucyparsonslabs.securedrop.tor.onion.
- As versões de componentes de terceiros foram atualizadas, incluindo
NoScript 11.0.26,
Firefox 68.9.0esr,
HTTPS-Everywhere 2020.5.20,
NoScript 11.0.26, Tor Launcher 0.2.21.8 e
Tor 0.4.3.5. - A versão para Android agora apresenta um aviso sobre a possível operação contornando o proxy ao abrir aplicativos externos. Problemas com o uso do obfs4 foram resolvidos.
Fonte: opennet.ru
