

Foi lançado o framework TUF 1.0 (The Update Framework), que fornece ferramentas para verificação segura da disponibilidade e download de atualizações. O principal objetivo do projeto é proteger o cliente contra ataques comuns a repositórios e infraestruturas, incluindo a mitigação da promoção de atualizações falsas criadas após a obtenção de acesso às chaves para a formação de assinaturas digitais ou a compromissos do repositório. O projeto é desenvolvido sob a égide da Linux Foundation e é utilizado para aumentar a segurança da entrega de atualizações em projetos como Docker, Fuchsia, Automotive Grade Linux, Bottlerocket e PyPI (a verificação de downloads e metadados do PyPI é esperada em breve). O código da implementação de referência do TUF é escrito em Python e distribuído sob a licença Apache 2.0.
O projeto desenvolve uma série de bibliotecas, formatos de arquivo e utilitários que podem ser facilmente integrados em sistemas existentes de atualização de aplicativos, garantindo proteção em caso de comprometimento das chaves do lado dos desenvolvedores de software. Para usar o TUF, é suficiente adicionar os metadados necessários ao repositório e integrar os procedimentos fornecidos pelo TUF no código do cliente para download e verificação de arquivos.
O framework TUF assume as tarefas de verificar a disponibilidade de atualizações, baixar as atualizações e verificar sua integridade. O sistema de instalação de atualizações não se sobrepõe diretamente aos metadados adicionais, cuja verificação e download são geridos pelo TUF. Para integração com aplicativos e sistemas de instalação de atualizações, é oferecida uma API de baixo nível para acesso aos metadados e a implementação de uma API de cliente de alto nível chamada ngclient, pronta para integração com aplicativos.
Entre os ataques que o TUF pode mitigar, destacam-se a substituição de lançamentos antigos como se fossem atualizações, visando bloquear a correção de vulnerabilidades no software ou reverter o usuário para uma versão antiga vulnerável, assim como a promoção de atualizações maliciosas, devidamente assinadas usando uma chave comprometida, e a realização de ataques DoS aos clientes, como o preenchimento de disco com atualizações infinitas.
A proteção contra a compromissos da infraestrutura do fornecedor de software é alcançada através da manutenção de registros verificáveis separando o estado do repositório ou aplicativo. Os metadados TUF verificáveis incluem informações sobre as chaves em que se pode confiar, hashes criptográficos para avaliar a integridade dos arquivos, assinaturas digitais adicionais para atestar metadados, informações sobre números de versão e dados sobre a duração vital dos registros. As chaves utilizadas para verificação têm uma duração limitada e exigem atualização constante para se proteger contra a assinatura feita com chaves antigas.
A redução do risco de comprometimento de todo o sistema é realizada através do uso de um modelo de separação de confiança, onde cada parte é limitada apenas à área pela qual é diretamente responsável. O sistema utiliza uma hierarquia de papéis com suas chaves, por exemplo, o papel raiz assina chaves para papéis responsáveis pelos metadados no repositório, dados sobre o momento da formação das atualizações e as compilações de destino, por sua vez, o papel responsável pelas compilações assina papéis relacionados à certificação dos arquivos entregues.
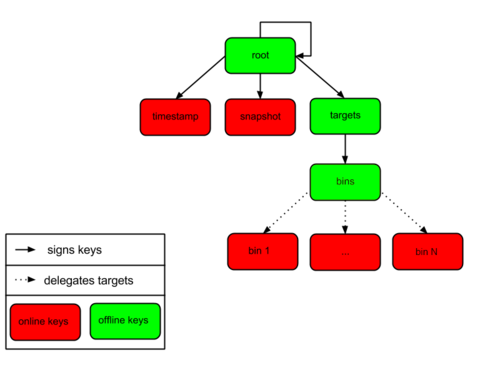
Para proteger contra a comprometimento das chaves, um mecanismo de revogação e substituição de chaves em tempo real é utilizado. Cada chave individual concentra apenas os poderes mínimos necessários, e para operações de certificação é necessário aplicar várias chaves (o vazamento de uma única chave não permite atacar imediatamente o cliente, e para comprometer todo o sistema é necessário capturar as chaves de todos os participantes). O cliente só pode aceitar arquivos criados após os arquivos já recebidos, e os dados são carregados apenas de acordo com o tamanho especificado nos metadados certificados.
A versão TUF 1.0.0 publicada oferece uma implementação de referência totalmente reescrita e estabilizada da especificação TUF, que pode ser usada como um exemplo acabado ao criar suas próprias implementações ou para integração em seus projetos. A nova implementação contém significativamente menos código (1400 linhas em vez de 4700), é mais fácil de manter e pode ser facilmente expandida, por exemplo, ao adicionar suporte a pilhas de rede específicas, sistemas de armazenamento ou algoritmos de criptografia.
Fonte: opennet.ru
