

Foi lançado o navegador web Firefox 159 e as atualizações das versões anteriores com suporte de longo prazo — 153.6.0 e 115.44.0. No âmbito do novo ciclo bi-semanal de lançamentos, a versão Firefox 160 entrou em fase de beta-teste, com lançamento previsto para 10 de novembro.
Principais novidades no Firefox 159 (1, 2, 3):
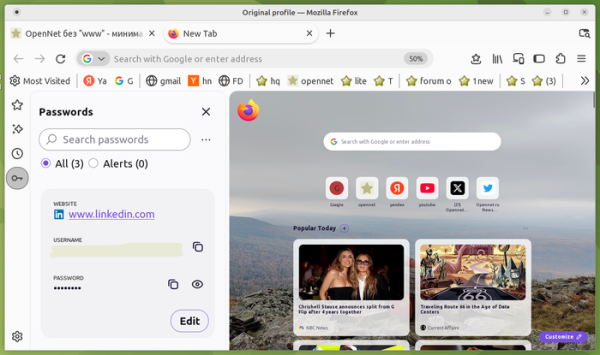
- Um botão para acessar senhas salvas foi adicionado à barra lateral por padrão.

- No modo 'Smart Window', que oferece um espaço separado para interação com IA, foi adicionada a capacidade de monitorar mudanças nas páginas. Por exemplo, com a nova função, é possível rastrear a diminuição de preços de produtos em lojas online. Para ativar a monitorização, deve-se usar o comando '/watch' no chat com o assistente de IA integrado ao navegador, e para gerenciar — o botão Tasks na barra ou a página about:smartwindowtasks. Ao detectar uma mudança, o Firefox exibirá uma notificação.
- A função de IA para resumir conteúdos de páginas foi reformulada para enviar ao provedor de IA não o texto da página, mas o link para a página, resolvendo problemas de análise incompleta.
- Adicionadas combinações de teclas: Ctrl+Shift+A para buscar entre as abas abertas e Ctrl+Shift+F para acessar a gestão de complementos ou temas. As combinações de teclas podem ser alteradas na página about:keyboard.
- Nas compilações para macOS, foi utilizada a interface padrão para essa plataforma para enviar informações por meio de outros aplicativos, como AirDrop e Messages. Adicionada a capacidade de enviar várias abas selecionadas ao mesmo tempo.
- Nas ferramentas para desenvolvedores web, foi permitido o sobrepor de variáveis previamente declaradas através dos operadores let, const e class no console web.
- Adicionado suporte para animação atrelada à rolagem de conteúdo (Scroll-driven Animation), permitindo a criação de indicadores para apresentar visualmente a posição na página ou adicionar efeitos que alteram o conteúdo quando visíveis durante a rolagem. Estão disponíveis dois modos: 'ScrollTimeline' para vincular à posição de rolagem em relação ao eixo de coordenadas e 'ViewTimeline' para vincular ao deslocamento relativo da exibição de elementos de conteúdo na área de rolagem. Novas propriedades CSS animation-timeline, scroll-timeline, view-timeline e animation-range foram adicionadas.
- Foi implementado suporte a registros de elementos personalizados para separar o escopo de elementos HTML personalizados, o que pode ser necessário ao usar várias instâncias de diferentes elementos HTML personalizados com o mesmo nome em uma única página. No caso de uso de várias bibliotecas na página que definem um elemento com o mesmo nome, por meio do construtor JavaScript CustomElementRegistry(), os elementos de cada biblioteca podem ser vinculados a partes específicas da hierarquia DOM, sem se sobrepor ao registro global window.customElements. Por exemplo, se duas bibliotecas definem diferentes elementos com o mesmo nome , um elemento da primeira biblioteca pode ser usado em uma parte da página, enquanto outro da segunda pode ser usado em outra parte.
- A API WebGL agora suporta as extensões EXT_clip_control e EXT_texture_mirror_clamp_to_edge, enquanto o WebGL 2 suporta a extensão EXT_texture_norm16.
- Na API Sanitizer, foi implementada a limpeza do código HTML na fase de parsing, antes da adição de elementos à árvore DOM, resolvendo o problema com a execução de construtores de elementos personalizados que seriam removidos durante essa limpeza.
- Na versão para Android, a intensidade de recarregamento de guias em dispositivos Xiaomi e Redmi foi significativamente reduzida. O problema de reprodução de vídeo em sites como The New York Times foi resolvido.
- No Firefox Enterprise, o administrador agora pode solicitar um novo login usando uma conta corporativa antes da recuperação da sessão após uma falha. Para as builds do Firefox Enterprise, foi garantida a geração de dados SBOM (Software Bill of Materials). O uso de IA para preenchimento automático de formulários está desativado por padrão.
Além de inovações e correções de bugs, o Firefox 159 corrigiu 167 vulnerabilidades, das quais 108 foram consideradas de alto risco. A maioria das vulnerabilidades foi causada por problemas de gerenciamento de memória, como estouros de buffer e acesso a áreas de memória já liberadas. Esses problemas têm o potencial de permitir a execução de código por invasores ao abrir páginas especialmente elaboradas.
Fonte: opennet.ru
