Disponível Firefox 74.
- O gerenciador de senhas aprendeu a classificar as entradas em ordem reversa (Z-A).
- Acabou com extensões instaladas globalmente (para todos os usuários do sistema, como em %ProgramFiles%Mozilla Firefoxextensions). Esse método de distribuição é usado para pré-instalação em distribuições, bem como para impor extensões ao instalar software de terceiros. Os desenvolvedores o consideraram problemático, pois isso impede que o usuário remova essas extensões através do gerenciador de extensões (por exemplo, se a extensão causar problemas ou se o usuário não gostar de ser obrigado a usá-la). Agora, o gerenciamento de extensões está completamente sob controle do usuário. As extensões já instaladas continuarão a funcionar (o usuário agora pode removê-las através do gerenciamento de extensões), e as recém-instaladas serão ignoradas. Aos criadores de distribuições personalizadas (Windows) e mantenedores (Linux) será oferecida uma opção especial na fase de compilação que restaura o suporte a extensões instaladas globalmente. Os usuários corporativos têm a opção de implementar extensões através de políticas de grupo.
- Extensão Facebook Container (abre automaticamente a rede social em um contêiner separado) suporta uma lista de domínios personalizados que também serão automaticamente colocados no contêiner.
- O botão de criar nova guia agora possui um menu acessado com o botão direito do mouse (funciona apenas quando os contêineres) estão ativados, do qual se pode escolher um contêiner para a guia que está sendo criada. Além disso, foi adicionada uma configuração "Escolher contêiner para cada nova guia", que permite chamar esse menu com o botão esquerdo do mouse.
- Foi adicionada a possibilidade de proibir o destacamento da guia. A transformação acidental de uma guia em uma janela separada incomodou os usuários por muitos anos (um ticket correspondente foi aberto há 9 anos). Para desativar o comportamento de destacamento de guias, existe a configuração browser.tabs.allowTabDetach.
- As teclas de atalho das extensões agora podem ser não apenas remapeadas, mas também desativadas.
- Para usuários dos EUA, o uso de DNS sobre HTTPS está ativado por padrão. O resolvedor padrão é a Cloudflare. Nas configurações, é possível alterá-lo para NextDNS ou especificar o endereço do seu próprio resolvedor.
- Nas compilações para Linux, foi aplicada a tecnologia RLBox. O código C++ de bibliotecas externas potencialmente vulneráveis é convertido em um módulo WebAssembly, cujos privilégios são rigorosamente limitados, e então o módulo é compilado em código de máquina e executado em um processo isolado. A primeira dessas bibliotecas foi Graphite.
- Para dispositivos com telas sensíveis ao toque implementado aceleração de rolagem.
- No Windows e macOS, agora é possível importar dados do Edgium (Edge baseado no Chromium).
- O navegador não revela mais o endereço IP local da máquina através do WebRTC (em vez do endereço local, um identificador aleatório é usado), portanto, recomenda-se que os usuários redefinam as configurações media.peerconnection.ice.default_address_only e media.peerconnection.ice.no_host (a alteração dessas configurações anteriormente permitia ocultar o endereço local).
- A pesquisa no histórico agora ignora marcas diacríticas (por exemplo, a busca pela palavra פסח também encontrará todas as ocorrências de פֶּסַח).
- Conforme anunciado há um ano e meio, foi desativado o suporte para TLS 1.0 e TLS 1.1. Se o servidor não suportar TLS 1.2, o usuário verá uma mensagem de erro ao estabelecer uma conexão segura e um botão que ativa o suporte para protocolos obsoletos (no futuro, esse suporte será completamente removido). Os outros navegadores populares também desativarão o suporte para protocolos antigos este ano (o TLS 1.0 foi introduzido em 1999 e o TLS 1.1 em 2006), pois não suportam algoritmos modernos rápidos e confiáveis (ECDHE, AEAD), enquanto exigem suporte para algoritmos antigos e fracos (TLS_DHE_DSS_WITH_3DES_EDE_CBC_SHA, SHA1, MD5). Um ano atrás, a proporção de tráfego usando esses protocolos não ultrapassava meio por cento, e atualmente diminuiu ainda mais.
- HTTP:
- O suporte para o cabeçalho HTTP Feature Policy. Com isso, o desenvolvedor do site pode especificar quais recursos e APIs o navegador deve usar ou não usar (por exemplo, para otimizar o funcionamento do site). A Feature Policy se assemelha a CSP, mas gerencia as capacidades do navegador, e não a segurança. Como resultado, iframes (<iframe>) que abrem um domínio diferente não podem mais solicitar acesso à geolocalização, câmera, microfone, captura de tela e modo de tela cheia, a menos que isso seja explicitamente permitido por meio da Feature Policy.
- Suporte implementado Cross-Origin-Resource-Policy (CORP), Com isso, os sites podem bloquear certos pedidos provenientes de fontes externas (por exemplo, proibir o acesso de recursos externos a scripts e imagens do site atual), o que impede ataques especulativos por canais secundários (Meltdown e Spectre), assim como ataques utilizando scripts entre sites.
- Evento adicionado languagechange_event, que é acionado quando o usuário muda o idioma preferido.
- CSS:
- O suporte à propriedade text-underline-position, que permite controlar a posição do sublinhado (por exemplo, posicionar o sublinhado abaixo dos caracteres de subtexto em uma fórmula química) foi ativado.
- Os valores das propriedades text-underline-offset e text-decoration-thickness podem agora ser expressos em porcentagens.
- A propriedade outline-style agora suporta o valor auto.
- O suporte para as propriedades -moz-column-* foi encerrado, e os padrões sem prefixo devem ser usados. Implementado
- JavaScript:
- o operador de sequência opcional Removidos (?.)
- método não padrão Object.prototype.toSource e a função global uneval . Eles surgiram na época do Netscape, mas nunca obtiveram suporte de outros navegadores.Ferramentas de desenvolvedor:
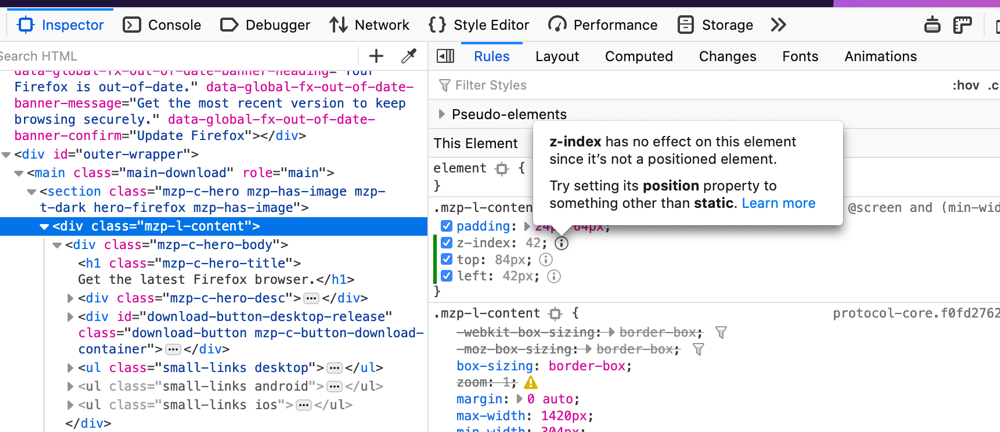
- O reconhecimento de regras CSS quebradas agora
- considera o posicionamento dos elementos. O depurador JavaScript
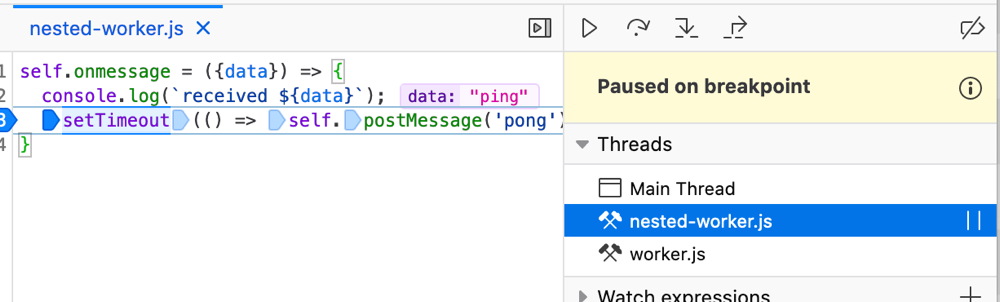
- aprendeu a depurar web workers aninhados. Melhorou a integração com a extensão
- React Developer Tools Hobbits 0.21 - visualizador de arquivos binários para engenharia reversa.
Fonte: linux.org.ru