

O projeto Firezone está desenvolvendo um servidor VPN para organizar o acesso a hosts em uma rede interna isolada a partir de dispositivos de usuários localizados em redes externas. O projeto visa alcançar um alto nível de proteção e simplificar o processo de implementação da VPN. O código do projeto é escrito nas linguagens Elixir e Ruby, e é distribuído sob a licença Apache 2.0.
O projeto é desenvolvido por um engenheiro de automação de segurança da Cisco, que tentou criar uma solução que automatiza o trabalho com a configuração de hosts e elimina os problemas enfrentados ao organizar o acesso seguro a VPCs em nuvem. O Firezone pode ser considerado um equivalente aberto ao OpenVPN Access Server, construído sobre o WireGuard em vez do OpenVPN.
Para instalação, são oferecidos pacotes rpm e deb para diferentes versões do CentOS, Fedora, Ubuntu e Debian, cuja instalação não requer dependências externas, pois todas as dependências necessárias já estão incluídas por meio da ferramenta Chef Omnibus. Para funcionar, basta ter uma distribuição com kernel Linux não inferior a 4.19 e um módulo de kernel compilado com VPN WireGuard. De acordo com o autor, a execução e configuração do servidor VPN podem ser realizadas em apenas alguns minutos. Os componentes da interface web são executados sob um usuário não privilegiado, e o acesso é possível apenas através de HTTPS.
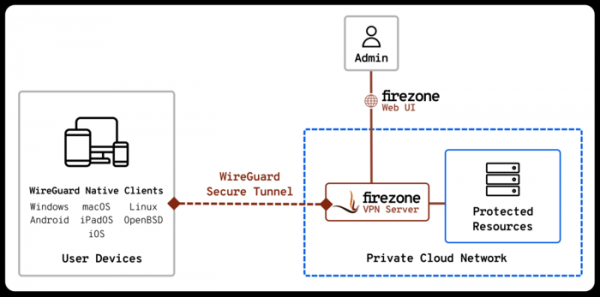
Para organizar os canais de comunicação no Firezone, utiliza-se o WireGuard. O Firezone também possui funções de firewall, utilizando nftables. Na sua versão atual, o firewall é limitado a ferramentas que bloqueiam o tráfego de saída para hosts ou sub-redes específicas em redes internas ou externas. O gerenciamento é realizado através da interface web ou em modo de linha de comando usando a ferramenta firezone-ctl. A interface web é construída sobre a plataforma Admin One Bulma.
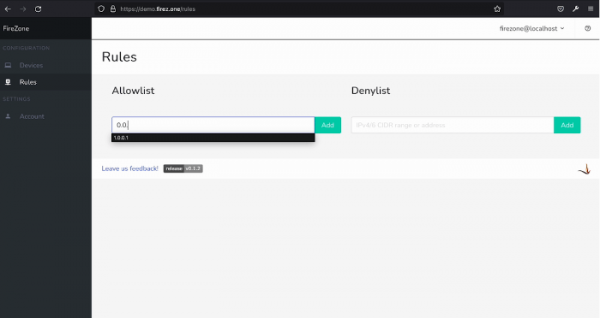
Atualmente, todos os componentes do Firezone são executados em um único servidor, mas o projeto foi inicialmente idealizado com foco na modularidade e no futuro planeja adicionar a possibilidade de distribuir componentes para a interface web, VPN e firewall em diferentes hosts. Também está nos planos a integração de um bloqueador de anúncios que opera no nível DNS, suporte a listas de bloqueio de hosts e sub-redes, possibilidade de autenticação via LDAP / SSO e recursos adicionais de gerenciamento de usuários.
Fonte: opennet.ru
