

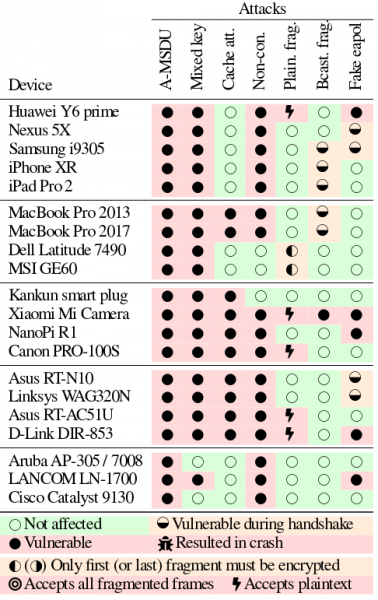
Mathy Vanhoef, autor do ataque KRACK em redes sem fio, revelou informações sobre 12 vulnerabilidades que afetam vários dispositivos sem fio. Os problemas identificados são conhecidos como FragAttacks e abrangem praticamente todas as placas e pontos de acesso sem fio em uso — dos 75 dispositivos testados, cada um foi suscetível a pelo menos um dos métodos de ataque propostos.
As vulnerabilidades são divididas em duas categorias: 3 vulnerabilidades foram identificadas diretamente nos padrões Wi-Fi e abrangem todos os dispositivos que suportam os padrões atuais IEEE 802.11 (os problemas estão presentes desde 1997). 9 vulnerabilidades referem-se a erros e falhas em implementações específicas de pilhas sem fio. A segunda categoria representa um maior perigo, pois a organização de ataques a falhas nos padrões requer configurações específicas ou a realização de determinadas ações pela vítima. Todas as vulnerabilidades se manifestam independentemente do uso de protocolos de segurança Wi-Fi, incluindo o uso de WPA3.
A maioria dos métodos de ataque identificados permite que um invasor realize a substituição de quadros L2 em uma rede protegida, o que possibilita a intercepção do tráfego da vítima. Um cenário de ataque mencionado como o mais realista envolve a falsificação de respostas DNS para direcionar o usuário ao host do atacante. Também é fornecido um exemplo de uso das vulnerabilidades para contornar o tradutor de endereços em um roteador sem fio e estabelecer acesso direto ao dispositivo na rede local ou ignorar as restrições do firewall. A segunda parte das vulnerabilidades, relacionada ao processamento de quadros fragmentados, permite a extração de dados sobre o tráfego em uma rede sem fio e a interceptação de dados do usuário transmitidos sem o uso de criptografia.
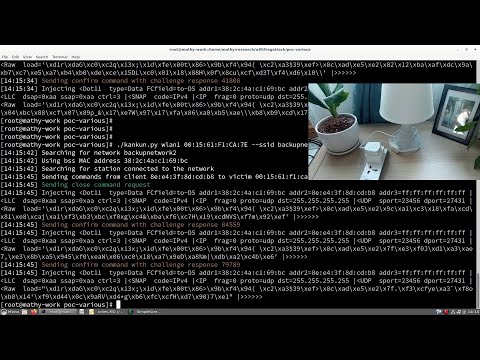
Um pesquisador preparou uma demonstração mostrando como as vulnerabilidades podem ser usadas para capturar senhas transmitidas ao acessar sites via protocolo HTTP sem criptografia. Também foi demonstrado como atacar uma tomada inteligente gerenciada via Wi-Fi e usá-la como uma plataforma para continuar o ataque a dispositivos desatualizados na rede local, que possuem vulnerabilidades não corrigidas (por exemplo, foi possível contornar o NAT para atacar um computador com Windows 7 desatualizado na rede interna).
Para explorar as vulnerabilidades, o atacante deve estar ao alcance do dispositivo sem fio alvo para enviar um pacote de quadros especialmente formatado à vítima. Os problemas afetam dispositivos do cliente e placas sem fio, bem como pontos de acesso e roteadores Wi-Fi. De forma geral, como contramedida de proteção, é suficiente utilizar HTTPS em combinação com a criptografia do tráfego DNS por meio de DNS sobre TLS ou DNS sobre HTTPS. Também é adequada a aplicação VPN.
As quatro vulnerabilidades mais perigosas em implementações de dispositivos sem fio permitem métodos triviais para alcançar a inserção de seus quadros não criptografados:
- As vulnerabilidades CVE-2020-26140 e CVE-2020-26143 permitem a inserção de quadros em alguns pontos de acesso e placas sem fio em Linux, Windows e FreeBSD.
- A vulnerabilidade VE-2020-26145 permite o processamento de fragmentos não criptografados enviados como quadros completos em macOS, iOS, FreeBSD e NetBSD.
- A vulnerabilidade CVE-2020-26144 permite o processamento de quadros A-MSDU não criptografados com EtherType EAPOL em Huawei Y6, Nexus 5X, FreeBSD e LANCOM AP.
Outras vulnerabilidades nas implementações estão principalmente relacionadas a problemas que ocorrem ao processar quadros fragmentados:
- CVE-2020-26139: permite o redirecionamento de quadros com a bandeira EAPOL enviados de um remetente não autenticado (afeta 2/4 pontos de acesso verificados, bem como soluções baseadas em NetBSD e FreeBSD).
- CVE-2020-26146: permite a remontagem de fragmentos criptografados sem verificar a ordem dos números de sequência.
- CVE-2020-26147: permite a remontagem de fragmentos mistos criptografados e não criptografados.
- CVE-2020-26142: permite o processamento de quadros fragmentados como quadros completos (afeta OpenBSD e o módulo sem fio ESP12-F).
- CVE-2020-26141: falta de verificação TKIP MIC para quadros fragmentados.
Problemas nas especificações:
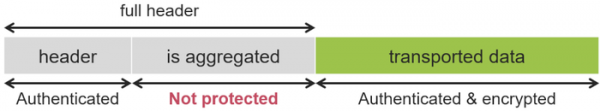
- CVE-2020-24588 — ataque a quadros agregados (a flag "is aggregated" não está protegida e pode ser substituída por um atacante em quadros A-MSDU no WPA, WPA2, WPA3 e WEP). Um exemplo do uso do ataque menciona redirecionar o usuário para um servidor DNS malicioso ou contornar o NAT.

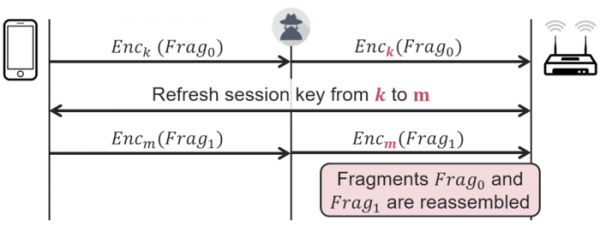
- CVE-2020-245870 — ataque à mistura de chaves (é permitido remontar fragmentos criptografados com diferentes chaves no WPA, WPA2, WPA3 e WEP). O ataque permite identificar dados enviados pelo cliente, como determinar o conteúdo de cookies ao acessar via HTTP.

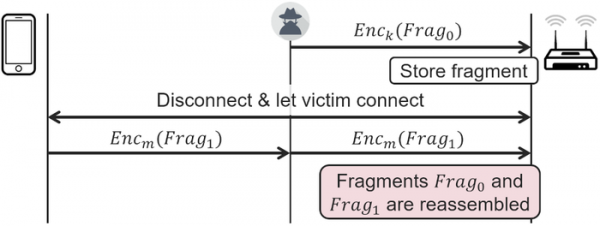
- CVE-2020-24586 — ataque ao cache de fragmentos (as normas que abrangem WPA, WPA2, WPA3 e WEP não exigem a remoção de fragmentos já armazenados no cache após uma nova conexão à rede). Permite identificar dados enviados pelo cliente e realizar a substituição de seus próprios dados.
Para testar a vulnerabilidade dos seus dispositivos, foi preparado um conjunto de ferramentas e uma imagem Live pronta para criar um pen drive inicializável. No Linux, os problemas se manifestam na rede sem fio mac80211, em drivers sem fio específicos e em firmwares carregados nas placas sem fio. Para corrigir as vulnerabilidades, um conjunto de patches foi proposto, abrangendo a pilha mac80211 e os drivers ath10k/ath11k. Para alguns dispositivos, como placas sem fio Intel, é necessário também instalar uma atualização de firmware.
Testes de dispositivos padrão:
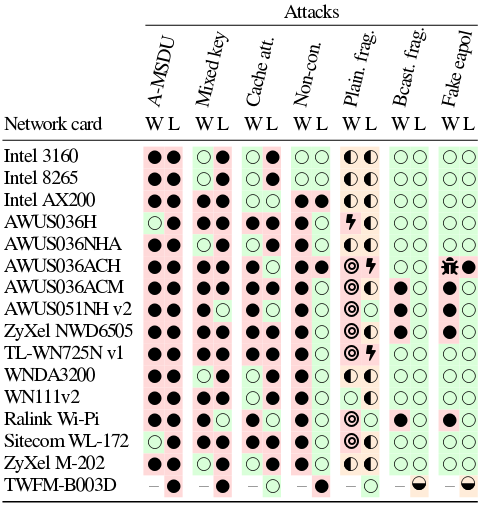
Testes de placas sem fio no Linux e no Windows:
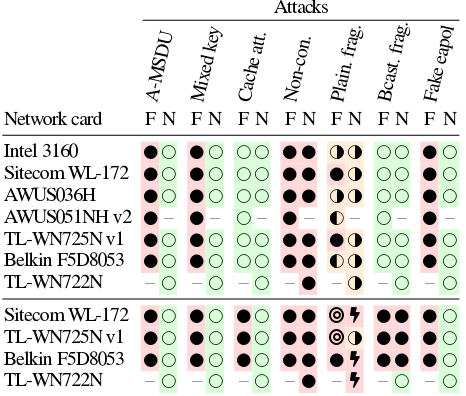
Testes de placas sem fio no FreeBSD e no NetBSD:
Os fabricantes foram notificados sobre os problemas há 9 meses. Esse longo período de embargo é explicado pela coordenação na preparação de atualizações e atrasos na elaboração de mudanças nas especificações pelas organizações ICASI e Wi-Fi Alliance. Inicialmente, estava previsto divulgar as informações em 9 de março, mas após avaliar os riscos, decidiu-se adiar a publicação por mais dois meses, a fim de proporcionar mais tempo para a preparação dos patches, considerando a complexidade das alterações e as dificuldades decorrentes da pandemia de COVID-19.
É notável que, apesar do embargo, a Microsoft eliminou prematuramente algumas vulnerabilidades na atualização de março do Windows. A divulgação de informações foi adiada em uma semana em relação ao prazo originalmente previsto, e a Microsoft não conseguiu ou não quis fazer alterações na atualização programada pronta para publicação, o que criou uma ameaça para os usuários de outros sistemas, uma vez que os criminosos poderiam obter informações sobre as vulnerabilidades por meio da engenharia reversa do conteúdo das atualizações.
Fonte: opennet.ru
