

Parece que a administração do GitHub está levada a sério a segurança do software. Primeiro, houve o armazenamento de dados em Svalbard e apoio financeiro a desenvolvedores. E agora a iniciativa GitHub Security Lab, que propõe a participação de todos os profissionais interessados na melhoria da segurança do software livre.
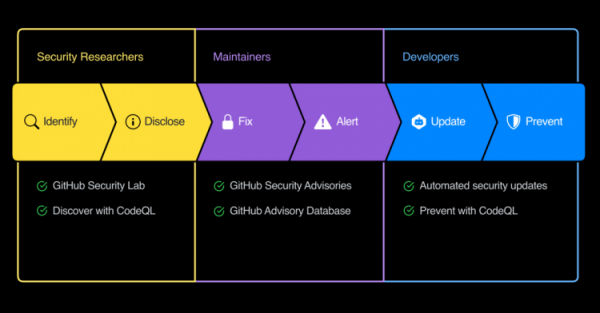
Já participam da iniciativa F5, Google, HackerOne, Intel, IOActive, J.P. Morgan, LinkedIn, Microsoft, Mozilla, NCC Group, Oracle, Trail of Bits, Uber e VMWare. Nos últimos dois anos, eles ajudaram a identificar e corrigir 105 vulnerabilidades em vários projetos.
Outros participantes receberão recompensas de até $3000 por vulnerabilidades identificadas. Na interface do GitHub, já está disponível a possibilidade de obter um identificador CVE para o problema e criar um relatório sobre isso. Foi implantado um catálogo de vulnerabilidades , contendo informações sobre problemas com aplicativos hospedados no GitHub, pacotes vulneráveis e assim por diante.
Além disso, o sistema já adicionou uma proteção aprimorada, que monitora a fim de evitar que dados pessoais e confidenciais, como tokens, chaves e similares, sejam expostos em repositórios públicos. Afirmam que o sistema escaneia automaticamente formatos de chaves de 20 serviços e sistemas em nuvem. Se um problema é detectado, uma solicitação é enviada ao provedor de serviços para confirmar a questão e retirar as chaves comprometidas.
Vale ressaltar que anteriormente o GitHub foi adquirido pela Microsoft. Parece que em Redmond decidiram levar a segurança dos dados a sério.
Fonte: 3dnews.ru
