

A empresa Ledger confirmou a informação sobre a descoberta de implantes (extensões de hardware) inseridos nas carteiras de criptomoedas Ledger Nano X, vendidas fora dos fornecedores recomendados oficialmente. Os principais afetados foram os compradores através do revendedor CryptoBilis, que opera na Malásia, na Indonésia e nas Filipinas. Suspeita-se que, com a ajuda do implante descoberto, foram roubados fundos de 324 carteiras de criptomoedas, totalizando cerca de 102 milhões de dólares.
Os pesquisadores analisaram três variantes de implantes integrados em dispositivos comprados através da Amazon Japan e do Yahoo! Auctions de um vendedor chinês que enviava pedidos da Malásia. Os implantes usavam um microcontrolador ST STM32G431KBU6 (ARM Cortex‑M4, 128 KB Flash), modem LTE e eSIM, conectados ao barramento SPI para interceptar informações sobre as teclas pressionadas e dados exibidos no OLED embutido. As informações interceptadas eram enviadas para os criminosos através da rede celular e continham a frase secreta que o usuário digitava durante a recuperação ou que era gerada ao inicializar uma nova carteira.
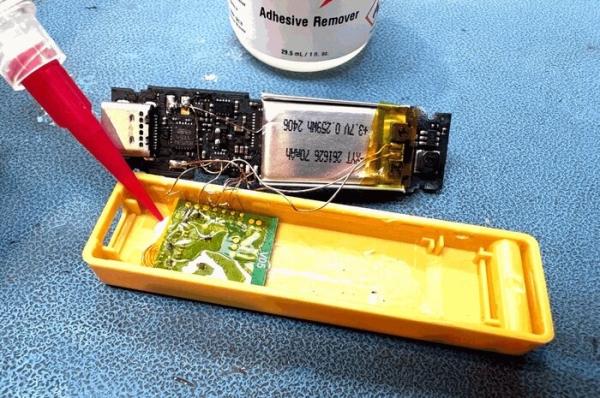
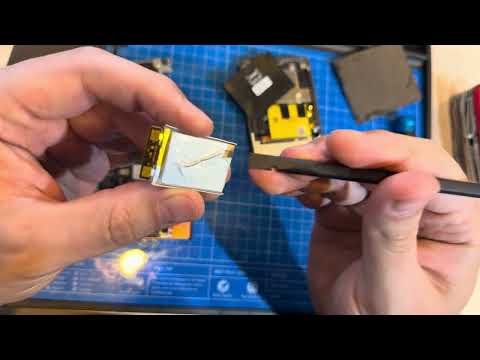
Na primeira e na segunda variantes, a bateria foi substituída para acomodar a placa adicional, enquanto na terceira variante a bateria original foi mantida, e o chip foi colocado nas fendas na almofada de espuma sob a tela. Na primeira variante, a modificação pode ser imediatamente notada pelo excesso de fios adicionais.
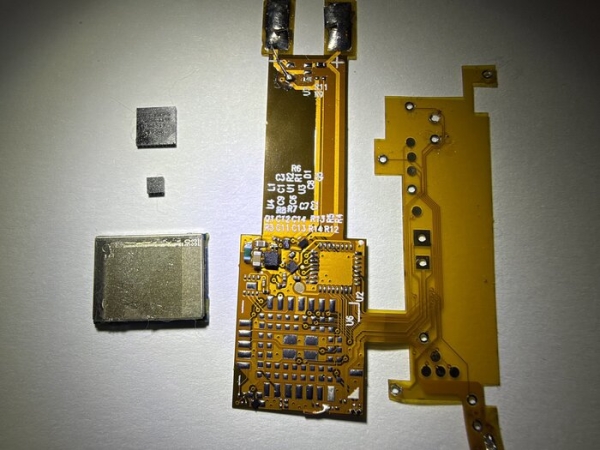
Na segunda variante, foi utilizada uma placa conectada por meio de um cabo flexível, soldado aos terminais da placa original.
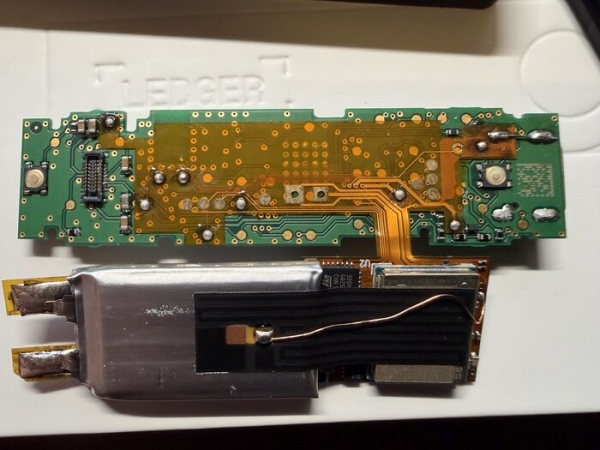
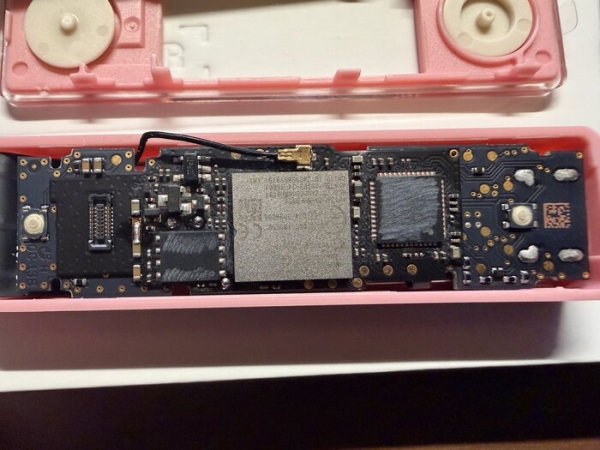
Na terceira variante, uma placa de circuito impresso projetada especialmente foi utilizada, fabricada em massa sob encomenda. O único sinal visível era o fio da antena, enquanto a própria placa do implante era colocada diretamente sobre a placa original da Ledger e se confundia visualmente com ela. A marcação dos chips foi desgastada.
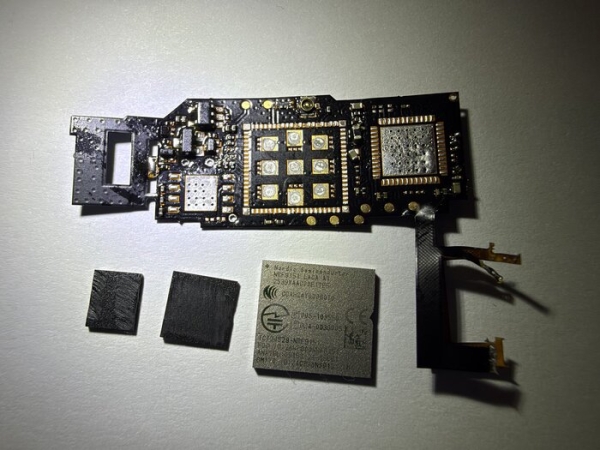
A inserção dos implantes foi realizada em uma das etapas da cadeia de suprimentos sem comprometer a infraestrutura da empresa Ledger. Como a modificação não afeta o chip original da Ledger, a função padrão de verificação de autenticidade não permite detectar a presença do implante.
Usuários que nos últimos três meses compraram carteiras de hardware por meio da empresa CryptoBilis são aconselhados a não inicializar novos dispositivos ou transferir fundos para uma nova carteira gerando uma nova frase de recuperação. Para prevenir incidentes semelhantes no futuro, a empresa Ledger pretende implementar medidas adicionais de proteção contra intervenções físicas. A empresa CryptoBilis, que mudou de proprietário em março de 2026, suspendeu a venda de carteiras de hardware até a conclusão da investigação.
Fonte: opennet.ru
