

A Intel sobre a expansão do escopo da distribuição , anteriormente posicionado como uma solução especializada para isolamento de contêineres. A nova edição permite o uso da distribuição em sistemas de desenvolvedores como ambiente de usuário. O desktop GNOME é oferecido por padrão, mas KDE Plasma, Xfce, LXQt, Awesome e i3 estão disponíveis opcionalmente.
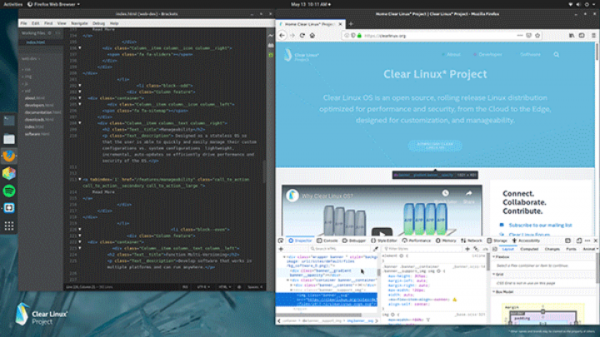
A distribuição Clear Linux garante um rigoroso isolamento de aplicativos por meio de contêineres, separados com uso de virtualização completa. A parte básica da distribuição contém apenas um conjunto mínimo de ferramentas para executar contêineres e é atualizada de forma atômica. Todos os aplicativos são apresentados na forma de pacotes Flatpak ou conjuntos (Bundle) executados em contêineres separados.
A edição para desenvolvedores, além de preparar conjuntos com aplicativos gráficos e de usuário, destaca-se pela ampliação do suporte a hardware, integração de um sistema de depuração baseado em FUSE, adição de um novo instalador e a introdução do , que oferece conjuntos para implantação de ambientes de desenvolvimento utilizando diversas linguagens e tecnologias.
Um conjunto básico separado é fornecido , incluindo ferramentas de compilação baseadas em versões recentes do LLVM e GCC, com otimizações para chips Intel (componentes específicos para infraestruturas de contêineres estão destacados no conjunto ). Conjuntos pré-configurados para implantação de sistemas de aprendizado de máquina (Deep Learning Reference Stack baseado em Intel DL Boost com otimizações para Intel Xeon Scalable) e análise de grandes volumes de dados (Data Analytics Reference Stack baseado em Apache Hadoop e Apache Spark) também foram adicionados.
Características do Clear Linux:
- Modelo binário de entrega da distribuição. As atualizações do sistema podem ser realizadas em dois modos: sobreposição de correções no sistema em funcionamento e atualização completa do sistema através da instalação de uma nova imagem em um instantâneo Btrfs separado e substituição do instantâneo ativo por novo;
- Agrupamento de pacotes em conjuntos (), que formam uma funcionalidade pronta, independentemente de quantos componentes de software a compõem. O Bundle e a imagem do ambiente do sistema são formados com base no repositório de pacotes RPM, mas são fornecidos sem divisão em pacotes. Dentro dos contêineres, uma cópia otimizada do Clear Linux é executada, contendo os conjuntos necessários (bundle) para iniciar o aplicativo de destino;
- Um sistema de atualização eficiente, integrado à parte básica da distribuição, que proporciona uma entrega rápida de atualizações com correções de problemas críticos e vulnerabilidades. A atualização no Clear Linux inclui apenas os dados que realmente mudaram, por isso, as correções típicas de vulnerabilidades e erros ocupam apenas alguns kilobytes e são instaladas quase instantaneamente;
- Um sistema unificado de versionamento — a versão da distribuição representa o estado e as versões de todos os componentes que a compõem, o que é útil para criar configurações reproduzíveis e rastrear mudanças nos componentes da distribuição a nível de arquivos. A modificação/atualização de qualquer parte do sistema sempre resulta na alteração da versão total da distribuição (enquanto, em distribuições comuns, apenas o número da versão de um pacote específico é incrementado, no Clear Linux, a versão da própria distribuição é aumentada);
- A abordagem Stateless para definição de configuração, que pressupõe a separação de várias classes de configurações (as configurações do SO, do usuário e do sistema são armazenadas separadamente), a sistema não mantém seu estado (stateless) e, após a instalação, não contém quaisquer configurações no diretório /etc, mas gera configurações dinâmicamente com base em modelos fornecidos no momento da inicialização. Para redefinir as configurações do sistema aos valores padrão, basta excluir /etc e /var;
- virtualização completa (KVM) para execução de contêineres, o que permite garantir um alto nível de segurança. O tempo de inicialização dos contêineres é apenas ligeiramente inferior ao dos sistemas tradicionais de isolamento de contêineres (namespaces, cgroups) e é aceitável para a execução de aplicativos sob demanda (o tempo de inicialização do ambiente virtual é de cerca de 200ms, e o consumo adicional de memória é de 18-20 MB por contêiner). Para reduzir o consumo de memória, é aplicado um mecanismo (acesso direto ao FS contornando o cache da página sem usar o nível de dispositivos de bloco), e para a deduplicação de áreas de memória idênticas é utilizada a tecnologia (Kernel Shared Memory), que permite organizar o compartilhamento de recursos do sistema host e conectar um modelo comum de ambiente de sistema a diferentes sistemas convidados.
Fonte: opennet.ru
