

Se, após O ZombieLoad é semelhante a ataques anteriores por 'canais laterais' (em inglês, side-channel attack), forçando os processadores Intel a revelar informações potencialmente confidenciais que normalmente estão isoladas e disponíveis apenas para os aplicativos que as utilizam. Pesquisadores de segurança relataram anteriormente que essa vulnerabilidade está presente na maioria dos chips Intel e pode ser explorada no Windows, MacOS e Linux.
A Intel, por sua vez, discorda da gravidade com que o risco do ZombieLoad é avaliado. A empresa chegou a decidir dar ao ZombieLoad um outro nome — Microarchitectural Data Sampling (MDS) ou Amostragem de Dados Microarquiteturais. Concorde, isso soa muito menos assustador do que uma referência a zumbis.
‘A vulnerabilidade MDS é baseada na amostragem de dados que vaza de pequenas estruturas no CPU durante a execução local de um canal lateral de execução especulativa', explica a empresa. 'A exploração prática do MDS é um negócio muito complicado. A vulnerabilidade em si não fornece ao atacante uma maneira de escolher os dados que deseja obter.’
‘O MDS já foi corrigido em nível de hardware em muitos de nossos mais recentes processadores Intel Core de 8ª e 9ª geração, bem como na família de processadores Intel Xeon Scalable de segunda geração’, afirma a empresa. ‘Para outros produtos afetados, medidas de mitigação de riscos estão disponíveis através da atualização do microcódigo em conjunto com as atualizações adequadas do sistema operacional e software do hipervisor, que estão disponíveis a partir de hoje. Nós fornecemos
mais informações на нашем веб-сайте и продолжаем призывать всех поддерживать свои системы в актуальном состоянии, поскольку это — один из лучших способов обеспечения безопасности».
Representantes da Intel também indicaram que o grupo de pesquisa ZombieLoad trabalhou com a empresa e outros especialistas da indústria de PC para corrigir a vulnerabilidade antes que se tornasse pública. "Gostaríamos de expressar nossa gratidão aos pesquisadores que trabalharam conosco e aos nossos parceiros do setor por sua contribuição na solução coordenada desse problema."
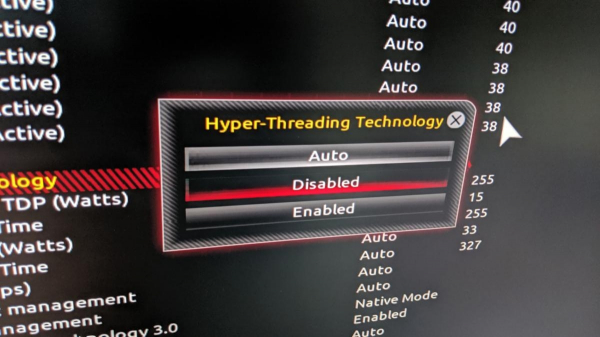
E quanto ao Hyper-Threading?
A Intel afirmou que desabilitar o Hyper-Threading não é uma opção obrigatória ou única para os usuários de PC. Na verdade, segundo a Intel, cada cliente decide por si mesmo o que fazer. Se você não puder garantir a segurança do software que possui, então sim, desabilitar o Hyper-Threading é provavelmente uma boa ideia. No entanto, se o software for adquirido apenas na loja da Microsoft, pelo departamento de TI ou instalado de fontes que você considera confiáveis, provavelmente você pode deixar o Hyper-Threading ativado. Tudo realmente depende de quão preocupado você está com sua segurança.
"Como os fatores variam significativamente de um cliente para outro, a Intel não recomenda desativar o Hyper-Threading, pois é importante entender que esta não é a única maneira de garantir proteção contra MDS e não oferece proteção por si só", afirma a declaração da empresa.
Ao mesmo tempo, as reações dos fabricantes de sistemas operacionais diferem entre si.
O Google lançou uma correção para o Chrome OS, que desabilita o Hyper-Threading por padrão para Chromebooks. As pessoas que desejam ativar a tecnologia de multithreading novamente podem fazer isso por conta própria, de acordo com a empresa.
A Apple lançou uma atualização para o MacOS Mojave e informou que os clientes da empresa, especialmente aqueles exigentes em relação à segurança, podem desativar o Hyper-Threading por conta própria.
A Microsoft declarou que lançou patches para seu software a fim de reduzir a probabilidade de exploração do MDS, mas também observou que os clientes devem obter atualizações de firmware adicionais de seus fabricantes de PC.
Uma vez que a maioria dos fornecedores de sistemas operacionais decidiu manter o Hyper-Threading ativado, a ameaça do ZombieLoad aparentemente não é tão séria quanto se pensava há um dia. Além disso, até agora não houve nenhum caso conhecido de exploração da vulnerabilidade em um ataque real.
No entanto, o uso de patches sem desativar a tecnologia Hyper-Threading quase não reduz o desempenho dos processadores Intel.
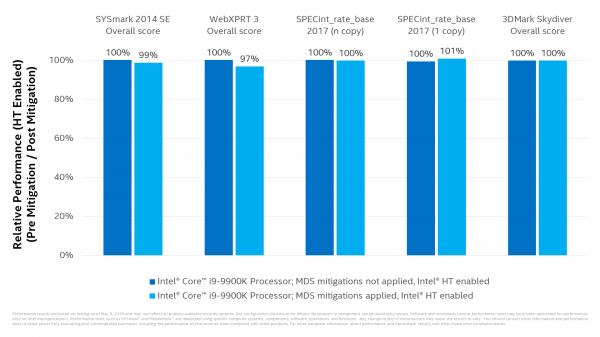
Mas você não vai acreditar se olhar para da Intel sobre o impacto dos patches de segurança no desempenho com o Hyper-Threading desativado. A empresa afirma que as correções de segurança, juntamente com a desativação do Hyper-Threading, têm um impacto surpreendentemente pequeno no desempenho.
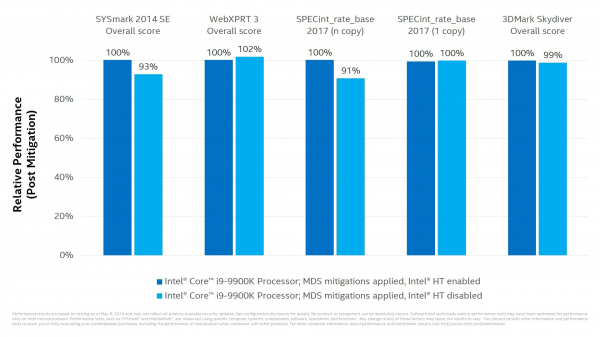
O portal discorda categoricamente da opinião da Intel de que desativar o Hyper-Threading não representa um grande problema, embora a Intel demonstre em seu documento que o desempenho praticamente não mudou. O problema reside na artificialidade dos testes da Intel ao desativar o Hyper-Threading, uma vez que a empresa não testou cargas de trabalho multithread específicas. Se a Intel tivesse feito testes com Blender, Cinebench ou outros projetados para processadores multicores e multithread, veríamos imediatamente um grande declínio no desempenho.
Para enfatizar o quão importante é a tecnologia Hyper-Threading, basta olhar para os processadores Intel i9-9900K de $500 e i7-9700K de $375, cuja principal diferença está, na verdade, no suporte ao Hyper-Threading. Desativar o Hyper-Threading nos processadores Intel é um golpe incrível para todos que valorizam o desempenho multithread.
Mas há boas notícias para aqueles que utilizam os mais recentes processadores Intel. Como afirmado pela empresa, muitos dos seus últimos processadores da 8ª e 9ª geração já possuem correções de microcódigo de hardware, portanto, os proprietários do i9-9900K não têm motivos para desativar o Hyper-Threading. O risco do ZombieLoad é, obviamente, maior para processadores mais antigos. Os proprietários desses sistemas devem confiar em atualizações do sistema operacional e software, bem como no funcionamento das soluções antivírus que utilizam, para reduzir o risco de infecção por código malicioso. E, mais uma vez, lembramos que até agora não se sabe de nenhum ataque que utilize o ZombieLoad.
Fonte: 3dnews.ru
