

Foram publicados os resultados de um estudo sobre a segurança do ambiente isolado para a execução de código Python utilizado pela Google no chatbot Gemini. O chatbot Gemini oferece recursos para gerar código a partir de uma descrição de tarefa e, para a linguagem Python, permite a execução imediata do código criado, a fim de aliviar o desenvolvedor de ações desnecessárias durante sua verificação. O código é executado em um ambiente isolado, cortado do mundo exterior e que permite apenas a execução do interpretador Python. Para determinar o conteúdo do ambiente sandbox, os pesquisadores conseguiram executar código que utiliza as capacidades da biblioteca Python 'os' para explorar o conteúdo de todos os diretórios e mapear o sistema de arquivos.
Um interesse particular foi despertado pelo executável /usr/bin/entry/entry_point, que ocupava 579 MB. Para extrair esse arquivo, os pesquisadores criaram um script que exibia sequencialmente pequenos trechos do conteúdo em formato Base64. Por sua vez, eles automatizaram a colagem dessas partes usando a ferramenta Caido e obtiveram uma cópia do arquivo em seu sistema.
Para analisar o executável obtido, foi utilizada a ferramenta binwalk, destinada à extração de arquivos incorporados em firmwares. Entre os dados extraídos estava o diretório google3, que, a julgar pelos nomes dos arquivos, continha código Python com diversos componentes para suportar a operação do serviço, como RPC para interagir com serviços externos do Google, como YouTube, Google Flights e Google Maps.
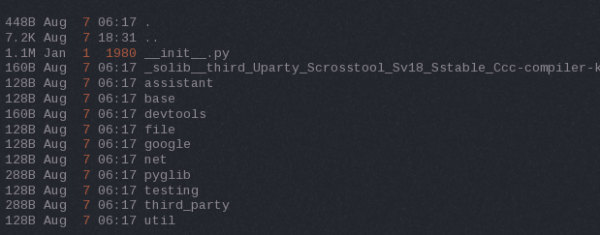
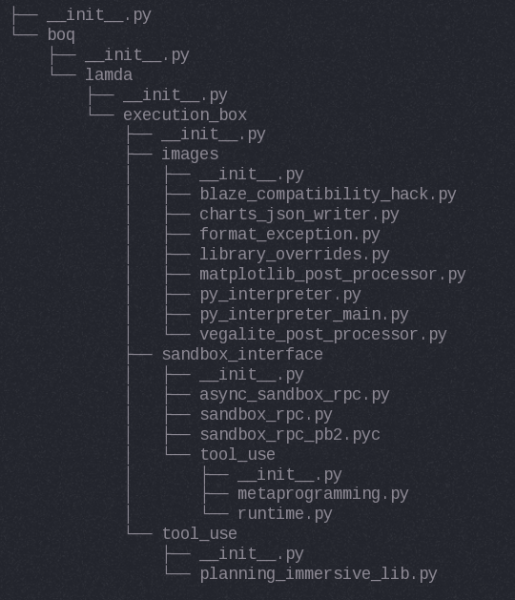
O exame do conteúdo dos arquivos revelou que não se tratava de código confidencial e que havia sido aprovado para acesso público pelo serviço de segurança da Google. No entanto, uma análise mais aprofundada do dump revelou a presença de arquivos proto (Protocol Buffer) com especificações das estruturas de dados internas, permitindo compreender as sutilezas da troca de dados entre os diferentes serviços da Google. A utilidade de obter esses arquivos proto descobertos é duvidosa, uma vez que, há sete anos, arquivos proto semelhantes já haviam sido extraídos por outros pesquisadores do Google App Engine.
Fonte: opennet.ru
