

Pesquisadores de segurança da Cybereason administradores de servidores de e-mail sobre a identificação de um ataque automatizado em massa que explora (CVE-2019-10149) no Exim, descoberta na semana passada. Durante o ataque, os criminosos conseguem executar seu código com privilégios de root e instalar no servidor malware para mineração de criptomoedas.
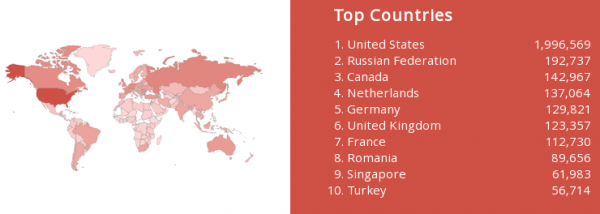
De acordo com a pesquisa automatizada de junho, o serviço Shodan, mais de 3,6 milhões de servidores de e-mail na rede global permanecem potencialmente vulneráveis, pois não foram atualizados para a versão mais recente do Exim 4.92. Cerca de 2 milhões de servidores potencialmente vulneráveis estão localizados nos EUA, 192 mil na Rússia. De acordo com a empresa RiskIQ, 70% dos servidores com Exim já migraram para a versão 4.92. Os administradores são recomendados a instalar urgentemente as atualizações que foram preparadas pelos distribuidores na semana passada (
openSUSE, , , , , As primeiras tentativas de ataque aos servidores Exim
foram registradas assumiu ), altera suas configurações ( uma chave RSA , proporcionando acesso privilegiado ao sistema via SSH. , fornecendo acesso privilegiado ao sistema via SSH.
Após a configuração do backdoor, é instalado um scanner de portas no sistema para identificar outros servidores vulneráveis. Também é feita uma busca no sistema por mineradores já existentes, que são removidos caso sejam encontrados. Na etapa final, um minerador próprio é baixado e registrado no crontab. O minerador é carregado na forma de um arquivo ico (na verdade, é um arquivo zip com a senha "no-password"), que contém um arquivo executável no formato ELF para Linux com Glibc 2.7+.
Fonte: opennet.ru
