

A Microsoft lançou a primeira versão do projeto Litebox, uma sistema operacional focado em segurança, implementado na forma de biblioteca (Library OS). Nesse modelo, os serviços do sistema operacional são integrados diretamente ao aplicativo em vez de chamar um núcleo externo do OS através de chamadas de sistema. O Litebox pode ser utilizado em aplicativos ou núcleos como uma camada adicional de isolamento, bloqueando o acesso a funcionalidades desnecessárias dos núcleos ou APIs. O código do projeto é escrito na linguagem Rust e está disponível sob a licença MIT.
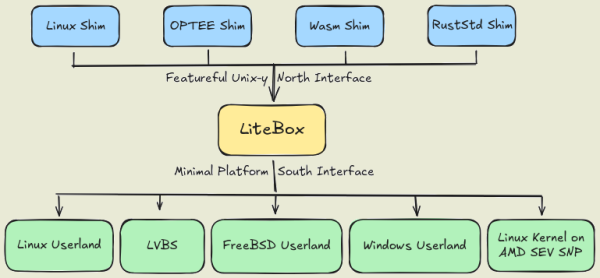
O Litebox oferece uma biblioteca conectável a aplicativos com uma camada isolante que realiza a tradução de chamadas para interfaces de programação externas. Como interfaces externas, podem ser utilizados o núcleo do Linux, ambientes isolados protegidos OP-TEE (Open Portable Trusted Execution Environment), ambientes WebAssembly ou a biblioteca padrão RustStd.
A plataforma mínima formada pelo Litebox é aplicável para rodar aplicativos Linux e Windows, núcleos incorporados do Linux e LVBS (Linux Virtualization Based Security). Possíveis áreas de aplicação do Litebox incluem a execução de programas Linux não modificados no Windows, isolamento da execução de aplicativos Linux em sistemas com núcleo Linux, execução de programas sobre AMD SEV SNP para criptografia de memória, execução de programas OP-TEE no Linux e isolamento usando o conceito de LVBS (utilizando virtualização de hardware para proteger componentes individuais do núcleo Linux, por exemplo, usados para autenticação de módulos e controle de acesso).
Fonte: opennet.ru
