

A Mozilla lançou um novo produto — Firefox Enterprise, uma versão separada do Firefox destinada ao uso em empresas, oferecendo recursos avançados para gerenciamento e controle centralizados das atividades dos funcionários. A versão Firefox Enterprise 158 é baseada na versão Firefox 158, cujo lançamento está previsto para esta noite. O gerenciamento dos navegadores em estações de trabalho é realizado através de uma console administrativa web que pode ser executada em hardware próprio, sem depender de serviços de nuvem externos.
São suportadas a transmissão de informações sobre eventos para plataformas de análise de eventos de segurança (SIEM — Security Information and Event Management) implantadas na empresa, definição de regras de acesso vinculadas a usuários e dispositivos, autenticação através de sistemas de autenticação única (SSO), restrição de acesso em nível de domínios e ações no navegador (por exemplo, desativação de funções relacionadas à IA), gerenciamento da instalação de complementos e entrega de atualizações, alteração remota de configurações e coleta de telemetria.
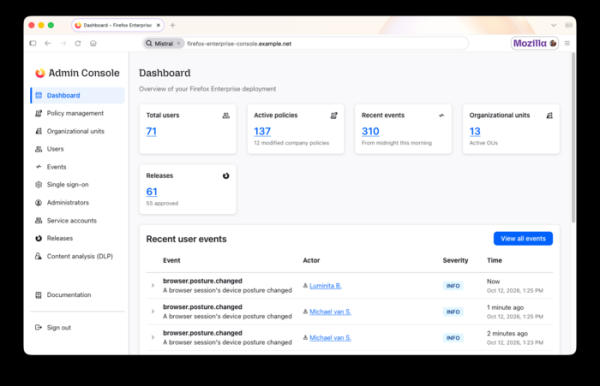
Principais recursos do Firefox Enterprise:
- Gerenciamento de usuários e sessões através da console administrativa. Agrupamento de usuários em grupos com diferentes níveis de acesso. Criação de regras de análise de conteúdo e revisão de logs de auditoria.
- Capacidade de trabalhar no navegador apenas após autenticação usando uma conta corporativa. Suporte para integração com SSO e provedores de autenticação que utilizam o protocolo
OpenID Connect (OIDC). Possibilidade de aplicação de autenticação de dois fatores. Após o reinício ou fechamento do navegador, a sessão é encerrada e é necessário um novo login. O administrador pode encerrar a sessão remotamente, por exemplo, em caso de roubo de um laptop.
- Tópico de layout separado e elementos de marca. Estilização do design levando em conta a identidade corporativa e exibição do logotipo da empresa no navegador.
- Desativação de acessos aos serviços da Mozilla em favor dos próprios serviços da empresa, que garantem o gerenciamento do navegador e das atualizações.
- Transmissão para o console do administrador de dados sobre o estado do dispositivo, incluindo dados sobre o sistema operacional, criptografia de discos, programas em execução para manutenção da segurança, conexão ao domínio Active Directory, complementos instalados e informações sobre a conexão de rede. O administrador pode vincular a capacidade de operação no navegador às configurações do ambiente do sistema.
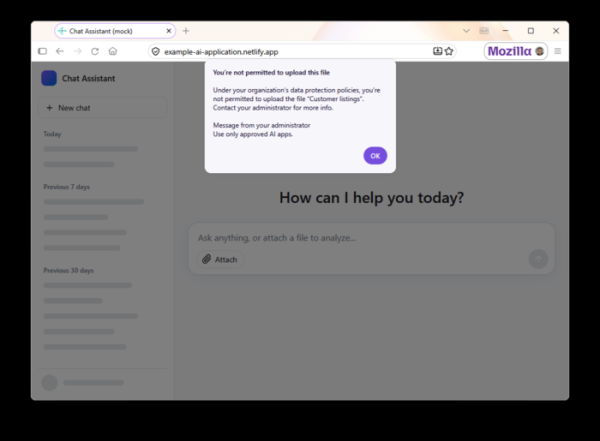
- Recursos para evitar a perda de dados (DLP - Data Loss Prevention) - o administrador pode configurar bloqueios ou alertas ao tentar colar do clipboard, fazer upload e download de arquivos, ou imprimir páginas de certos sites. Por exemplo, pode ser proibido colar do clipboard em ferramentas de IA não autorizadas. As verificações de DLP embutidas são realizadas do lado do navegador no dispositivo do usuário, ou seja, o conteúdo não é enviado para inspeção pela rede, mas é possível conectar e enviar dados para sistemas DPL externos. Violações de regras detectadas são refletidas no console do administrador.

- Suporte para adicionar marcas d'água em páginas importantes, contendo o e-mail do funcionário e a hora da operação. Essas marcas podem ser usadas na investigação da fonte de vazamento de informações. As configurações de marcas d'água e os sites sobre os quais elas são adicionadas são configurados pelo administrador.
- Modo de proteção reforçada (Lockdown), onde o acesso a sites não confiáveis desativa a compilação JIT de JavaScript, bloqueia a execução de Workers, proíbe acessos não criptografados via HTTP e garante que o trabalho com o site ocorra em um contêiner separado.
- Criptografia de dados do perfil, como histórico de visitas, dados de formulários da web, credenciais e tokens de sessões TLS. O acesso ao perfil criptografado copiado só é possível com a chave fornecida pelo administrador.
- Capacidade de acessar sites internos e aplicações web da empresa a partir de dispositivos pessoais do usuário sem a necessidade de instalação de um VPNproxy implantado na empresa.
- Mais de 130 políticas gerenciadas centralmente, muitas das quais podem ser alteradas sem reiniciar o navegador. Por exemplo, as políticas podem alterar configurações relacionadas a proxies, filtragem de sites, cookies, funcionamento apenas via HTTPS, modo Lockdown e parâmetros de extensões.
- Possibilidade de definir a versão mínima aceitável do navegador e rastrear a instalação de atualizações nos sistemas dos funcionários.
- Suporte para a transmissão de informações sobre eventos, como downloads de arquivos, impressão, instalação de extensões, abertura de sites inseguros e tentativas de acessar sites bloqueados, marcados no banco de dados Safe Browsing. Um relatório sobre tais eventos é exibido na interface do administrador.
- O administrador pode bloquear e permitir o uso de extensões do navegador com base em seu tipo, sites e permissões dos usuários. Também é possível proibir a desativação da atualização automática de extensões, usar um separado servidor para fornecer novas versões de extensões, proibir a alteração de configurações de extensões para sites específicos e escolher com quais sites aplicar determinadas extensões.
Fonte: opennet.ru
