

Os hackers pró-governo iranianos enfrentam grandes problemas. Durante toda a primavera, indivíduos desconhecidos publicaram no Telegram "vazamentos secretos" — informações sobre grupos APT associados ao governo do Irã — OilRig e MuddyWater — suas ferramentas, vítimas, conexões. Mas não sobre todas. Em abril, especialistas da Group-IB descobriram um vazamento de endereços de e-mail da corporação turca ASELSAN A.Ş, que se dedica à fabricação de estações de rádio militares táticas e sistemas eletrônicos de defesa para as forças armadas da Turquia. Anastasia Tikhonova, líder do grupo de pesquisa sobre ameaças complexas da Group-IB, e Nikita Rostovtsev, analista júnior da Group-IB, descreveram o curso do ataque à ASELSAN A.Ş e encontraram um possível participante MuddyWater.
Exposição através do Telegram
O "vazamento" dos grupos APT iranianos começou com alguém identificado como Lab Dookhtegan códigos fontes de seis ferramentas do APT34 (também conhecido como OilRig e HelixKitten), revelando endereços IP e domínios envolvidos nas operações, bem como dados sobre 66 vítimas dos hackers, incluindo as empresas Etihad Airways e Emirates National Oil. Além disso, Lab Dookhtegan vazou informações sobre operações passadas do grupo e dados de funcionários do Ministério da Informação e Segurança Nacional do Irã, que supostamente estão ligados às operações do grupo. OilRig é um grupo APT associado ao Irã que existe desde aproximadamente 2014 e tem como alvo organizações governamentais, financeiras e militares, além de empresas de energia e telecomunicações no Oriente Médio e na China.
Após a exposição do OilRig, os "vazamentos" continuaram — no dark web e no Telegram apareceram informações sobre as atividades de outro grupo pró-governo do Irã — MuddyWater. No entanto, ao contrário do primeiro vazamento, desta vez foram publicadas não as códigos fontes, mas dumps, incluindo capturas de tela dos códigos-fonte, servidores de controle, bem como endereços IP de vítimas anteriores dos hackers. Desta vez, a responsabilidade pelo vazamento sobre o MuddyWater foi assumida pelos hackers Green Leakers. Eles possuem vários canais no Telegram e sites no dark web, onde promovem e vendem dados relacionados às operações do MuddyWater.
Ciber-espiões do Oriente Médio
MuddyWater — é um grupo que atua desde 2017 em países do Oriente Médio. Por exemplo, como indicam especialistas da Group-IB, entre fevereiro e abril de 2019, hackers realizaram uma série de campanhas de phishing direcionadas a organizações governamentais, educacionais, financeiras, de telecomunicações e de defesa na Turquia, Irã, Afeganistão, Iraque e Azerbaijão.
Os membros do grupo utilizam uma backdoor desenvolvida por eles baseada no PowerShell, que recebeu o nome de POWERSTATS. Ela pode:
- coletar dados sobre contas locais e de domínio, servidores de arquivos disponíveis, endereços IP internos e externos, nome e arquitetura do sistema operacional;
- executar código remotamente;
- fazer upload e download de arquivos através de C&C;
- determinar a presença de programas de depuração usados na análise de arquivos maliciosos;
- desativar o sistema caso programas de análise de arquivos maliciosos sejam encontrados;
- excluir arquivos de discos locais;
- capturar capturas de tela;
- desativar medidas de segurança dos produtos Microsoft Office.
Em algum momento, os criminosos cometeram um erro e pesquisadores da ReaQta conseguiram obter o IP final, que estava em Teerã. Considerando os alvos atacados pelo grupo, bem como suas atividades relacionadas à espionagem cibernética, os especialistas suspeitaram que o grupo representa os interesses do governo iraniano.
Indicadores de ataquesC&C:
- gladiyator[.]tk
- 94.23.148[.]194
- 192.95.21[.]28
- 46.105.84[.]146
- 185.162.235[.]182
Arquivos:
- 09aabd2613d339d90ddbd4b7c09195a9
- cfa845995b851aacdf40b8e6a5b87ba7
- a61b268e9bc9b7e6c9125cdbfb1c422a
- f12bab5541a7d8ef4bbca81f6fc835a3
- a066f5b93f4ac85e9adfe5ff3b10bc28
- 8a004e93d7ee3b26d94156768bc0839d
- 0638adf8fb4095d60fbef190a759aa9e
- eed599981c097944fa143e7d7f7e17b1
- 21aebece73549b3c4355a6060df410e9
- 5c6148619abb10bb3789dcfb32f759a6
Turquia na mira
Em 10 de abril de 2019, especialistas da Group-IB descobriram uma vazamento de endereços de e-mail da empresa turca ASELSAN A.Ş — a maior empresa no setor de eletrônica militar na Turquia. Entre seus produtos estão radares e meios de guerra eletrônica, eletro-óptica, aviação, sistemas não tripulados, de terra, navais e armamentos, além de sistemas de defesa aérea.
Ao estudar uma das novas amostras do malware POWERSTATS, os especialistas da Group-IB descobriram que o grupo de hackers MuddyWater usou um acordo de licença entre a Koç Savunma, uma empresa fabricante de soluções em tecnologia da informação e defesa, e o Tubitak Bilgem, um centro de pesquisa em segurança da informação e tecnologias avançadas, como documento isca. O contato indicado pela Koç Savunma foi Tahir Taner Tımış, que ocupou o cargo de Gerente de Programas na Koç Bilgi ve Savunma Teknolojileri A.Ş. de setembro de 2013 a dezembro de 2018. Depois, ele começou a trabalhar na ASELSAN A.Ş.
Amostra do documento isca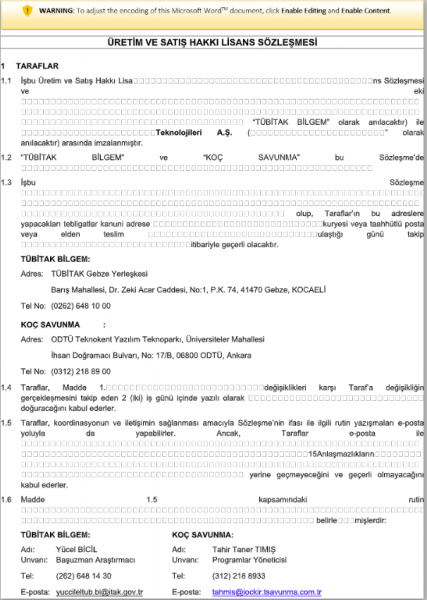
Após a ativação dos macros maliciosos pelo usuário, um backdoor POWERSTATS é baixado para o computador da vítima.
Graças aos metadados deste documento isca (MD5: 0638adf8fb4095d60fbef190a759aa9e) os pesquisadores puderam encontrar três amostras adicionais contendo os mesmos valores, incluindo a data e hora de criação, nome de usuário e lista de macros contidas:
- ListOfHackedEmails.doc (eed599981c097944fa143e7d7f7e17b1)
- asd.doc (21aebece73549b3c4355a6060df410e9)
- F35-Specifications.doc (5c6148619abb10bb3789dcfb32f759a6)
Captura de tela dos metadados idênticos de vários documentos isca 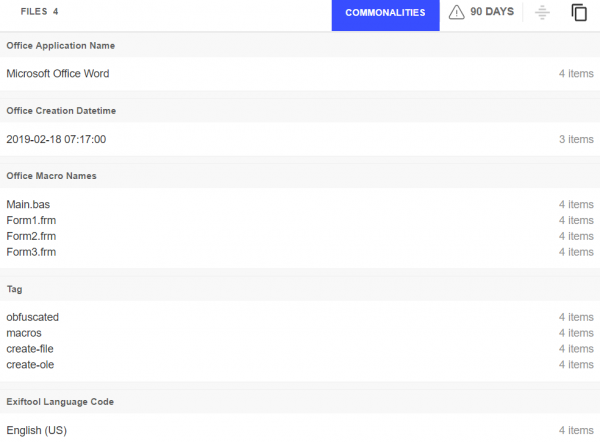
Um dos documentos encontrados com o nome ListOfHackedEmails.doc contém uma lista de 34 endereços de e-mail pertencentes ao domínio @aselsan.com.tr.
Os especialistas da Group-IB verificaram os endereços de e-mail em vazamentos públicos e descobriram que 28 deles foram comprometidos em vazamentos já detectados. A verificação de uma mistura de vazamentos disponíveis mostrou cerca de 400 logins únicos relacionados a este domínio e suas respectivas senhas. É provável que os criminosos tenham usado esses dados de acesso aberto para atacar a empresa ASELSAN A.Ş.
Captura de tela do documento ListOfHackedEmails.doc 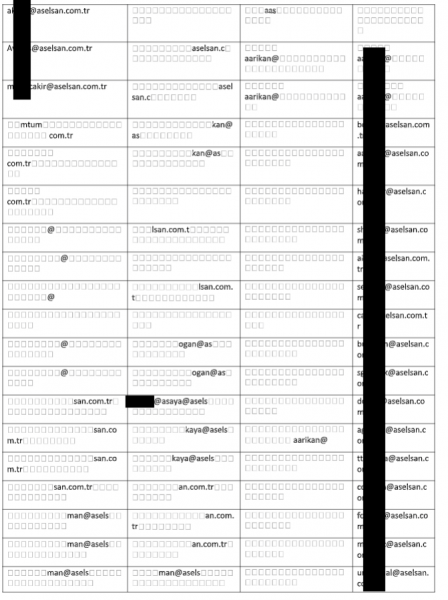
Captura de tela da lista de mais de 450 pares de login-senha detectados em vazamentos públicos 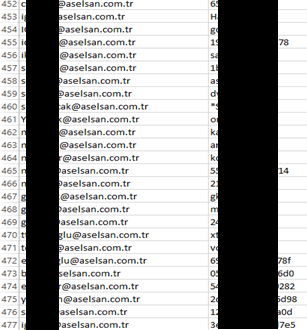
Entre as amostras encontradas também estava um documento intitulado F35-Specifications.doc, referindo-se ao caça F-35. O documento isca apresenta as especificações dos caças multifuncionais F-35, incluindo detalhes das aeronaves e preços. O tema deste documento isca está diretamente relacionado à recusa dos EUA em fornecer F-35 após a compra pela Turquia dos sistemas S-400 e à ameaça de transmitir à Rússia informações sobre o F-35 Lightning II.
Todos os dados obtidos indicavam que o principal alvo dos ciberataques MuddyWater eram organizações localizadas na Turquia.
Quem são Gladiyator_CRK e Nima Nikjoo?
Anteriormente, em março de 2019, documentos maliciosos foram descobertos, criados por um usuário do Windows com o apelido Gladiyator_CRK. Esses documentos também disseminavam a backdoor POWERSTATS e se conectavam a um servidor C&C com um nome semelhante. gladiyator[.]tk.
Isso pode ter sido feito após 14 de março de 2019, quando o usuário Nima Nikjoo postou no Twitter uma mensagem tentando decodificar um código ofuscado relacionado ao MuddyWater. Nos comentários dessa publicação, o pesquisador mencionou que não poderia compartilhar indicadores de comprometimento desse malware, pois essa informação era confidencial. Infelizmente, o post já foi deletado, mas restaram vestígios dela na internet:
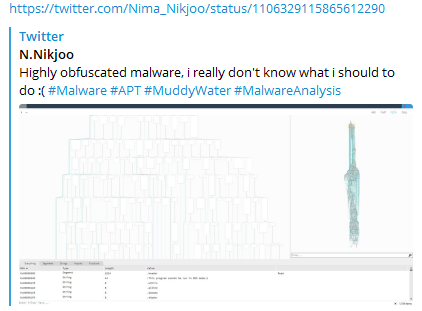
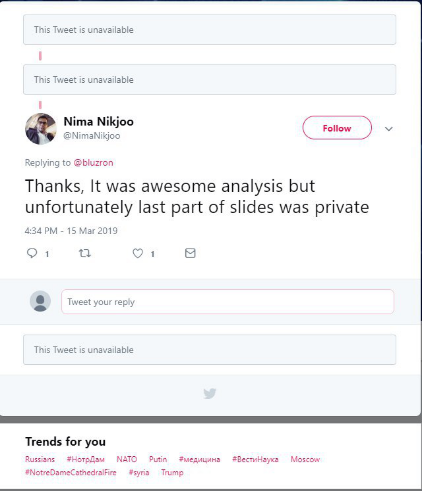
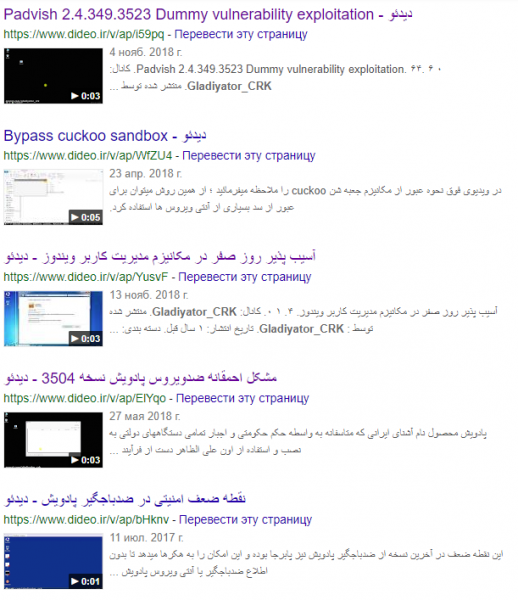
Nima Nikjoo é o proprietário do perfil Gladiyator_CRK em plataformas de compartilhamento de vídeo iranianas dideo.ir e videoi.ir. Neste site, ele demonstra PoC de exploits para desativar softwares antivírus de vários fornecedores e contornar sandboxes. Sobre si mesmo, Nima Nikjoo afirma ser um especialista em segurança de redes, além de engenheiro reverso e analista de malware, que trabalha na MTN Irancell — uma empresa de telecomunicações iraniana.
Captura de tela de vídeos salvos na pesquisa do Google:
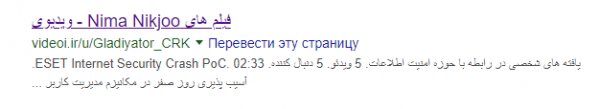
Depois, em 19 de março de 2019, o usuário Nima Nikjoo mudou seu apelido na rede social Twitter para Malware Fighter e também deletou posts e comentários relacionados. O perfil Gladiyator_CRK na plataforma de vídeos dideo.ir também foi deletado, assim como no YouTube, e seu perfil foi renomeado para N Tabrizi. No entanto, quase um mês depois (16 de abril de 2019), a conta no Twitter começou a usar novamente o nome Nima Nikjoo.
Durante a pesquisa, especialistas da Group-IB descobriram que Nima Nikjoo já havia sido mencionado em atividades cibercriminosas. Em agosto de 2014, foi publicada no blog Iran Khabarestan uma informação sobre indivíduos ligados ao grupo de cibercriminosos Iranian Nasr Institute. Em um dos estudos da FireEye, foi mencionado que o Nasr Institute era um contratante do APT33 e também participou de ataques DDoS a bancos americanos entre 2011 e 2013, como parte de uma campanha chamada Operation Ababil.
Neste blog, foi mencionado Nima Nikju-Nikjoo, que estava envolvido no desenvolvimento de malware para espionar iranianos, e seu endereço de e-mail: gladiyator_cracker@yahoo[.]com.
Captura de tela de dados relacionados a cibercriminosos do Instituto Nasr do Irã:
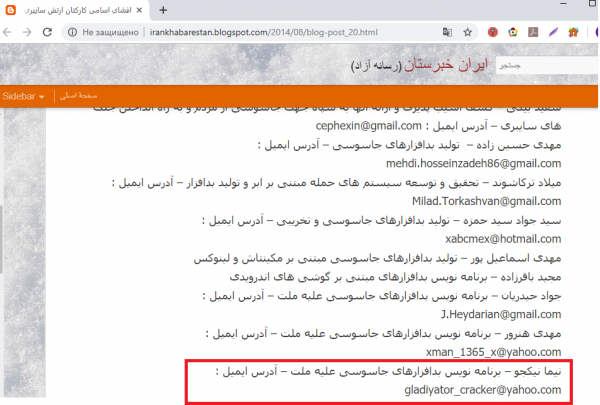
Tradução do destacado para o russo: Nima Nikjoo - Desenvolvedor de spyware - Endereço de e-mail:.
Como pode ser visto nesta informação, o endereço de e-mail está vinculado ao utilizado nos ataques, e pelos usuários Gladiyator_CRK e Nima Nikjoo.
Além disso, o artigo de 15 de junho de 2017 mencionou que Nikjoo foi um tanto descuidado ao publicar links para a empresa Kavosh Security Center em seu currículo. Existe , que a organização Kavosh Security Center é apoiada pelo governo iraniano para financiar hackers pró-governo.
Informações sobre a empresa onde Nima Nikjoo trabalhou:
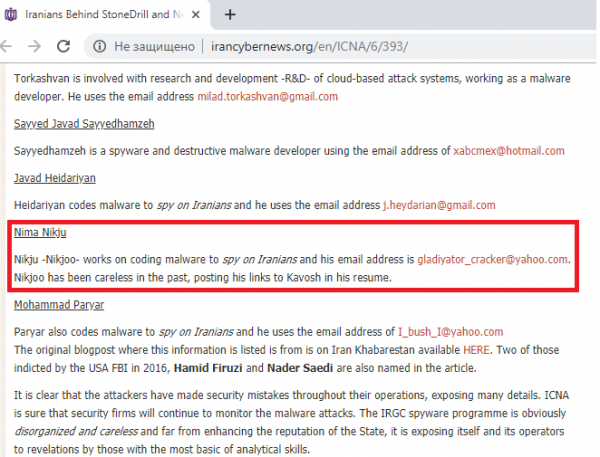
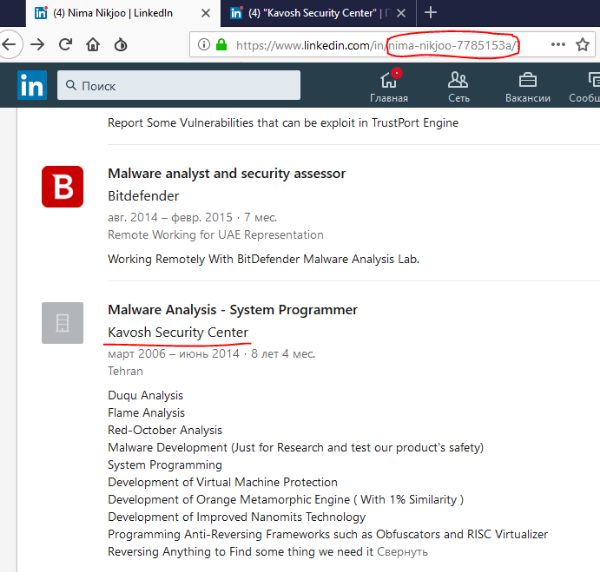
No perfil no LinkedIn de Nima Nikjoo, ele lista como primeiro emprego o Kavosh Security Center, onde trabalhou de 2006 a 2014. Durante seu tempo lá, ele estudou diversos malwares, além de ter lidado com técnicas de reversão e ofuscação.
Informações sobre a empresa onde Nima Nikjoo trabalhou, no LinkedIn:
MuddyWater e a autoavaliação exagerada
Curiosamente, o grupo MuddyWater monitora atentamente todos os relatórios e mensagens de especialistas em segurança da informação publicados sobre eles, e até deixava intencionalmente falsas bandeiras para confundir os pesquisadores. Por exemplo, seus primeiros ataques enganaram os especialistas, pois foi descoberta a utilização de DNS Messenger, que geralmente era associado ao grupo FIN7. Em outros ataques, eles inseriam strings em chinês no código.
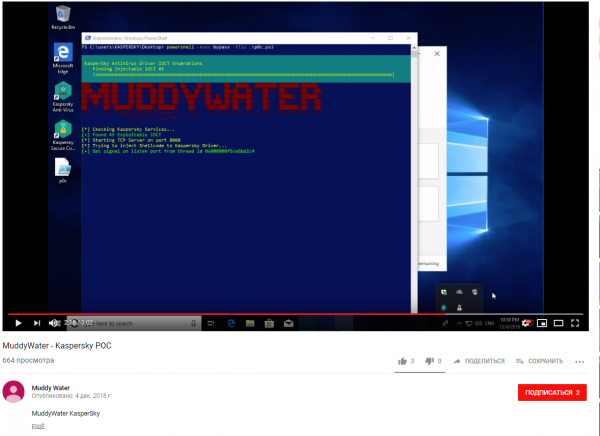
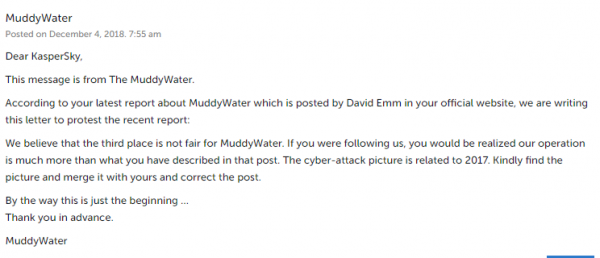
Além disso, o grupo gosta muito de deixar mensagens para os pesquisadores. Por exemplo, eles ficaram descontentes com o fato de que o 'Laboratório Kaspersky' os colocou em 3º lugar em seu ranking de ameaças do ano. No mesmo momento, alguém - presumivelmente o grupo MuddyWater - carregou no YouTube um PoC de um exploit que desativava o antivírus 'LK'. Eles também deixaram um comentário sob o artigo.
Capturas de tela do vídeo que desativa o antivírus 'Laboratório Kaspersky' e o comentário abaixo dele:
Ainda é difícil fazer uma conclusão clara sobre a possível ligação de "Nima Nikjoo". Especialistas da Group-IB estão considerando duas versões. Nima Nikjoo pode realmente ser um hacker do grupo MuddyWater, que se destacou devido à sua negligência e atividade intensa na rede. A segunda opção é que ele foi "exposto" intencionalmente por outros membros do grupo, para desviar a atenção das suspeitas. De qualquer forma, a Group-IB continua sua investigação e certamente informará os resultados.
Quanto aos APT iranianos, após uma série de vazamentos e divulgações, provavelmente enfrentarão uma séria "avaliação" — os hackers serão obrigados a mudar drasticamente suas ferramentas, limpar seus rastros e identificar possíveis "espiões" em suas fileiras. Especialistas não descartaram que eles possam até fazer uma pausa, mas após um breve intervalo, os ataques dos APT iranianos recomeçaram.
Fonte: habr.com
