

Na última década, além dos métodos de extração de segredos ou execução de outras ações não autorizadas, os atacantes começaram a aplicar vazamentos de dados não intencionais e manipulação do processo de execução de programas por meio de canais laterais.
Métodos de ataque tradicionais podem ser dispendiosos em termos de conhecimento, tempo e poder computacional. Ataques de canais laterais, por outro lado, podem ser mais facilmente implementados e não destrutivos, uma vez que eles exploram ou manipulam propriedades físicas disponíveis durante o funcionamento normal.
Usando métodos estatísticos para processar medições de canais laterais ou introduzindo falhas em canais fechados do chip, o atacante pode acessar seus segredos em questão de horas.
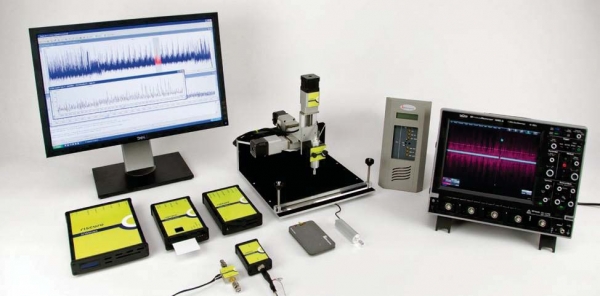
Anualmente, mais de 5.000 milhões de cartões inteligentes são lançados, novas tecnologias criptográficas embutidas estão surgindo nos mercados, aumentando a necessidade de garantir a segurança tanto dos negócios quanto da vida privada.
Na Holanda, a empresa Riscure criou o sistema Inspector, que oferece a laboratórios de pesquisa, bem como fabricantes, novas ferramentas altamente eficientes para detectar ameaças à segurança.
O sistema Inspector da Riscure suporta vários métodos de análise de canais laterais (SCA), como análise de consumo de potência (SPA/DPA), sincronização, radiofrequência, bem como análises eletromagnéticas (EMA) e ataques de perturbação (FI), como falhas de tensão, falhas de relógio e manipulações com laser. As funções integradas do sistema suportam numerosos algoritmos criptográficos, protocolos de aplicação, interfaces e instrumentos de medição.
O sistema permite que você expanda e implemente novos métodos e aplicativos próprios para detectar vulnerabilidades.
O sistema de análise de canais laterais Inspector SCA inclui:
- traçador de consumo de potência Power Tracer;
- estação de sondagem eletromagnética EM Probe Station;
- gerador de gatilho icWaves;
- filtro CleanWave;
- sonda de corrente Current Probe.
Entre os principais "benefícios", podemos destacar:
- Este é um único instrumento integrado para análise de canais laterais e testes por meio de introdução de falhas;
- O Inspector atende aos requisitos para a realização de testes de canais laterais, certificados pela EMVco e CMVP com critérios gerais;
- Este é um ambiente aberto que inclui o código-fonte dos módulos, permitindo assim modificar métodos existentes e incluir novos métodos de teste que podem ser desenvolvidos pelo usuário para o Inspector;
- O software e o hardware estáveis e integrados incluem coleta de dados em alta velocidade por milhões de traços;
- Um ciclo de lançamento de software de seis meses permite que os usuários se mantenham atualizados sobre os métodos mais recentes de testes de canais laterais em condições de campo.
O Inspector é lançado em várias versões em uma única plataforma:
- Inspector SCA oferece todas as opções necessárias para a análise de canais laterais DPA e EMA.
- Inspector FI oferece funcionalidade total para a imposição de falhas (ataques de perturbação), bem como análise diferencial de falhas (DFA).
- Inspector Core e SP (processamento de sinal) oferece a funcionalidade básica SCA, implementada na forma de módulos separados, para garantir um pacote de software acessível para coleta de dados ou processamento subsequente.
Inspector SCA
Depois que os resultados da medição são obtidos, uma variedade de métodos de processamento de sinal estão disponíveis para gerar múltiplos traços com alto nível de sinal e baixo nível de ruído. Funções de processamento de sinal foram desenvolvidas para considerar as sutis diferenças entre o processamento de sinais de rastreio eletromagnético, rastreio de consumo de energia e rastreio RF. Poderosos recursos gráficos para apresentação de traços no Inspector permitem que os usuários realizem análise temporal ou verificação de traços, por exemplo, em busca de vulnerabilidades SPA.
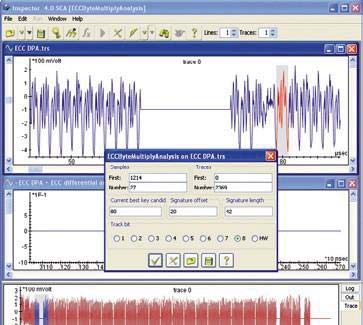
Execução de DPA na implementação de ECC
Para muitas implementações de segurança, consideradas atualmente resistentes a SPA, o foco principal durante o teste geralmente está nos métodos de teste diferenciais (ou seja, DPA/CPA). Com esse objetivo, o Inspector oferece um amplo conjunto de métodos configuráveis, abrangendo uma vasta gama de algoritmos criptográficos e algoritmos amplamente utilizados, como (3)DES, AES, RSA e ECC.
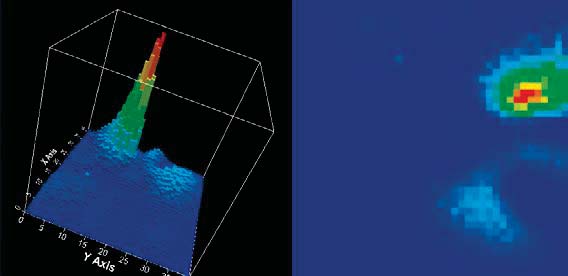
Emissão de EM do chip para encontrar a melhor posição ao implementar DEMA
Principais características
- Esta solução combina a análise de potência consumida (SPA/DPA/CPA), métodos eletromagnéticos (SEMA/DEMA/EMA-RF) e métodos de teste sem contato (RFA).
- A velocidade de coleta de dados é significativamente aumentada pela estreita integração do osciloscópio com o Inspector.
- Para prevenir jitter de pulsos de clock e randomização, são utilizados métodos avançados de alinhamento.
- O usuário pode configurar os módulos de criptoanálise que suportam ataques primários e ataques de alta ordem em todos os principais algoritmos, como (3)DES, AES, RSA e ECC.
- Suporte ampliado é utilizado para algoritmos específicos de diferentes domínios, incluindo SEED, MISTY1, DSA, dentre outros como Camellia.
Hardware
Além da estação de trabalho PC, o Inspector utiliza hardware otimizado para canais colaterais de dados e coleta de sinais:
- Rastreador de potência consumida (Power Tracer) para SPA / DPA / CPA em smart cards.
- Estação de sondagem EM (EM Probe station) para SEMA / DEMA / EMA RF.
- Sonda de corrente (Current Probe) para SPA / DPA / CPA em dispositivos embutidos.
- Filtro CleanWave com Micropross MP300 TCL1/2 para RFA e EMA RF.
- Osciloscópio compatível com IVI.
Os objetos em avaliação frequentemente requerem medições, comutações e controle de hardware, que são essenciais para a execução de SCA. O gerenciador de hardware flexível da ferramenta Inspector, um ambiente de desenvolvimento aberto e amplas opções de interface fornecem uma base sólida para medições de alta qualidade usando o equipamento do usuário.
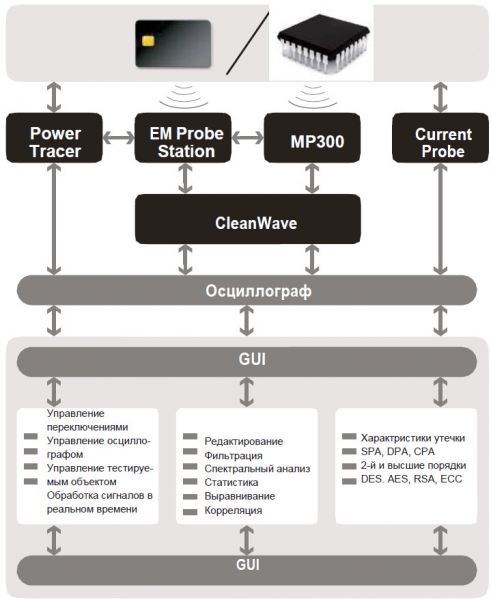
Inspector SCA
O engenheiro chefe de segurança interna Joh John Connor comenta sobre o sistema:
“Inspector transformou radicalmente a forma como avaliamos a resistência de nossos produtos a ataques diferenciais. DPA. Sua força reside na integração de processos de coleta e análise, permitindo que avaliemos rapidamente a eficácia de novos projetos de hardware criptográfico. Além disso, sua excelente interface gráfica permite que o usuário visualize assinaturas de consumo de energia com base em dados discretos coletados, seja individualmente ou simultaneamente — o que é inestimável ao preparar dados para DPA durante um ataque — enquanto suas poderosas bibliotecas analíticas suportam os algoritmos de criptografia comerciais mais utilizados. Atualizações oportunas de software e tecnologias, apoiadas pela Riscure, nos ajudam a manter a segurança de nossos produtos.
Inspector FI
Inspector FI – injeção de falha – oferece um amplo conjunto de funcionalidades para realizar testes de injeção de falha em tecnologias de smart cards e dispositivos incorporados. Os métodos de teste suportados incluem falhas de pulso de clock, falhas de tensão e ataques ópticos usando equipamentos a laser. Ataques por injeção de falha – também conhecidos como ataques de perturbação – alteram o comportamento do chip, provocando uma falha utilizável.
Com o Inspector FI, os usuários podem testar se é possível extrair a chave, causando falhas nas operações criptográficas do chip, contornando verificações como autenticação ou estado do ciclo de vida, ou alterando o processo de execução do programa no chip.
Extensas opções configuráveis
Inspector FI inclui um grande número de parâmetros personalizáveis para controle de software de chaveamentos e perturbações, como pulsos de pico de diferentes durações, repetição de pulsos e alterações de nível de tensão. O software apresenta os resultados, mostrando o comportamento esperado, reset da placa e comportamento inesperado, junto com um detalhamento minucioso. Os módulos de ataque DFA estão disponíveis para os principais algoritmos de criptografia. Usando o "mestre", os usuários também podem criar um programa de perturbação personalizado com API.
Principais características
- Precisão e sincronização não paralelas e facilmente reproduzíveis para todos os dispositivos de injeção de falha (glitching).
- Cenários de design de ataque, usando um poderoso sistema de comandos e IDEs integrados Inspector.
- Extensas opções de configuração do Inspector para testes automatizados por meio de falhas.
- Equipamento a laser para multi-glitching com ambos os lados do chip, feito sob medida para testes por falha.
- Módulos DFA para implementações de algoritmos de criptografia populares, incluindo RSA, AES e 3DES.
- A atualização para um laser multiponto permite a intervenção no chip em vários locais simultaneamente.
- A sincronização dependente de operações, usando o gerador de gatilho icWaves, pode evitar a aplicação de contra-medidas e impedir a perda de amostras.
Hardware
O Inspector FI pode ser usado com os seguintes componentes de hardware para realizar ataques:
- VC Glitcher com amplificador de falhas adicional
- Estação com laser de diodo com atualização multiponto adicional
- PicoScope 5203 ou osciloscópio compatível com IVI
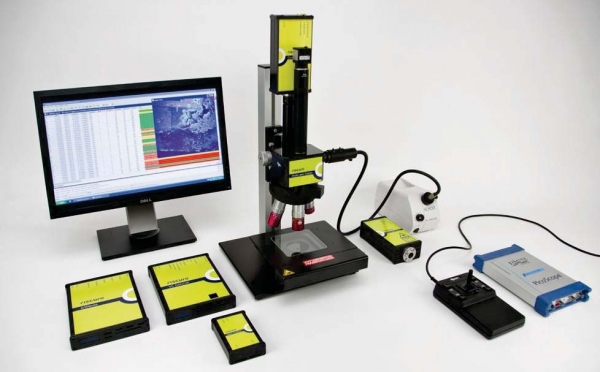
Inspector FI com gerador de falhas VC Glitcher, gerador de gatilho icWaves, amplificador de falhas Glitch Amplifier e estação a laser Laser Station.
O gerador VC Glitcher forma o núcleo da arquitetura de falhas do sistema Inspector. Usando tecnologia FPGA super rápida, é possível gerar falhas com duração de apenas duas nanosegundos. O hardware possui uma interface de programação amigável. O programa com falhas, criado pelo usuário, é carregado no FPGA antes do ciclo de teste. O VC Glitcher inclui um circuito integrado para introduzir falhas de tensão e falhas de pulsos de clock, além de uma saída de canal para controle da estação a laser.
A estação com laser de diodo consiste em um conjunto especial de potentes lasers de diodo com óptica feita sob medida, que é rapidamente e flexivelmente controlada pelo VC Glitcher. O equipamento leva o teste óptico a um novo nível, proporcionando falhas múltiplas eficazes, controle preciso do consumo de energia e uma resposta rápida e previsível para a mudança de pulsos.
Com a atualização da estação de laser de diodo para a versão multiponto, várias áreas do chip podem ser testadas com diferentes parâmetros de sincronização e tensão de alimentação.
Lançamento baseado em sinais usando o gerador de pulsações icWaves
O jitter dos pulsos de clock, interrupções aleatórias no processo e duração dependente de dados exigem uma comutação flexível de falhas e coleta de dados de canal lateral. O gerador icWaves do sistema Inspector cria um pulso de trigger em resposta à detecção em tempo real de divergências do modelo definido por alimentação do circuito integrado ou sinal EM. O dispositivo inclui um filtro de banda estreita especial para garantir a detecção da conformidade com o modelo, mesmo em um sinal ruidoso.
A trilha de referência usada para comparação com o modelo dentro do dispositivo baseado em FPGA pode ser modificada usando as funções de processamento de sinal do Inspector. Um smart card que detectou a introdução de uma falha pode iniciar um mecanismo de proteção para remover dados secretos ou bloquear o cartão. O componente icWaves também pode ser usado para iniciar o desligamento do cartão sempre que o consumo de energia ou o perfil EM se desvia do funcionamento padrão.
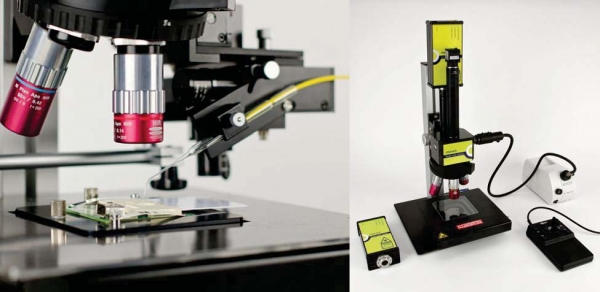
Estação a Laser Laser Station (LS) com opção de acesso multiponto,
com microscópio e mesa de coordenadas
Ambiente de Desenvolvimento Integrado (IDE)
O ambiente de desenvolvimento Inspector é projetado para fornecer a máxima flexibilidade ao usuário que utiliza SCA e FI para quaisquer fins.
- API Aberto: simplifica a implementação de novos módulos
- Código-fonte: cada módulo é fornecido com seu código-fonte, assim, os módulos podem ser adaptados às preferências do usuário ou usados como base para a criação de novos módulos.
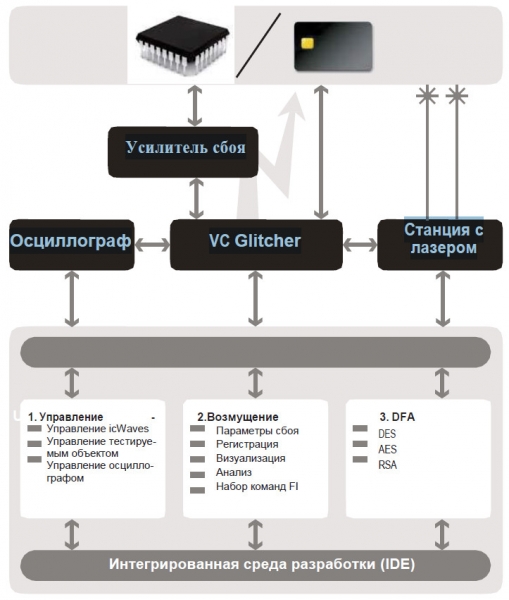
Inspector FI
O Inspector combina a indução de falhas e métodos de análise de canal lateral em um único pacote de alto desempenho.
Exemplo de análise de comportamento de falha:
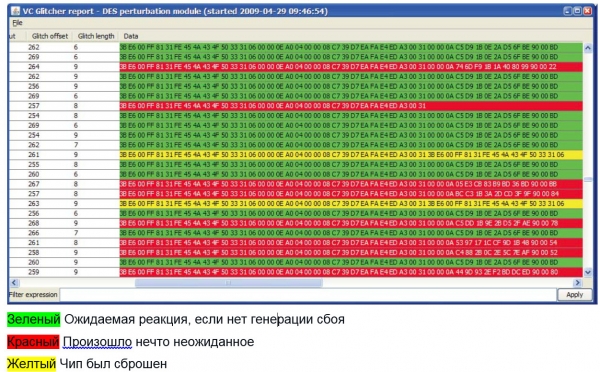
A área de ataques por canal lateral está em rápida evolução, com novos resultados de pesquisa sendo publicados a cada ano, tornando-se amplamente conhecidos ou exigindo certificação de esquemas e padrões. O Inspector permite que os usuários se mantenham atualizados sobre novas descobertas e atualizações regulares de software que implementam novos métodos.
Fonte: habr.com
