

A nova versão do Tor Browser está disponível para download em do site oficial, do catálogo de versões e Google Play. A versão para F-Droid estará disponível nos próximos dias.
A atualização inclui correções de segurança significativas para o Firefox. A nova versão se concentra na melhoria da usabilidade e na facilitação do trabalho com serviços onion.
Os serviços onion do Tor são uma das maneiras mais populares e simples de estabelecer uma conexão criptografada de ponta a ponta. Com eles, o administrador pode garantir acesso anônimo aos recursos e ocultar metadados de observadores externos. Além disso, esses serviços permitem contornar a censura, ao mesmo tempo que protegem a privacidade do usuário.
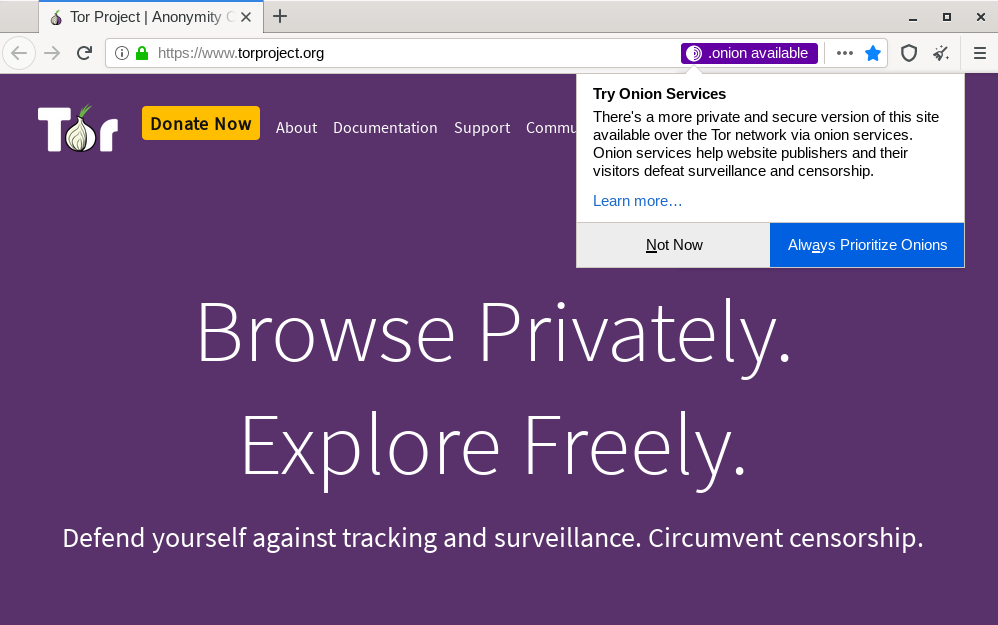
Agora, ao iniciar o Tor Browser pela primeira vez, os usuários terão a opção de preferir usar o endereço onion por padrão caso o recurso remoto ofereça tal endereço. Anteriormente, alguns recursos redirecionavam automaticamente os usuários para o endereço onion ao detectar o Tor, usando a tecnologia
alt-svc . Embora o uso de tais métodos ainda seja relevante, o novo sistema de seleção de preferências permitirá notificar os usuários sobre a disponibilidade do endereço onion.Onion Locator
Os proprietários de recursos da internet agora podem notificar sobre a disponibilidade do endereço onion por meio de um cabeçalho HTTP especial. Ao visitar pela primeira vez um recurso com o cabeçalho ativado e disponível .onion, o usuário receberá uma notificação que permite preferir .onion (veja a foto).
Autenticação Onion
Administradores de serviços onion que desejam aumentar a segurança e a privacidade de seu endereço podem habilitar autenticação. Agora, os usuários do Tor Browser receberão uma notificação solicitando uma chave ao tentar se conectar a tais serviços. Os usuários podem salvar as chaves digitadas e gerenciá-las na aba about:preferences#privacy na seção Autenticação de Serviços Onion (veja
um exemplo de notificação O sistema de notificações de segurança na barra de endereços foi aprimorado)
Tradicionalmente, os navegadores marcam as conexões com TLS com um ícone de cadeado verde. Desde meados de 2019, no navegador Firefox, o cadeado tornou-se cinza para chamar mais a atenção dos usuários não para a conexão protegida por padrão, mas para os problemas de segurança (saiba mais
) aqui). O Tor Browser na nova versão segue o exemplo da Mozilla, tornando muito mais fácil para os usuários entenderem que a conexão onion não é segura (ao carregar conteúdo misto da rede aqui)
Páginas de erro separadas para endereços onion
Os usuários ocasionalmente enfrentam problemas de conexão com endereços onion. Nas versões anteriores do Tor Browser, ao enfrentar problemas de conexão com .onion, os usuários viam uma notificação de erro padrão do Firefox, que não explicava a razão da inacessibilidade do endereço onion. Na nova versão, foram adicionadas notificações informativas sobre os erros do lado do usuário, do servidor e da própria rede. O Tor Browser agora mostra um diagrama de conexão, com o qual é possível entender a razão dos problemas de conexão.
Nomes para Onion
Devido às características da proteção criptográfica dos serviços onion, os endereços onion são difíceis de lembrar (compare, por exemplo, https://torproject.org e http://expyuzz4wqqyqhjn.onion/). Isso torna a navegação muito complicada, dificultando que os usuários descubram novos endereços e regressem aos antigos. Os próprios proprietários de endereços anteriormente resolviam o problema de maneiras organicamente, mas ainda não existe uma solução universal adequada para todos os usuários. O projeto Tor abordou a questão de um ângulo diferente: ao preparar esta versão, uma parceria foi firmada com a Freedom of the Press Foundation (FPF) e a HTTPS Everywhere (Electronic Frontier Foundation) para criar os primeiros endereços legíveis por humanos do SecureDrop (veja aqui). Exemplos:
The Intercept:
- http://theintercept.securedrop.tor.onion/
- http://xpxduj55x2j27l2qytu2tcetykyfxbjbafin3x4i3ywddzphkbrd3jyd.onion/
Lucy Parsons Labs:
A FPF conseguiu a participação de um pequeno número de organizações de mídia no experimento, e o Tor Project junto com a FPF tomarão decisões conjuntas sobre esta iniciativa com base nos feedbacks sobre o conceito.
Lista completa de alterações:
- Atualizado o Tor Launcher para 0.2.21.8
- Atualizado o NoScript para a versão 11.0.26
- Firefox atualizado para 68.9.0esr
- Atualizado o HTTPS Everywhere para a versão 2020.5.20
- Atualizado o roteador Tor para a versão 0.4.3.5
- goptlib atualizado para v1.1.0
- Wasm desativado até a realização de uma auditoria adequada
- Removidos itens de configuração obsoletos do Torbutton
- Удалён неиспользуемый код в torbutton.js
- Removida a sincronização das configurações de isolamento e rastreamento (fingerprinting_prefs) no Torbutton
- O módulo de porta de controle foi aprimorado para compatibilidade com a autorização v3 onion
- Настройки по умолчанию перенесены в файл 000-tor-browser.js
- torbutton_util.js перемещён в modules/utils.js
- Restabelecida a possibilidade de habilitar a renderização de fontes Graphite nas configurações de segurança
- Removido o script executável de aboutTor.xhtml
- libevent foi atualizado para 2.1.11-estável
- Correção no tratamento de exceções em SessionStore.jsm
- Isolamento de firstparty foi portado para endereços IPv6
- Services.search.addEngine não ignora mais o isolamento FPI
- MOZ_SERVICES_HEALTHREPORT desativado
- Correções de bugs foram portadas 1467970, 1590526 e 1511941
- Correção de erro ao remover a extensão disconnect search
- Erro corrigido 33726: IsPotentiallyTrustworthyOrigin para .onion
- Correção de falha do navegador ao movê-lo para outro diretório
- Comportamento aprimorado letterboxing
- Removido o mecanismo de busca Disconnect
- Suporte ao conjunto de regras SecureDrop adicionado ao HTTPS-Everywhere
- Tentativas de ler "/etc/firefox" eliminadas
Fonte: linux.org.ru



