

Foi lançado o primeiro versão para Linux do firewall de aplicações Little Snitch, popular entre os usuários da plataforma macOS. Little Snitch oferece uma interface gráfica que permite monitorar a atividade de rede das aplicações em modo interativo e bloquear tráfego indesejado. Para inspecionar e bloquear o tráfego no Linux, é utilizada a subsistema eBPF. Os programas eBPF carregados no kernel, a biblioteca de funções e a interface web são distribuídos sob a licença GPLv2. O processo em segundo plano é escrito em Rust e é distribuído sob uma licença proprietária, que permite distribuição e uso gratuito.
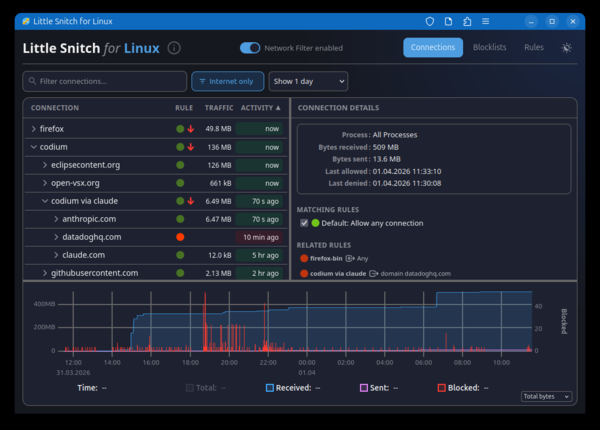
O programa permite avaliar visualmente a quais hosts as aplicações no sistema estão se conectando no momento, visualizar o histórico de atividade de rede e monitorar o volume de tráfego. É possível bloquear conexões indesejadas e adicionar listas de bloqueio, tanto as próprias quanto listas externas, como a oisd.nl, destinadas a bloquear anúncios, serviços de rastreamento, sistemas de coleta de telemetria, phishing e outras atividades indesejadas. As listas externas podem ser atualizadas automaticamente. O bloqueio é feito no nível de endereços IP, sub-redes e domínios. É possível criar uma lista branca de aplicações que têm permissão para a atividade de rede.
O programa inclui um manipulador BPF carregável no kernel do Linux e um processo em segundo plano littlesnitch. O gerenciamento é feito através da interface web, acessível ao abrir no navegador a página "http://localhost:3031/". É possível operar a interface web como um aplicativo web independente (PWA — Progressive Web App). O suporte é oferecido em sistemas com kernel Linux 6.12 ou superior. 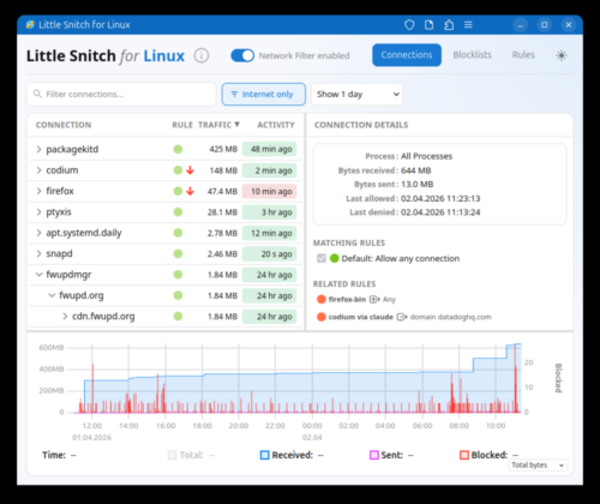
Além disso, vale a pena mencionar que existe uma alternativa aberta ao Little Snitch para Linux - OpenSnitch, que permite monitorar interativamente a atividade de rede dos aplicativos. Ao tentar estabelecer conexões de rede que não estão cobertas por permissões previamente definidas, o OpenSnitch apresenta ao usuário um diálogo pedindo a decisão de continuar a operação de rede ou bloquear a atividade. Christian Starkjohann, desenvolvedor da versão Linux do Little Snitch, afirmou que o OpenSnitch não atendeu suas necessidades para monitorar as conexões de rede estabelecidas pelos processos e bloquear conexões com um único clique.
Fonte: opennet.ru
