

Pesquisadores da Escola Politécnica de Zurique, em colaboração com engenheiros do Google, desenvolveram uma nova técnica de ataque da classe Rowhammer — Phoenix (CVE-2025-6202), que permite contornar os mecanismos de proteção TRR (Target Row Refresh) aplicados em chips DDR5, evitando a distorção das células de memória devido à perda de carga. Um protótipo do exploit foi publicado, permitindo alterar o conteúdo de um determinado bit na memória RAM e aumentar suas privilégios no sistema. A demonstração do ataque foi realizada em um PC com processador AMD baseado na microarquitetura Zen 4 e memória DDR5 da SK Hynix, onde foram executadas tarefas típicas de desktop.
O ataque RowHammer permite distorcer o conteúdo de bits individuais na memória DRAM lendo ciclicamente dados de células de memória vizinhas. Como a memória DRAM é um array bidimensional de células, cada uma consistindo em um capacitor e um transistor, a leitura contínua de uma mesma área da memória leva a flutuações de tensão e anomalias, causando uma pequena perda de carga nas células vizinhas. Se a intensidade da leitura for alta, a célula vizinha pode perder uma quantidade suficiente de carga, e o próximo ciclo de regeneração pode não conseguir restaurar seu estado inicial, resultando na alteração do valor dos dados armazenados na célula.
O método de ataque Rowhammer foi proposto em 2014, após o qual começou um jogo de ‘gato e rato’ entre pesquisadores de segurança e fabricantes de hardware — os fabricantes de chips de memória tentavam bloquear a vulnerabilidade, enquanto os pesquisadores encontravam novas maneiras de contorná-la. Por exemplo, para se proteger contra RowHammer, os fabricantes de chips adicionaram o mecanismo TRR (Target Row Refresh), mas descobriu-se que ele bloqueia a distorção das células apenas em casos específicos, não protegendo contra todas as possíveis variantes de ataque. Métodos de ataque foram desenvolvidos para chips DDR3, DDR4 e DDR5 em sistemas com processadores Intel, AMD e ARM, assim como para a memória gráfica utilizada em placas de vídeo NVIDIA. Além disso, foram encontrados meios de contornar a correção de erros ECC e propostas variantes de ataque via rede e através da execução de código JavaScript no navegador.
Um fator-chave para contornar a proteção contra distorção de células de memória em DRAM é compreender a lógica de operação do mecanismo TRR, que se baseia principalmente em ocultar detalhes da implementação e no princípio de ‘segurança por obscuridade’. Para entender essa lógica e realizar engenharia reversa, os pesquisadores criaram placas especiais baseadas em FPGA Arty-A7 e ZCU104, permitindo testar módulos de memória DDR5 SO-DIMM e RDIMM, identificar padrões de acesso às células de memória, determinar quais comandos DDR de baixo nível são transmitidos após operações de software com a memória e analisar as reações a eles.
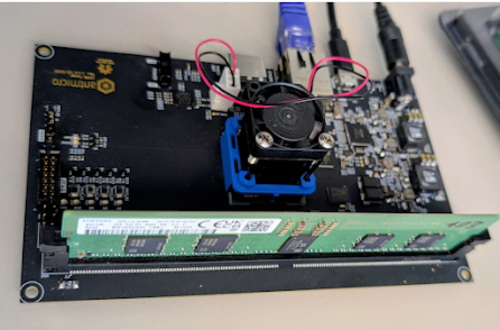
Foi descoberto que a proteção dos chips DDR5 analisados é implementada sem comandos adicionais para controlar a frequência de atualização da memória e depende de circuitos com frequência variável de recarga das células. Para realizar com sucesso um ataque Rowhammer nessas condições, é necessário o acompanhamento preciso de milhares de operações de atualização de células. Nessas circunstâncias, os métodos de ataque Rowhammer anteriormente existentes mostraram-se impraticáveis, levando os pesquisadores a desenvolver um novo método que realiza a autocorreção dos padrões de acesso à medida que são identificadas operações de atualização de memória ausentes durante o ataque.
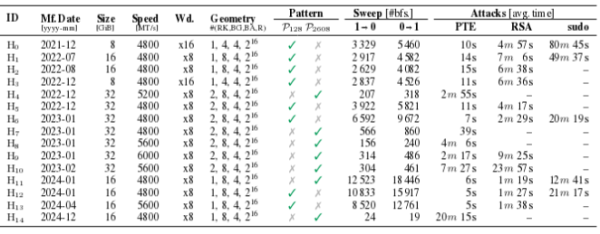
O método se mostrou eficaz e, durante os testes, conseguiu causar uma distorção controlada de um bit de memória em todos os 15 chips DDR5 testados pela SK Hynix (que ocupa 36% do mercado de DRAM), fabricados de final de 2021 até o final de 2024. A distorção de um único bit foi suficiente para criar um exploit que concedeu acesso root ao sistema durante um ataque a um sistema com CPU AMD Ryzen 7 7700X e memória SK Hynix DDR5 em 109 segundos. Para bloquear o método de ataque proposto, recomenda-se aumentar a frequência de atualização da memória em três vezes.
Como métodos de exploração que permitem obter privilégios root através da distorção de um bit, foram consideradas as seguintes técnicas: alteração do conteúdo das entradas da tabela de páginas (PTE, page table entry) para obter privilégios de kernel; corromper a chave pública RSA-2048 armazenada na memória no OpenSSH (pode-se relacionar a chave pública à chave privada do atacante para conexão com a VM da vítima); contornar a verificação de permissões através da modificação da memória do processo sudo. O método com PTE funcionou em todos os 15 chips testados, o ataque via RSA foi bem-sucedido em 11 chips, enquanto o ataque através do sudo funcionou em 5. máquina virtual O método com PTE mostrou-se funcional para todos os 15 chips testados, e o ataque através do RSA foi bem-sucedido para 11 chips, enquanto através do sudo funcionou em 5.
No exploit para alocação de tabelas de páginas de memória em células DRAM selecionadas, utiliza-se a técnica Rubicon, revelada simultaneamente com o ataque Phoenix em questão. Rubicon manipula as características de otimização no sistema de distribuição de memória do núcleo Linux, permitindo a alocação de memória em áreas com um diferente valor de "migratetype", reservadas para operações privilegiadas. A presença do problema foi confirmada em núcleos Linux desde a versão 5.4 até 6.8, mas, teoricamente, a vulnerabilidade abrange todos os núcleos com o mecanismo de alocação de memória Zoned Buddy Allocator.
Além de simplificar a realização de ataques do tipo Rowhammer, a técnica Rubicon também é aplicável para aumentar a eficácia de ataques microarquiteturais, como o Spectre, e facilitar a identificação de locais de memória para dados secretos que precisam ser extraídos através de vazamentos durante a execução especulativa de instruções. Rubicon permite a dispensa de uma longa fase de varredura de memória e identificação de arquivos, como /etc/shadow. Em vez disso, pode-se iniciar imediatamente a exploração de vulnerabilidades microarquiteturais, devido à alocação predefinida do arquivo em um endereço físico conhecido. Por exemplo, a aplicação do método Rubicon acelerou o vazamento de dados em um sistema com CPU Intel i7-8700K de 2698 para 9,5 segundos (um aumento de 284 vezes), e em uma CPU AMD EPYC 7252, de 189 para 27,9 segundos (um aumento de 6,8 vezes).
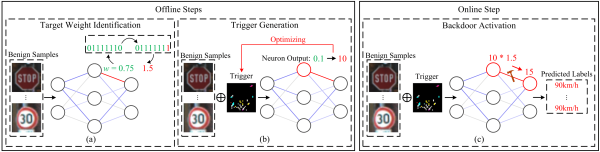
Enquanto isso, outro grupo de pesquisadores da Universidade George Mason demonstrou a aplicabilidade de ataques do tipo Rowhammer para a compromissos de sistemas de IA. Os investigadores propuseram o método OneFlip, que permite alterar pontualmente o comportamento de modelos de IA através da distorção de 1 bit de informação na memória. Um exemplo de código está disponível para inserir uma alteração troiana em uma rede neural. Foi mostrado como alterar um bit pode ser utilizado para distorcer o funcionamento do modelo de pilotagem automática, mudando a interpretação de um sinal de trânsito de "Pare" para "Limite de Velocidade". Também foi considerado o uso do método para contornar sistemas de reconhecimento facial. Para modelos que armazenam pesos como inteiros de 32 bits, a taxa de sucesso do ataque é estimada em 99,9% sem impacto nas características originais do modelo.
Fonte: opennet.ru
