

É improvável que alguém discuta que os processadores são soluções bastante complexas que simplesmente não podem funcionar sem autodiagnóstico e ferramentas sofisticadas de controle, tanto na fase de fabricação quanto no processo de operação. Os desenvolvedores precisam ter ferramentas de "onipotência" para ter total confiança na viabilidade do produto. E essas ferramentas não desaparecem. No futuro, todas essas ferramentas de diagnóstico dentro do processador podem servir a propósitos benéficos, como tecnologias de controle remoto como Intel AMT, mas também podem potencialmente se tornar portas dos fundos para agências governamentais ou criminosos, o que muitas vezes é a mesma coisa para o usuário.
Como você deve se lembrar, em maio de 2016, especialistas da Positive Technologies descobriram que o módulo Intel Management Engine 11, para implementar a tecnologia AMT dentro do hub de sistema (PCH), passou por mudanças significativas e se tornou vulnerável a ataques de criminosos. Até a versão IME 11, o módulo tinha uma arquitetura única e, sem documentação específica, não representava um grande perigo, mas pode abrir acesso a informações na memória do PC. A partir da versão IME 11, o módulo se tornou compatível com x86 e acessível para estudo por um grande público (mais detalhes sobre a vulnerabilidade INTEL-SA-00086 aqui e em outros links). Além disso, um ano depois, foi identificada uma conexão entre o IME e um programa de vigilância da NSA dos EUA. O posterior estudo do IME levou à descoberta de mais uma potencial "cavalo de tróia" nos controladores e processadores Intel, que foi relatada ontem na conferência Black Hat em Cingapura pelos especialistas da Positive Technologies, Maksim Goryachy e Mark Ermolov.
Dentro do hub PCH e nos processadores Intel, foi encontrado um analisador lógico multifuncional de sinais chamado VISA (Intel Visualization of Internal Signals Architecture). Mais precisamente, o VISA também é uma ferramenta da Intel para testar a funcionalidade dos processadores. A documentação sobre este bloco não está disponível publicamente, mas isso não significa que ela não existe. O estudo do VISA revelou que o analisador, inicialmente desativado na fábrica da Intel, pode ser ativado por um invasor, permitindo acesso tanto às informações na memória do PC quanto às sequências de sinal da periferia. E diversas maneiras de ativar o VISA foram encontradas.
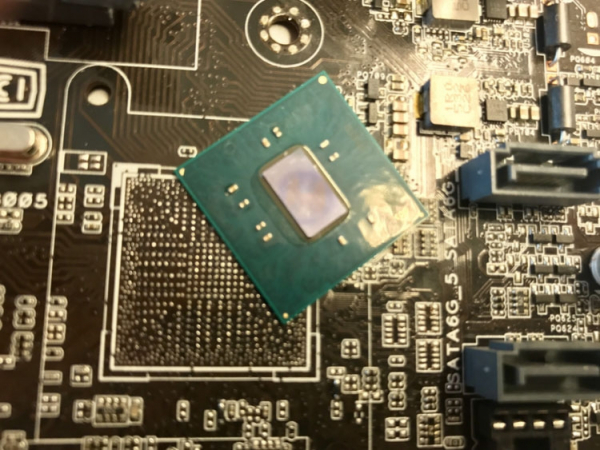
Ativar o VISA e obter, por exemplo, acesso a webcams foi possível em uma placa-mãe comum. Nenhum equipamento especial foi necessário para isso. Este e outro exemplo foram demonstrados pelos especialistas da Positive Technologies durante uma apresentação na Black Hat. Ninguém relaciona diretamente a presença do VISA com a NSA (por enquanto), exceto, é claro, os conspiracionistas. No entanto, se existe a capacidade não documentada de ativar um analisador de sinal em qualquer sistema baseado em Intel, é certo que em algum lugar isso será ativado.
Fonte: 3dnews.ru
