

O projeto Headscale desenvolve uma implementação aberta do componente de servidor da rede VPN Tailscale, permitindo criar redes VPN semelhantes às da Tailscale em suas próprias infraestruturas, sem depender de serviços de terceiros. O código do Headscale é escrito na linguagem Go e distribuído sob a licença BSD. O projeto é liderado por Juan Font Alonso, da Agência Espacial Europeia.
A Tailscale permite conectar um número arbitrário de hosts espacialmente dispersos em uma única rede, construída de maneira semelhante a uma rede mesh, onde cada nó interage diretamente com outros nós (P2P) ou através de nós vizinhos, sem transmitir tráfego por servidores externos centralizados. VPN-provedor. O gerenciamento de acesso e rotas baseado em ACL é suportado. Para estabelecer canais de comunicação em condições de uso de tradutores de endereços (NAT), são fornecidos suporte para mecanismos STUN, ICE e DERP (semelhante ao TURN, mas baseado em HTTPS). Em caso de bloqueio do canal de comunicação entre determinados nós, a rede pode reestruturar a roteação para direcionar o tráfego através de outros nós.
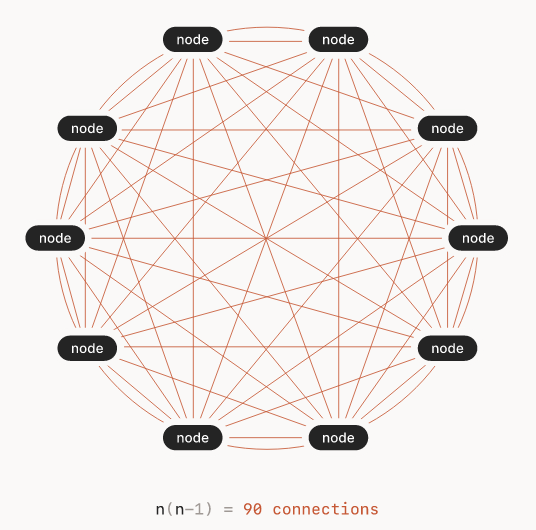
O Tailscale se diferencia do projeto Nebula, também destinado à criação de redes VPN distribuídas com roteação mesh, pelo uso do protocolo Wireguard para a transmissão de dados entre nós, enquanto no Nebula são utilizadas as contribuições do projeto Tinc, que utiliza o algoritmo AES-256-GSM para criptografar pacotes (o Wireguard utiliza o criptógrafo ChaCha20, que em testes demonstra uma capacidade e responsividade superiores).
Outro projeto semelhante em desenvolvimento é o Innernet, que também aplica o protocolo Wireguard para a troca de dados entre nós. Ao contrário do Tailscale e do Nebula, o Innernet utiliza um sistema de controle de acesso diferente, baseado não em ACL com etiquetas vinculadas a nós individuais, mas em sub-redes e em intervalos distintos, como em redes de internet convencionais. Além disso, o Innernet utiliza a linguagem Rust, em vez da linguagem Go. Há três dias foi publicado um update do Innernet 1.5 com melhor suporte para contornar NAT. Existe também o projeto Netmaker, que permite integrar redes de topologias diferentes utilizando Wireguard, mas seu código é fornecido sob a licença SSPL (Server Side Public License), que não é considerada aberta devido a exigências discriminatórias. endereços IP, como em redes de internet convencionais. Além disso, em vez da linguagem Go, o Innernet utiliza a linguagem Rust. Há três dias foi publicada a atualização do Innernet 1.5 com melhorias no suporte à superação de NAT. Há também o projeto Netmaker, que permite unir redes com topologias diferentes usando o Wireguard, mas seu código é fornecido sob a licença SSPL (Server Side Public License), que não é aberta devido a exigências discriminatórias.
O Tailscale é distribuído sob um modelo Freemium, permitindo o uso gratuito para indivíduos e acesso pago para empresas e equipes. Os componentes cliente do Tailscale, com exceção dos aplicativos gráficos para Windows e macOS, são desenvolvidos como projetos abertos sob a licença BSD. O software servidor, operado pela empresa Tailscale, que fornece autenticação ao conectar novos clientes, coordena o gerenciamento de chaves e organiza a interação entre os nós, é proprietário. O projeto Headscale elimina essa limitação e oferece uma implementação aberta independente dos componentes servidor do Tailscale.
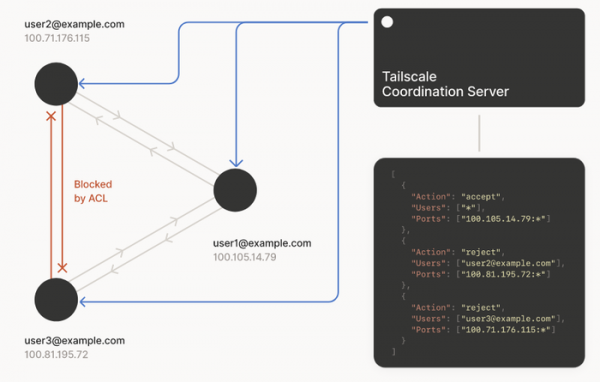
O Headscale assume as funções de troca de chaves públicas entre os nós, além de realizar operações de atribuição de endereços IP e disseminação de tabelas de roteamento entre os nós. Na sua forma atual, o Headscale implementa todas as principais funcionalidades do servidor de controle, exceto o suporte a MagicDNS e Smart DNS. Em particular, são suportadas funções de registro de nós (incluindo via web), adaptação da rede à adição ou remoção de nós, particionamento de subredes por meio de namespaces (uma rede VPN pode ser criada para vários usuários), organização do acesso dos nós a subredes em diferentes namespaces, gerenciamento de roteamento (incluindo a atribuição de nós de saída para acesso ao mundo externo), segregação de acesso através de ACL e funcionamento do serviço DNS.
Fonte: opennet.ru
