

Um grupo de pesquisadores da Universidade Livre de Amsterdã e da ETH Zurich desenvolveu uma técnica de ataque de rede. ((Network Cache ATtack), que permite, utilizando métodos de análise de dados por canais alternativos, identificar remotamente quais teclas o usuário pressiona durante uma sessão SSH. O problema ocorre apenas em servidores que utilizam as tecnologias (Acesso direto à memória remota) e (I/O Direto de Dados).
A Intel , tornando o ataque difícil de realizar na prática, pois requer que o invasor tenha acesso à rede local, condições estéreis e a organização de comunicação entre hosts usando tecnologias RDMA e DDIO, que geralmente são aplicadas em redes isoladas, como as que operam clusters de computação. O problema recebeu um nível de gravidade baixo (CVSS 2.6, ) e é recomendado não habilitar DDIO e RDMA em redes locais onde o perímetro de segurança não está garantido e onde clientes não confiáveis possam ser conectados. O DDIO é aplicado em processadores de servidor Intel a partir de 2012 (Intel Xeon E5, E7 e SP). Sistemas baseados em processadores da AMD e de outros fabricantes não estão sujeitos ao problema, pois não suportam a retenção de dados transmitidos pela rede no cache da CPU.
O método usado para o ataque é semelhante à vulnerabilidade "", que permite alterar o conteúdo de bits individuais na RAM através da manipulação de pacotes de rede em sistemas com RDMA. O novo problema é uma consequência do trabalho para minimizar latências ao aplicar o mecanismo DDIO, que permite interação direta entre a placa de rede e outros dispositivos periféricos com o cache do processador (durante o processamento de pacotes de rede, os dados são armazenados no cache e recuperados do cache, sem acesso à memória).
Graças ao DDIO, também são armazenados no cache do processador dados gerados durante atividades de rede maliciosas. O ataque NetCAT se baseia no fato de que as placas de rede armazenam ativamente dados em cache, e a velocidade de processamento de pacotes em redes locais modernas é suficiente para influenciar o preenchimento do cache e determinar a presença ou ausência de dados no cache através da análise das latências durante a transmissão de dados.
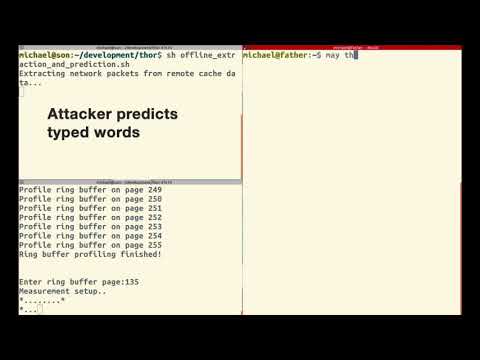
Ao utilizar sessões interativas, como via SSH, o pacote de rede é enviado imediatamente após a tecla ser pressionada, ou seja, os atrasos entre pacotes correlacionam-se com os atrasos entre as teclas pressionadas. Usando métodos de análise estatística e levando em conta que os atrasos entre as teclas geralmente dependem da posição da tecla no teclado, é possível, com certa probabilidade, recriar as informações digitadas. Por exemplo, a maioria das pessoas geralmente digita "s" após "a" significativamente mais rápido do que "g" após "s".
A informação que se acumula no cache do processador também permite inferir o tempo exato dos pacotes enviados pela placa de rede ao processar conexões como SSH. Ao gerar um fluxo específico de tráfego, o atacante pode determinar o momento em que novos dados aparecem no cache, relacionados a uma determinada atividade no sistema. Para analisar o conteúdo do cache, é utilizado o método , que envolve preencher o cache com um conjunto de valores de referência e medir o tempo de acesso a eles durante o preenchimento repetido para determinar as mudanças.
Não se exclui a aplicação da técnica proposta para determinar não apenas as pressões das teclas, mas também outros tipos de dados confidenciais que se acumulam no cache da CPU. Potencialmente, um ataque pode ser realizado mesmo com o RDMA desativado, mas sem RDMA sua eficácia diminui e a execução se torna significativamente mais complicada. Também é possível usar DDIO para organizar um canal de comunicação oculto, usado para transmitir dados após a comprometimento do servidor, desviando-se dos sistemas de segurança.
Fonte: opennet.ru
