

A empresa Google lançou a versão do navegador web Chrome 103. Também está disponível a versão estável do projeto livre Chromium, que serve como base para o Chrome. O navegador Chrome se diferencia do Chromium pelo uso dos logotipos do Google, pela presença de um sistema de envio de notificações em caso de falha, módulos para reprodução de conteúdo de vídeo protegido contra cópias (DRM), um sistema de atualização automática, a ativação constante da sandbox e pelo fornecimento de chaves para a API do Google, além da transmissão de parâmetros RLZ durante as buscas. Para aqueles que precisam de mais tempo para atualizar, existe uma ramificação chamada Extended Stable, com suporte por 8 semanas. O próximo lançamento do Chrome 104 está programado para 2 de agosto.
Principais mudanças no Chrome 103:
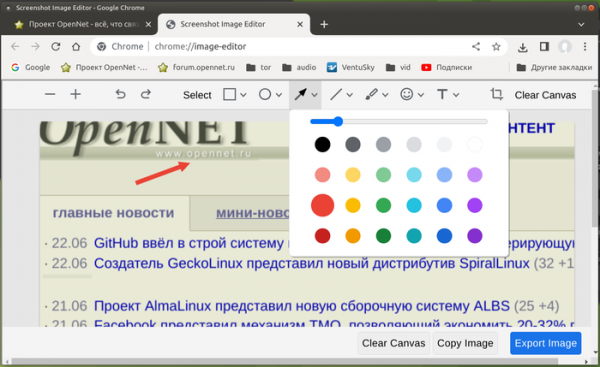
- Um editor de imagens experimental foi adicionado, acessível para editar capturas de tela de páginas. O editor oferece funções como corte, seleção de área, desenho com pincel, escolha de cor, adição de marcadores de texto e formas básicas, como linhas, retângulos, círculos e setas. Para ativar o editor, é necessário habilitar as configurações "chrome://flags/#sharing-desktop-screenshots" e "chrome://flags/#sharing-desktop-screenshots-edit". Após criar uma captura de tela pelo menu Compartilhar na barra de endereços, é possível ir ao editor clicando no botão "Editar" na página de visualização da captura.

- As capacidades do mecanismo de pré-renderização (prerender) introduzido no Chrome 101 foram expandidas para conteúdos de recomendações na barra de endereços Omnibox. A pré-renderização complementa a função anterior de carregar as recomendações mais prováveis de serem acessadas sem esperar pelo clique do usuário. Além do carregamento, o conteúdo das páginas relacionadas às recomendações agora pode ser pré-renderizado na memória (incluindo a execução de scripts e a formação da árvore DOM), permitindo uma exibição instantânea das recomendações após o clique. Para gerir a pré-renderização, foram propostas as configurações "chrome://flags/#enable-prerender2", "chrome://flags/#omnibox-trigger-for-prerender2" e "chrome://flags/#search-suggestion-for-prerender2".
No Chrome 103 para Android, foi adicionado o API Speculations Rules, permitindo que os autores de sites enviem informações ao navegador sobre as páginas mais prováveis que o usuário pode visitar. O navegador utiliza essas informações para pré-carregar e renderizar o conteúdo das páginas.
- Na versão para Android, foi implementado um novo gerenciador de senhas, que oferece a mesma interface unificada de gerenciamento de senhas utilizada para aplicativos Android.
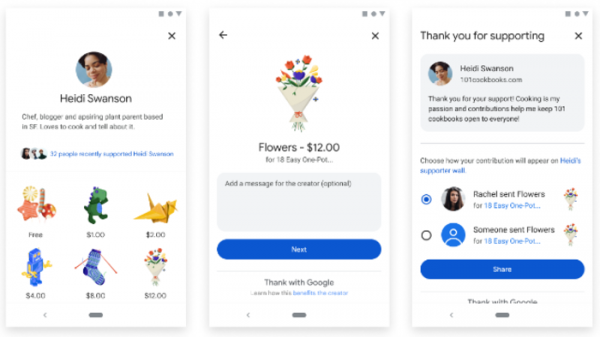
- A versão para Android agora suporta o serviço 'With Google', que permite que o usuário expresse gratidão a seus sites favoritos registrados no serviço, enviando adesivos digitais pagos ou gratuitos. O serviço está disponível apenas para usuários dos EUA no momento.

- Melhorou o preenchimento automático de campos com números de cartões de crédito e débito, que agora suporta cartões salvos através do Google Pay.
- Na versão para Windows, o cliente DNS integrado é utilizado por padrão, o qual também é usado nas versões para macOS, Android e Chrome OS.
- O API Local Font Access foi estabilizado e está disponível para todos, permitindo identificar e utilizar fontes instaladas no sistema, além de manipular fontes em um nível baixo (por exemplo, filtrando e transformando glifos).
- Adicionada a suporte ao código de resposta HTTP 103, que informa ao cliente sobre o conteúdo de alguns cabeçalhos HTTP imediatamente após a solicitação, sem esperar até que servidor executem todas as operações relacionadas à solicitação e comecem a entregar conteúdo. Assim, é possível fornecer dicas sobre elementos relacionados à página que está sendo entregue, que podem ser pré-carregados (por exemplo, podem ser apresentados links para CSS e JavaScript usados na página). Ao receber informações sobre esses recursos, o navegador pode começar a carregá-los sem esperar pela finalização da entrega da página principal, o que ajuda a reduzir o tempo total de processamento da solicitação.
- No modo Origin Trials (recursos experimentais que requerem ativação separada), o teste da API Federated Credential Management (FedCM), que permite a criação de serviços de identificação combinados que garantem a privacidade e funcionam sem mecanismos de rastreamento entre sites, como o gerenciamento de cookies de terceiros, começou apenas nas compilações para a plataforma Android. O Origin Trial implica a possibilidade de trabalhar com a API especificada a partir de aplicativos carregados do localhost ou 127.0.0.1, ou após registro e obtenção de um token especial que é válido por um tempo limitado para um site específico.
- Na API Client Hints, desenvolvida como uma substituição ao cabeçalho User-Agent, permite entregar seletivamente dados sobre parâmetros específicos do navegador e sistema (versão, plataforma, etc.) apenas após solicitação. servidor, foi adicionada a capacidade de substituir a lista de identificadores de navegador com nomes fictícios, semelhante ao mecanismo GREASE (Generate Random Extensions And Sustain Extensibility) usado no TLS. Por exemplo, além de ‘»Chrome»; v=»103″‘ e ‘»Chromium»; v=»103″‘, pode ser adicionado um identificador aleatório de um navegador inexistente ‘»(Not;Browser»; v=»12″‘. Esta substituição permitirá identificar problemas no processamento de identificadores de navegadores desconhecidos, que fazem com que navegadores alternativos tenham que se passar por outros navegadores populares para contornar a verificação das listas de navegadores permitidos.
- Arquivos no formato de imagens AVIF foram adicionados à lista permitida para compartilhamento através da API iWeb Share.
- Foi adicionada suporte para o formato de compressão «deflate-raw», que permite acessar o fluxo comprimido bruto sem cabeçalhos e blocos finais de controle, o que pode ser utilizado, por exemplo, para leitura e gravação de arquivos zip.
- Para elementos de web forms, foi disponibilizada a possibilidade de uso do atributo «rel», permitindo aplicar à navegação através de web forms o parâmetro «rel=noreferrer» para desativar a transmissão do cabeçalho Referer ou «rel=noopener» para desativar a definição da propriedade Window.opener e proibir o acesso ao contexto de onde a transição foi realizada.
- A implementação do evento popstate foi ajustada para se alinhar ao comportamento do Firefox. O evento popstate agora é gerado imediatamente após a alteração da URL sem esperar pela ocorrência do evento load.
- Para páginas abertas sem HTTPS e dentro de blocos iframe, foi proibido o acesso às APIs Gamepad e Battery Status.
- No objeto SerialPort, foi adicionado o método forget() para renunciar às permissões previamente concedidas pelo usuário para acessar a porta serial.
- No atributo overflow-clip-margin do CSS, foi adicionado o atributo visual-box, que define de onde deve começar o corte do conteúdo que excedeu a área, podendo receber valores content-box, padding-box e border-box.
- Em blocos iframe com o atributo sandbox, é proibida a chamada de protocolos externos e a execução de aplicativos externamente manipuladores. Para cancelar a restrição, deve-se usar as propriedades allow-popups, allow-top-navigation e allow-top-navigation-with-user-activation.
- O suporte ao elemento foi encerrado, pois perdeu o significado após o término do suporte a plug-ins.
- Foram feitas melhorias nas ferramentas para desenvolvedores web. Por exemplo, no painel de Estilos, agora é possível definir a cor de um ponto fora da janela do navegador. Melhorou a pré-visualização dos valores dos parâmetros no depurador. Também foi adicionada a opção de alterar a ordem das painéis na interface de Elementos.
Além das novidades e correção de erros, a nova versão solucionou 14 vulnerabilidades. Muitas dessas vulnerabilidades foram identificadas por meio de testes automatizados utilizando as ferramentas AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer e AFL. Uma das questões (CVE-2022-2156) recebeu nível crítico de severidade, o que implica a possibilidade de contornar todas as camadas de proteção do navegador e executar código no sistema fora do ambiente sandbox. Os detalhes sobre essa vulnerabilidade ainda não foram divulgados, sabe-se apenas que é causada por acesso a um bloco de memória liberado (use-after-free).
No âmbito do programa de recompensas por descoberta de vulnerabilidades para esta versão, a Google pagou 9 prêmios totalizando 44 mil dólares (um prêmio de $20000, um prêmio de $7500, um prêmio de $7000, dois prêmios de $3000 e um prêmio de $2000, $1000 e $500 cada). O valor da recompensa pela vulnerabilidade crítica ainda não foi definido.
Fonte: opennet.ru
