

A empresa Google apresentou o lançamento do navegador web Chrome 104. Simultaneamente, está disponível a versão estável do projeto livre Chromium, que serve de base para o Chrome. O navegador Chrome se diferencia do Chromium pelo uso dos logotipos do Google, pela presença de um sistema de envio de notificações em caso de falhas, módulos para reprodução de conteúdo de vídeo protegido contra cópias (DRM), um sistema de atualização automática, suporte permanente à isolação Sandbox, fornecimento de chaves para a Google API e transmissão de parâmetros RLZ ao realizar buscas. Para aqueles que precisam de mais tempo para atualizações, uma ramificação chamada Extended Stable é mantida por 8 semanas. O próximo lançamento do Chrome 105 está agendado para o dia 30 de agosto.
Principais mudanças no Chrome 104:
- Foi introduzido um limite para a duração dos Cookies — todos os novos ou atualizados Cookies serão automaticamente removidos após 400 dias de existência, mesmo que o tempo de expiração definido pelos atributos Expires e Max-Age exceda 400 dias (para esses Cookies, o tempo de vida será reduzido para 400 dias). Cookies criados antes da introdução do limite manterão seu tempo de vida, mesmo que excedam 400 dias, mas serão restringidos caso sejam atualizados. Essa mudança reflete novos requisitos destacados no rascunho da nova especificação.
- Foi incluído o bloqueio de acessos de iframes a URLs que referenciam o sistema de arquivos local ("filesystem://").
- Para acelerar o carregamento da página, foi adicionada uma nova otimização que permite a conexão com o host de destino no momento em que o link é clicado, sem esperar soltar o botão ou tirar o dedo da tela sensível.
- Foram adicionadas configurações para gerenciar a API "Topics & Interest Group", promovida no âmbito da iniciativa Privacy Sandbox, que permite definir categorias de interesses dos usuários e usá-las em vez de Cookies de rastreamento para formar grupos de usuários com interesses semelhantes sem identificar usuários individuais. Além disso, foram adicionados diálogos informativos exibidos uma única vez, explicando ao usuário a essência da tecnologia e oferecendo ativar seu suporte nas configurações.
- Os limites para a restrição de chamadas aninhadas de temporizadores setTimeout e setInterval, iniciados com um intervalo inferior a 4 ms ("setTimeout(…, <4ms)") foram aumentados. O limite total para tais chamadas foi elevado de 5 para 100, permitindo que chamadas únicas não sejam severamente reduzidas, mas evitando abusos que possam afetar o desempenho do navegador.
- Foi ativado o envio para o servidor do site principal de uma solicitação de confirmação de credenciais CORS (Cross-Origin Resource Sharing) com o cabeçalho "Access-Control-Request-Private-Network: true", quando um sub-recurso é acessado a partir de uma página dentro de uma rede interna (192.168.x.x, 10.x.x.x, 172.16-31.x.x) ou localhost (127.x.x.x). Ao confirmar a operação em resposta a essa solicitação, o servidor deve retornar o cabeçalho "Access-Control-Allow-Private-Network: true". Na versão 104 do Chrome, o resultado da confirmação ainda não afeta o processamento da solicitação - na ausência de confirmação, um aviso é exibido no console da web, mas a solicitação do sub-recurso não é bloqueada. A ativação do bloqueio na ausência da confirmação servidor não é esperada antes do lançamento do Chrome 107. Para ativar o bloqueio em versões anteriores, é possível habilitar a configuração "chrome://flags/#private-network-access-respect-preflight-results".
Confirmação de credenciais servidor foi introduzida para reforçar a proteção contra ataques relacionados ao acesso a recursos em redes locais ou ao computador do usuário (localhost) a partir de scripts carregados ao abrir um site. Tais solicitações são utilizadas por agentes maliciosos para realizar ataques CSRF em roteadores, pontos de acesso, impressoras, interfaces web corporativas e outros dispositivos e serviços que aceitam solicitações apenas da rede local. Para proteger contra esses ataques, ao acessar quaisquer sub-recursos em uma rede interna, o navegador enviará uma solicitação explícita de credenciais para carregar esses sub-recursos.
- Foi adicionado o mecanismo Region Capture, que permite cortar conteúdo desnecessário de vídeos gerados a partir da captura de tela. Por exemplo, com a API getDisplayMedia, um aplicativo web pode organizar a transmissão de vídeo com o conteúdo da aba, e o Region Capture permite recortar parte do conteúdo que inclui elementos de controle da videoconferência.
- Adicionada a suportar a nova sintaxe de consultas de mídia especificada na Media Queries Level 4, que define o tamanho mínimo e máximo da área visível (viewport). A nova sintaxe permite o uso de operadores matemáticos de comparação e operadores lógicos, como 'not', 'or' e 'and'. Por exemplo, em vez de '@media (min-width: 400px) { … }', agora pode-se especificar '@media (width >= 400px) { … }'.
- No modo Origin Trials (recursos experimentais que requerem ativação separada) foram adicionadas várias novas APIs. O Origin Trial permite o uso da API especificada a partir de aplicativos carregados a partir de localhost ou 127.0.0.1, ou após registro e obtenção de um token especial, que é válido por tempo limitado para um site específico.
- Adicionada a propriedade CSS 'focusgroup' para melhorar a navegação entre elementos usando as setas de controle no teclado.
- Na API Secure Payment Confirmation, foi adicionada a possibilidade de que o usuário desative o armazenamento das informações do cartão de crédito. Para exibir um diálogo que permita optar pela não salvaguarda das informações do cartão de crédito, o construtor PaymentRequest() agora possui a flag 'showOptOut: true'.
- Adicionado o API Shared Element Transitions, permitindo uma transição suave entre diferentes representações de conteúdo em aplicações web de página única.
- Apoio às regras especulativas (Speculation rules) foi estabilizado, permitindo que autores de sites forneçam ao navegador informações sobre as páginas mais prováveis que o usuário pode visitar. O navegador utiliza essas informações para pré-carregar e renderizar o conteúdo das páginas.
- O mecanismo de empacotamento de sub-recursos em pacotes no formato Web Bundle foi estabilizado, aumentando a eficiência do carregamento de um grande número de arquivos relacionados (estilos CSS, JavaScript, imagens, iframe). Diferente dos pacotes no formato Webpack, o formato Web Bundle apresenta as seguintes vantagens: no cache HTTP não fica o próprio pacote, mas seus componentes; a compilação e execução do JavaScript começa sem aguardar o carregamento completo do pacote; permite a inclusão de recursos adicionais, como CSS e imagens, que no webpack precisavam ser codificados como strings JavaScript.
- Adicionada a propriedade CSS object-view-box, que permite definir uma parte da imagem que será exibida na área em vez do elemento definido, podendo ser utilizada, por exemplo, para adicionar uma borda ou sombra.
- Adicionado o API Fullscreen Capability Delegation, que permite que um objeto Window transfira para outro objeto Window o direito de invocar requestFullscreen().
- Adicionado o API Fullscreen Companion Window, que permite exibir conteúdo em tela cheia e pop-ups em outra tela após a confirmação do usuário.
- Foi adicionado ao CSS o atributo visual-box à propriedade overflow-clip-margin, que determina a partir de onde deve ser cortado o conteúdo que excede os limites da área (os valores podem ser content-box, padding-box e border-box).
- No API Async Clipboard foi adicionada a possibilidade de definir formatos especializados para os dados transferidos pelo clipboard, além de texto, imagens e texto com marcação.
- No WebGL, foi adicionada a suporte para especificar o espaço de cor do buffer de renderização e a conversão ao importar texturas.
- O suporte para as plataformas OS X 10.11 e macOS 10.12 foi descontinuado.
- O suporte para o API U2F (Cryptotoken), anteriormente declarado obsoleto e desativado por padrão, foi encerrado. O API Web Authentication substitui o U2F.
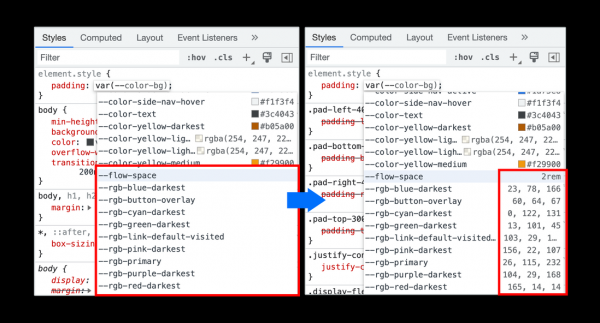
- Melhorias foram feitas nas ferramentas para desenvolvedores web. O depurador agora permite reiniciar o código desde o início da função após atingir um ponto de interrupção em algum lugar no corpo da função. Suporte para desenvolvimento de extensões para o painel do Gravador foi adicionado. O painel de análise de desempenho agora suporta a visualização de marcas definidas no aplicativo web por meio da chamada do método performance.measure(). Melhorias foram feitas nas recomendações para a autocompletar propriedades de objetos JavaScript. A autocompletação de variáveis CSS agora oferece uma prévia de valores não relacionados a cores.

Além das inovações e correções de bugs, a nova versão resolve 27 vulnerabilidades. Muitas dessas vulnerabilidades foram identificadas por meio de testes automatizados utilizando ferramentas como AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer e AFL. Nenhum problema crítico que permita contornar todos os níveis de segurança do navegador e executar código fora do ambiente sandbox foi encontrado. No âmbito do programa de recompensas por identificação de vulnerabilidades, a Google pagou 22 prêmios totalizando 84 mil dólares (um prêmio de $15000, um prêmio de $10000, um prêmio de $8000, um prêmio de $7000, quatro prêmios de $5000, um prêmio de $4000, três prêmios de $3000, quatro prêmios de $2000 e três prêmios de $1000). O valor de uma recompensa ainda não foi definido.
Fonte: opennet.ru
