

A empresa Red Hat lançou a versão do distribuidor Red Hat Enterprise Linux 10. Imagens de instalação preparadas estão disponíveis para usuários registrados do Red Hat Customer Portal (imagens ISO públicas do CentOS Stream 10 podem ser utilizadas para avaliar a funcionalidade, assim como as compilações gratuitas do RHEL para desenvolvedores). A versão foi criada para arquiteturas x86_64, s390x (IBM System z), ppc64le (POWER9) e Aarch64 (ARM64).
Como base para o ramo do RHEL 10, foi utilizada a base de pacotes do projeto CentOS Stream 10, que é posicionado como upstream para o RHEL, permitindo que partes externas controlem a preparação de pacotes para o RHEL, proponham suas alterações e influenciem as decisões tomadas. De acordo com o ciclo de suporte de 13 anos do distribuidor, o RHEL 10 será acompanhado até 2035, além de 3 anos de suporte pago expandido. Atualizações para o RHEL 9 continuarão a ser liberadas até o final de maio de 2032, enquanto o RHEL 8 até 2029.
Os pacotes do RHEL não estão disponíveis no repositório público git.centos.org e são fornecidos aos clientes da empresa apenas através de uma seção restrita do site, onde está em vigor um acordo de licença do usuário (EULA) que proíbe a redistribuição desses dados, o que impossibilita o uso desses pacotes para criar distribuições derivadas. Os códigos fontes do RHEL permanecem disponíveis no repositório CentOS Stream, mas não estão completamente sincronizados com o RHEL e as versões dos pacotes nele nem sempre coincidem com os pacotes do RHEL. Rocky Linux, Oracle e SUSE reproduzem os códigos fontes dos pacotes rpm das versões do RHEL no âmbito do projeto OpenELA.
Principais mudanças:
- O X.org Server e seus componentes relacionados foram removidos da distribuição. O stack gráfico padrão utiliza o protocolo Wayland. A possibilidade de executar aplicativos X11 em uma sessão Wayland é garantida pelo servidor DDX XWayland (o pacote "xorg-x11-server-Xwayland" permanece).
- O ambiente de desktop foi atualizado para a versão GNOME 47. Na sessão clássica do GNOME, foi adicionado um modo de visão geral para visualizar as janelas abertas, que anteriormente estava disponível apenas na sessão padrão do GNOME. As bibliotecas Qt foram atualizadas para a versão 6.7. Os pacotes Qt5 foram removidos da distribuição (a compatibilidade com o Qt 6 é mantida apenas).
- O fornecimento de pacotes rpm para Firefox, GIMP, LibreOffice, Inkscape e Thunderbird foi interrompido. A instalação do Firefox e do Thunderbird agora conta com download e instalação automáticos de pacotes no formato Flatpak, utilizando o repositório externo flatpaks.redhat.io.
- O servidor de som PulseAudio foi substituído pelo pacote PipeWire.
- As versões de pacotes para desenvolvedores foram atualizadas: GCC 14.2, LLVM 19.1.7, Python 3.12, Ruby 3.3, OpenJDK 21, Rust 1.84.1, Go 1.23, Node.js 22, Perl 5.40, PHP 8.3, Git 2.45, Subversion 1.14, SystemTap 5.1, Valgrind 3.23.0.
- Os pacotes de servidor foram atualizados: OpenSSH 9.9, nginx 1.26, Apache HTTPD 2.4.62, Varnish Cache 7.4, Squid 6.10, MariaDB 10.11, MySQL 8.4, PostgreSQL 16, PCP 6.3.0, Grafana 10.2.6, libreswan 4.15, Pacemaker 2.1.8, 389-ds-base 3.0.4, Podman 5.0.
- Os pacotes do sistema foram atualizados: núcleo Linux 6.12, glibc 2.39, binutils 2.41, NSS 3.101, gnutls 3.8.9, polkit 125, DNF 4.20 e RPM 4.19.
- Novos pacotes foram adicionados: tuned-ppd (em vez de power-profiles-daemon), libcpuid e dnsconfd (um processo em segundo plano para cache de DNS). Devido à migração da base de código do SGBD Redis para uma licença proprietária, um fork Valkey foi sugerido como alternativa. O Kea DHCP foi ativado no lugar do servidor DHCP ISC DHCP. O pacote zlib-ng-compat foi utilizado em vez do zlib.
- No gerenciador de pacotes DNF, o download de metadados com listas de arquivos contidos nos pacotes (filelist) está desativado por padrão. Esses dados raramente são utilizados, mas ocupam muito espaço e desaceleram o desempenho. A biblioteca rpm-sequoia foi utilizada para operações com PGP no DNF e RPM.
- Suporte experimental foi adicionado para o sistema de arquivos Composefs, implementado como uma camada sobre o sistema de arquivos OverlayFS e EROFS, otimizado para armazenamento eficiente do conteúdo de várias imagens de disco montadas.
- No hipervisor KVM, suporte experimental (Technology Preview) foi fornecido para as tecnologias AMD SEV, SEV-SNP e SEV-ES.
- Para novos usuários criados através da interface do instalador Anaconda, os direitos de administrador são concedidos por padrão (uma configuração especial está disponível para desativar esse comportamento). O instalador também oferece uma nova interface para a seleção de fuso horário. Para o acesso remoto ao instalador, o protocolo RDP é utilizado em vez do VNC.
- Foi adicionada a suporte a algoritmos de criptografia resistentes a ataques de computadores quânticos. Esses algoritmos estão disponíveis no OpenSSL, OpenSSH e nas políticas criptográficas do sistema (crypto-policies). No OpenSSL, foi adicionada a capacidade de criar arquivos com certificados e chaves no formato PKCS #12, atendendo aos requisitos do FIPS. O mecanismo openssl-pkcs11 foi substituído pelo pkcs11-provider, que permite o uso de chaves de hardware no apache httpd, libssh, bind e outras aplicações que utilizam OpenSSL. As permissões de acesso às chaves de host SSH mudaram de 0640 para 0600 (acesso apenas ao proprietário). No GnuTLS, foi adicionada a compatibilidade com a compressão de certificados pelos métodos zlib, brotli e zstd.
- Além do GnuPG, foi incluído o conjunto de ferramentas de linha de comando Sequoia (utilitários sq e sqv) com implementação do padrão OpenPGP (RFC-4880) na linguagem Rust.
- Por padrão, o modo de nomeação previsível para interfaces de rede (net.ifnames=1) está habilitado. No NetworkManager, para IPv4, foi implementado um mecanismo de detecção de duplicação. endereços IP DAD (Detecção de Endereço Duplicado) para evitar a atribuição do mesmo IP em diferentes sistemas na rede local.
- Nos discos de imagem (por exemplo, nas imagens de sistema para AWS e KVM), o uso de uma partição separada /boot foi descontinuado.
- Ferramentas do SELinux em espaço do usuário (libsepol, libselinux, libsemanage, policycoreutils, checkpolicy, mcstrans) foram atualizadas para a versão 3.8, que implementou a opção 'audit2allow -C' para saída no formato CIL (Common Intermediate Language). A ferramenta sandbox teve suporte ao protocolo Wayland adicionado.
- No componente Keylime, foi adicionada a capacidade de identificar dispositivos através de IDevID (Identidade Inicial do Dispositivo) e IAK (Chave de Atestação Inicial), e o protocolo TLS 1.3 é utilizado por padrão.
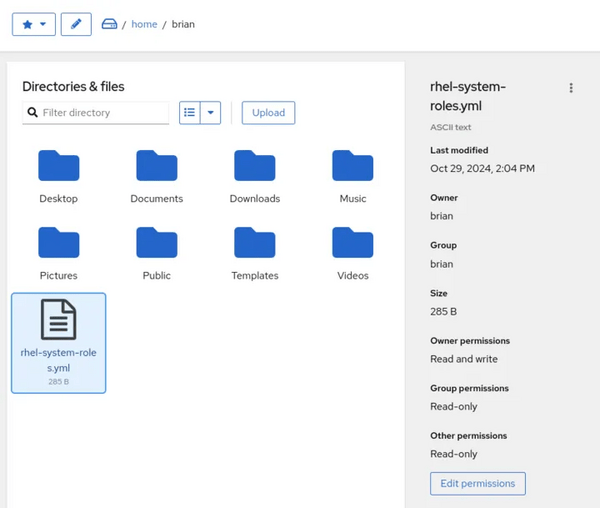
- Na web console, foi proposto um novo gerenciador de arquivos (pacote cockpit-files), permitindo gerenciar arquivos e diretórios.

- Em servidor O CUPS tem a impressão em modos mDNS e broadcast desabilitada por padrão, devido a vulnerabilidades exploradas remotamente recentemente identificadas.
- No glibc, foram incluídas versões das funções memcpy e memmove otimizadas para processadores AMD Zen 3 e Zen 4.
- Foi adicionada uma grande quantidade de novos drivers, incluindo drivers para o acelerador QAT (QuickAssist Technology) integrado aos processadores Intel, que oferece recursos para acelerar cálculos utilizados em compressão e criptografia.
- Os pacotes TigerVNC, Totem, power-profiles-daemon, gedit, gtkmm, WebKitGTK, Evolution, Festival, Eye of GNOME, Cheese e Tweaks foram removidos.
- Foram descontinuados os pacotes: sendmail (recomenda-se migrar para postfix), redis, dhcp, dhcp-client, mod_security (removido para o EPEL), spamassassin (removido para o EPEL), xsane, runc.
- Os pacotes squashfs e wget, bem como as interfaces utmp e utmpx na glibc, foram declarados obsoletos.
Fonte: opennet.ru
