

Foi lançado o navegador web Firefox 145 e as atualizações das versões anteriores com suporte prolongado foram formadas — 140.5.0 e 115.30.0. A versão Firefox 146 entrou em fase de beta testing, com o lançamento previsto para 9 de dezembro.
As principais novidades no Firefox 145 (1, 2, 3):
- O suporte para sistemas Linux de 32 bits foi encerrado. Observa-se que o suporte ao Firefox em plataformas de 32 bits está se tornando cada vez mais complicado e não confiável, uma vez que o suporte para builds de 32 bits já foi encerrado na maioria das distribuições Linux. Os usuários de distribuições Linux de 32 bits são aconselhados a migrar para sistemas operacionais de 64 bits. Para aqueles que não podem atualizar sua distribuição rapidamente, é possível usar a versão ESR do Firefox 140, cujas atualizações para correção de vulnerabilidades serão fornecidas pelo menos até setembro do próximo ano.
- Foi reforçado o arredondamento dos botões, abas, barra de endereço e campos de entrada.

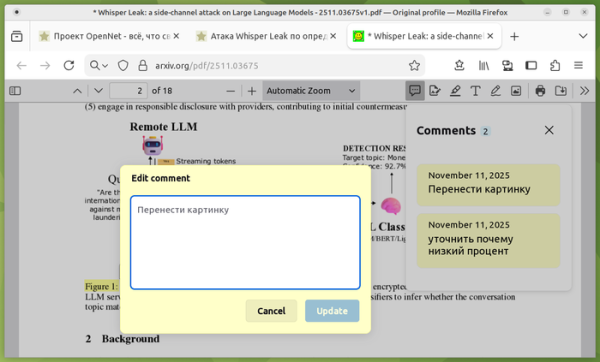
- No visualizador PDF embutido, foi implementada a possibilidade de adicionar, editar e excluir comentários/anotações. Para navegação e visualização dos comentários existentes, foi adicion painel lateral separado. Ao adicionar um comentário, é possível escolher a cor para destacá-lo no fundo geral.

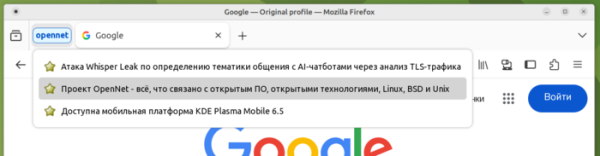
- Ao passar o cursor sobre o rótulo do grupo de abas minimizado, é exibida a lista de abas do grupo, permitindo a rápida abertura da aba desejada sem precisar expandir todo o grupo previamente.

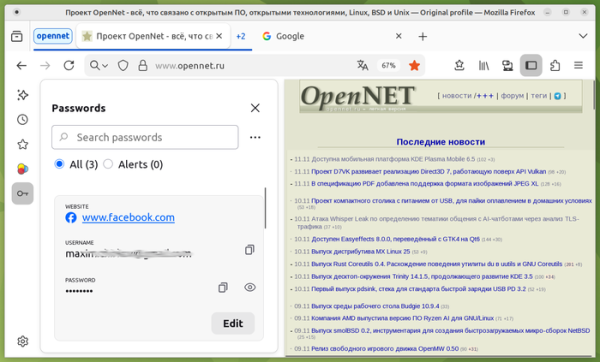
- Foi adicionada a possibilidade de trabalhar com senhas salvas diretamente no painel lateral, sem necessidade de abrir o gerenciador de senhas em uma janela ou aba separada.
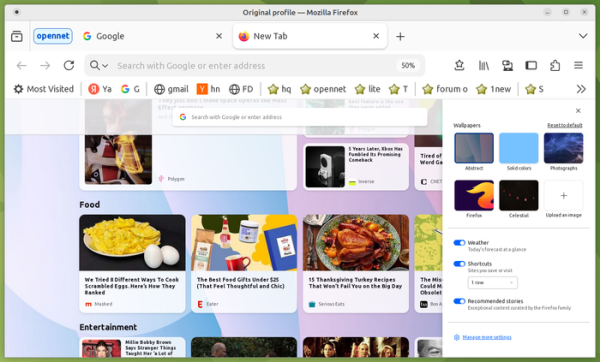
- Uma nova seleção de imagens de fundo para a página de nova aba foi proposta, disponível nas versões para modos claro e escuro.
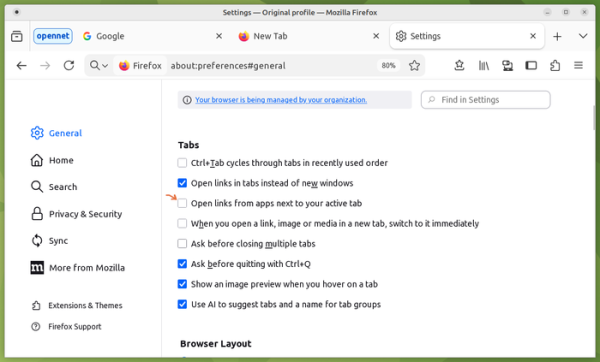
- Nas configurações de abas, foi adicionada uma opção para posicionar a aba criada ao abrir links de aplicativos externos ao lado da aba ativa atual, em vez de no final da lista de abas.
- No menu de contexto, foi adicionado o item "Copiar Link para Destacar", permitindo gerar um link que aponta para um trecho de texto destacado na página. Para navegar até o texto escolhido, são utilizados links no formato "https://www.example.com#:~:text=mascara".
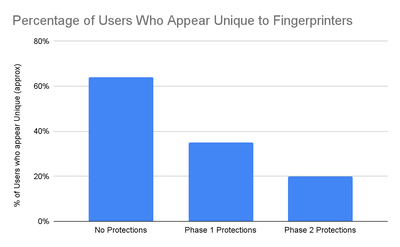
- As funcionalidades do modo de proteção contra identificação oculta do usuário (Fingerprinting Protection) foram ampliadas, aplicáveis quando ativada a proteção intensificada contra rastreamento de navegação (ETP, Enhanced Tracking Protection => Strict) ou ao abrir páginas no modo de navegação privada. Observa-se que as alterações realizadas permitiram quase dobrar a eficácia dos métodos de identificação oculta em comparação com a proteção disponível anteriormente.
Para aumentar a proteção, foi garantido o retorno de valores constantes para parâmetros que podem ser utilizados como um traço adicional para identificação, além de restringir o acesso a informações sobre o hardware, como o número de toques simultâneos suportados pelo touchpad e o número de núcleos de processador. Implementou-se a inserção de ruído aleatório ao tentar ler de scripts de imagens geradas por meio do elemento canvas. Desativada a renderização de texto na página utilizando fontes não padronizadas instaladas localmente.

- No modo de proteção intensificada (strict) contra rastreamento de navegação (ETP, Enhanced Tracking Protection), a proteção contra rastreamento utilizando redirecionamentos (Bounce Tracking Protection) é ativada por padrão. O mecanismo Bounce Tracking Protection permite capturar atividades específicas de rastreamento através de redirecionamentos e limpar periodicamente Cookies e dados armazenados localmente usados para rastreamento. Diferentemente do modo 'Cookie Purging', a limpeza não é baseada em uma lista de rastreadores conhecidos, mas em heurísticas que permitem identificar novos sites de rastreadores, analisando o comportamento após o redirecionamento.
A essência do método de rastreamento baseado em redirecionamentos é que o código do rastreador redireciona o usuário primeiro para o seu site, e a partir dele o direciona para a página de destino, permitindo que o rastreador mantenha Cookies e dados no armazenamento local ligados ao seu site. A preservação de dados após a transferência para outro site permite contornar os métodos já implementados no navegador para bloquear operações entre sites, já que a página intermediária abre fora do contexto do outro site, podendo assim instalar Cookies de rastreamento livremente.
- Adicionada suporte para contêineres Matroska (para codecs AVC, HEVC, VP8, VP9, AV1, AAC, Opus e Vorbis).
- O sistema de tradução automática incorporado melhorou a comodidade da tradução entre idiomas com diferentes direções de escrita. Para comprimir os modelos instalados localmente, foi utilizado o algoritmo Zstandard, que reduziu o tamanho dos dados baixados e economizou espaço no armazenamento local.
- Em configurações sem suplementos instalados, pressionar o botão de acesso ao painel de suplementos agora exibe uma explicação sobre os benefícios dos suplementos com um link para o catálogo de suplementos.
- O JavaScript implementou o método Atomics.waitAsync(), que oferece uma versão assíncrona do método Atomics.wait(), permitindo aguardar a definição da localização do SharedArrayBuffer de forma similar ao Atomics.wait(), mas retornando uma Promise.
- Adicionada a suporte para os cabeçalhos HTTP Integrity-Policy e Integrity-Policy-Report-Only, pelos quais é possível realizar a verificação de integridade dos scripts carregados.
- Implementada a propriedade CSS text-autospace, que realiza o ajuste automático do espaço entre os caracteres de diferentes sistemas de escrita (por exemplo, entre alfabeto latino e ideogramas).
- Na propriedade CSS font-family foi incorporado o suporte para a família de fontes 'math' para a renderização adequada de expressões matemáticas.
- Na API ToggleEvent foi adicionado o atributo source, contendo um objeto Element que representa o controle que iniciou a mudança de estado, em resposta à qual foi gerado o evento Toggle. Por exemplo, quando o usuário clicar no elemento '
- Nas compilações para a plataforma Windows, o atalho para iniciar o Firefox foi substituído por um mini-aplicativo (launcher) separado, que inicia o Firefox, se já estiver instalado, ou executa o instalador, se ainda não estiver no sistema.
- Em computadores Apple com chips Apple Silicon e sistema operacional macOS 26, foi implementado o suporte para a API WebGPU.
- No Firefox para Android:
- A verificação obrigatória foi ativada certificados TLS dos servidores web nos registros públicos de Certificate Transparency, destinados a identificar certificados gerados à parte dos processos normais de uma autoridade certificadora (por exemplo, a criação oculta de um certificado devido a abuso de funcionário ou comprometimento da autoridade certificadora).
- Para acelerar a verificação das respostas dos certificados TLS, foi implementado o mecanismo CRLite, que opera no sistema do usuário. A base de dados mantida localmente no lado do usuário, com informações sobre os certificados, é periodicamente sincronizada com uma base de dados externa da Mozilla.
- Para TLS 1.3 e HTTP/3, foi adicionada a suporte ao algoritmo híbrido de troca de chaves "mlkem768x25519", resistente à força bruta em computadores quânticos, combinando o X25519 ECDH e o algoritmo ML-KEM (CRYSTALS-Kyber).
- Os componentes da pilha de rede para os protocolos QUIC e HTTP/3 foram substituídos por uma implementação escrita em Rust, que é mais eficiente. mais alto.
Além das novidades e correções de bugs no Firefox 145, foram eliminadas 19 vulnerabilidades. Dez dessas vulnerabilidades foram causadas por problemas de gerenciamento de memória, como estouros de buffer e acesso a áreas de memória já liberadas. Esses problemas podem potencialmente levar à execução de código malicioso ao abrir páginas especialmente preparadas.
Fonte: opennet.ru
