

Foi lançada a versão 148 do navegador web Firefox e atualizações das versões anteriores com suporte de longo prazo — 140.8.0 e 115.33.0 (última da série 115.x). Nas próximas horas, a versão 149 do Firefox será colocada em testes beta, com lançamento previsto para 24 de março.
Principais novidades no Firefox 148 (1, 2, 3):
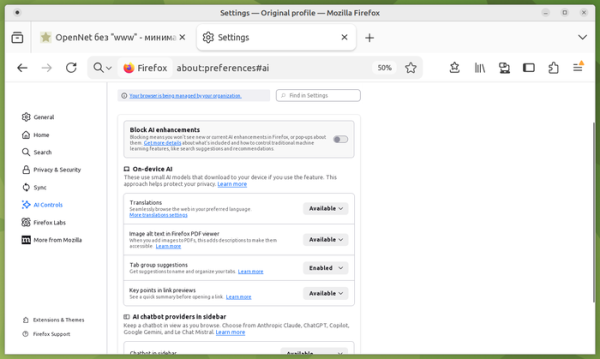
- As configurações agora incluem a seção prometida 'AI Controls' para gerenciar o uso da IA. O usuário pode desativar todas as funções de IA de uma só vez ou ativar apenas a funcionalidade necessária. Para desativação seletiva, estão disponíveis funções relacionadas à IA, como tradução para outros idiomas, reconhecimento de texto em imagens e documentos PDF digitalizados, recomendações e etiquetas ao agrupar abas, geração de sumário da página ao visualizar links e interface para interagir com chatbots. Cada função pode ser ativada, desativada ou bloqueada. Ao bloquear, os modelos de IA instalados localmente são removidos e os elementos da interface são ocultados.

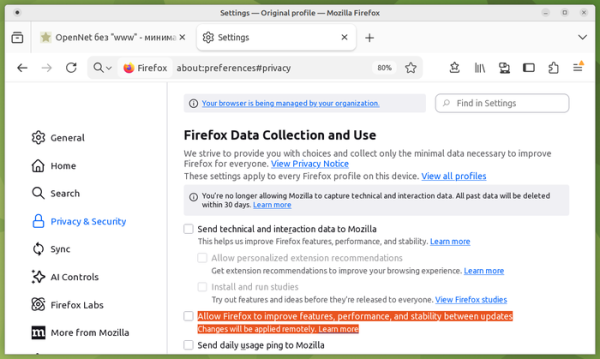
- As configurações agora incluem uma opção separada para ativar a aplicação remota de correções e mudanças entre lançamentos. Anteriormente, essa possibilidade estava vinculada à ativação da telemetria e à participação em testes de recursos experimentais (Privacidade & Segurança > Coleta de Dados do Firefox > Instalar e executar estudos), mas a partir do Firefox 148 pode ser ativada independentemente.
- As imagens de fundo selecionadas para a página exibida ao abrir uma nova aba agora são aplicadas tanto para novas abas padrão quanto para novas abas de contêiner.
- Para usuários do Windows 10 e 11, foi adicionada a função Firefox Backup, que permite criar backups dos dados armazenados pelo navegador, como favoritos, configurações e senhas. Dados selecionados pelo usuário para serem limpos ao fechar o navegador não são incluídos no backup. O backup criado pode ser usado para restaurar o estado após a reinstalação do sistema operacional ou em outro computador.
- A compatibilidade web do documento inicial «about:blank» foi garantida, agora sendo formado de forma síncrona, e ao iniciar a navegação na página não é substituído de forma assíncrona por um segundo documento vazio gerado pelo parser (devido a essa substituição, ocorria uma condição de corrida, às vezes levando à perda de alterações gravadas via JavaScript logo após a chamada do window.open()).
- O mecanismo Service Worker agora suporta a API WebGPU, permitindo executar operações WebGPU em segundo plano, como em extensões ou ao realizar trabalhos comuns para diferentes guias de um mesmo site.
- O JavaScript adicionou os métodos Iterator.zip() e Iterator.zipKeyed() para combinar vários arrays. Os métodos permitem, com várias iterações, formar um novo iterador, onde cada elemento é um array ou objeto com os valores dos iteradores na mesma posição. const str1 = «abc»; const str2 = «1234»; const it = Iterator.zip([Iterator.from(str1), Iterator.from(str2)]); for (const [char1, char2] of it) { console.log(`${char1} — ${char2}`); } // Resultará em: // a — 1 // b — 2 // c — 3 const table = { name: [«Caroline», «Danielle», «Evelyn»], age: [30, 25, 35], city: [«Nova Iorque», «Londres», «Hong Kong»], }; for (const { name, age, city } of Iterator.zipKeyed(table)) { console.log(`${name}, com ${age} anos, vive em ${city}.`); } // Resultará em: // Caroline, com 30 anos, vive em Nova Iorque. // Danielle, com 25 anos, vive em Londres. // Evelyn, com 35 anos, vive em Hong Kong.
- Foi implementada a API Trusted Types, desenvolvida para proteger contra manipulações do DOM que podem levar a ataques de script entre sites (DOM XSS). Por exemplo, o tratamento inadequado dos dados recebidos do usuário em blocos eval() ou inserções de «.innerHTML» pode resultar na execução de código JavaScript no contexto de uma determinada página. Trusted Types exige o uso de objetos especiais TrustedHTML em vez de strings cruas em chamadas perigosas, como element.innerHTML, document.write() e setTimeout(). Por sua vez, os objetos TrustedHTML são criados por funções escritas pelo desenvolvedor que realizam validação e limpeza de dados.
- Adicionado o API Sanitizer, que fornece métodos para manipular HTML e remover elementos HTML do conteúdo que afetam a exibição e execução. Para a inserção segura de conteúdo HTML, foi proposto o método element.setHTML(), semelhante ao element.innerHTML, mas que protege contra cross-site scripting (XSS). Um método document.parseHTML() foi implementado para a análise segura de HTML. O API pode ser útil para limpar dados recebidos externamente e remover tags HTML que podem ser usadas para realizar ataques XSS. const unsanitizedString = "abc alert(1) def"; const sanitizer1 = new Sanitizer({ elements: ["div", "p", "button", "script"], }); const target = document.getElementById("target"); target.setHTML(unsanitizedString, { sanitizer: sanitizer1 });
- Adicionada suporte para a propriedade "location.ancestorOrigins", que contém uma lista de fontes (origin) de todos os elementos pai do documento relacionados ao objeto Location especificado. Na prática, essa propriedade pode ser usada, por exemplo, para determinar se o documento foi carregado via iframe em outro site.
- Na API Navigation, foi adicionado o objeto NavigationPrecommitController com o método addHandler(), permitindo a conexão de um manipulador que é acionado durante a navegação na fase "post-commit", quando a nova URL já é exibida na barra de endereços.
- Adicionada a propriedade CSS position-try-order, que define a prioridade na escolha de posições alternativas quando um elemento com posicionamento âncora não cabe na tela. A propriedade faz parte do conjunto CSS Anchor Positioning, que permite gerenciar a exibição de elementos ancorados a outros elementos sem usar JavaScript, por exemplo, para anexar a elementos pop-ups (popover), que aparecem de maneira semelhante a dicas de ferramenta.
- No CSS, foi adicionada a função shape(), que permite a formação de figuras usando as propriedades CSS clip-path e offset-path. A função shape() suporta comandos de formação de figuras equivalentes à função path(), mas permite o uso de uma sintaxe CSS padrão.
- Na versão do Firefox para Android, a interface da barra de ferramentas foi alterada, a configuração do conteúdo da barra de ferramentas foi aprimorada e uma opção foi adicionada para copiar rapidamente o texto visível do link sem abrir a página.
Além das novidades e correções de erros, o Firefox 148 resolveu 60 vulnerabilidades (seis vezes mais do que na versão anterior). Quarenta e oito das vulnerabilidades foram causadas por problemas de gerenciamento de memória, como estouros de buffer e acessos a áreas de memória já liberadas. Potencialmente, esses problemas podem levar à execução de código malicioso ao abrir páginas especialmente formatadas. Cinco vulnerabilidades permitem contornar a sandbox devido à verificação incorreta de limites e estouro de inteiros no componente de manipulação gráfica.
Fonte: opennet.ru
