

O lançamento do navegador web Firefox 88 ocorreu. Além disso, uma atualização da ramificação com suporte de longo prazo 78.10.0 foi formada. A ramificação Firefox 89 será transferida para a fase de beta testing em breve, com lançamento programado para 1º de junho.
Principais novidades:
- O visualizador de PDF agora suporta formulários integrados em PDFs, que utilizam JavaScript para interações interativas com o usuário.
- Foi introduzida uma limitação na frequência de exibição de solicitações de permissão para acessar o microfone e a câmera. Solicitações semelhantes não serão exibidas se, nos últimos 50 segundos, o usuário já tiver dado acesso ao mesmo dispositivo, para o mesmo site e na mesma aba.
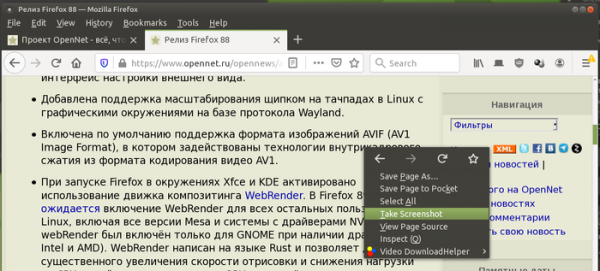
- A chamada da ferramenta para capturas de tela foi removida do menu 'Ações da Página', apresentado ao clicar nos pontos suspensos na barra de endereços. Para capturas de tela, é recomendado usar a ferramenta correspondente no menu de contexto exibido ao clicar com o botão direito do mouse ou adicionar um atalho na barra através da interface de personalização.

- Foi adicionado suporte para zoom por pinça em touchpads no Linux com ambientes gráficos baseados no protocolo Wayland.
- No sistema de impressão, foi realizada a localização das unidades de medida utilizadas para definir as margens.
- Ao iniciar o Firefox em ambientes Xfce e KDE, a utilização do motor de composição WebRender foi ativada. No Firefox 89, espera-se que o WebRender seja ativado para todos os outros usuários do Linux, incluindo todas as versões do Mesa e sistemas com drivers NVIDIA (anteriormente, o WebRender estava habilitado apenas para GNOME com drivers Intel e AMD). O WebRender é escrito em Rust e permite um aumento significativo na velocidade de renderização e redução da carga no CPU ao transferir para o GPU operações de renderização de conteúdo da página, que são implementadas através de shaders executados no GPU. Para forçar a ativação em about:config, deve-se ativar a configuração 'gfx.webrender.enabled' ou iniciar o Firefox com a variável de ambiente MOZ_WEBRENDER=1.
- Foi iniciado o ativamento gradual dos protocolos HTTP/3 e QUIC. Inicialmente, o suporte ao HTTP/3 será ativado apenas para uma pequena porcentagem de usuários e, se não surgirem problemas imprevistos, será expandido para todos até o final de maio. Para utilizar o HTTP/3, é necessária a compatibilidade do lado do cliente e servidor a mesma versão da especificação preliminar do QUIC e HTTP/3, que é indicada no cabeçalho Alt-Svc (Firefox suporta versões preliminares da especificação de 27 a 32).
- O suporte ao protocolo FTP está desativado por padrão. A configuração network.ftp.enabled está definida como false por padrão, e a configuração para extensões browserSettings.ftpProtocolEnabled foi alterada para o modo somente leitura. Na próxima versão, todo o código relacionado ao FTP será removido. A razão dada é a redução de riscos de ataques ao antigo código, que tem um histórico de vulnerabilidades e dificuldades de manutenção com suporte ao FTP. Também é mencionada a eliminação de protocolos que não suportam criptografia, que estão vulneráveis a modificações e interceptação de tráfego transitório durante ataques MITM.
- Para bloquear possíveis vazamentos de sites cruzados, foi implementada a isolação do valor da propriedade "window.name" pelo site principal de onde a página foi aberta.
- Em JavaScript, para o resultado da execução de expressões regulares, foi adicionado a propriedade "indices", que contém um array com as posições iniciais e finais dos grupos de correspondência. A propriedade é preenchida apenas quando a expressão regular é executada com a flag "\/d". let re = /quick\s(brown).+?(jumps)/igd; let result = re.exec('The Quick Brown Fox Jumps Over The Lazy Dog'); // result.indices[0] === Array [ 4, 25 ] // result.indices[1] === Array [ 10, 15 ] // result.indices[2] === Array [ 20, 25 ]
- Em Intl.DisplayNames() e Intl.ListFormat(), a verificação de que as opções passadas para o construtor são objetos foi reforçada. Ao tentar passar strings ou outros primitivos, serão geradas exceções.
- Para o DOM, foi adicionado um novo método estático AbortSignal.abort(), que retorna um AbortSignal com o parâmetro aborted já definido.
- No CSS, foram implementados novos pseudo-classes ":user-valid" e ":user-invalid", que definem o estado de validação de um elemento de formulário, para o qual a validação dos valores fornecidos foi realizada após a interação do usuário com o formulário. A principal diferença entre ":user-valid" e ":user-invalid" e as pseudo-classes ":valid" e ":invalid" é que a validação começa apenas após o usuário mudar para outro elemento (por exemplo, ao pressionar a tecla Tab para outro campo).
- A função CSS image-set(), que permite escolher a imagem de um conjunto de opções com diferentes resoluções mais adequada para os parâmetros atuais da tela e a largura de banda da conexão de rede, agora pode ser utilizada nas propriedades CSS «content» e «cursor». h2::before { content: image-set( url(«small-icon.jpg») 1x, url(«large-icon.jpg») 2x); }
- Na propriedade CSS outline, o contorno é compatível com o configurado através da propriedade border-radius.
- Para macOS, a fonte monoespaçada padrão foi alterada para Menlo.
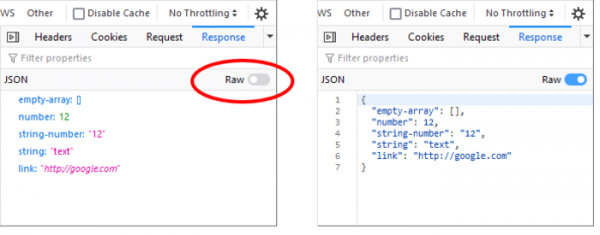
- Nas ferramentas para desenvolvedores web, no painel de inspeção de rede, foi adicionado um alternador para mostrar respostas HTTP em formato JSON ou na forma original com a qual as respostas foram transmitidas pela rede.

- A inclusão do suporte padrão ao formato de imagem AVIF (AV1 Image Format), que utiliza tecnologias de compressão intra-frame do formato de codificação de vídeo AV1, foi adiada para a próxima versão. Na versão 89 do Firefox, também está planejada a proposta de uma interface de usuário atualizada e a integração de uma calculadora na barra de endereço (ativada através de suggest.calculator em about:config).
Além das novidades e correções de erros na versão 88 do Firefox, 17 vulnerabilidades foram resolvidas, das quais 9 foram marcadas como perigosas. 5 dessas vulnerabilidades (agrupadas sob CVE-2021-29947) foram causadas por problemas de gerenciamento de memória, como estouros de buffer e acesso a áreas de memória já liberadas. Potencialmente, essas questões podem levar à execução de código malicioso ao abrir páginas especialmente formatadas.
Fonte: opennet.ru
