

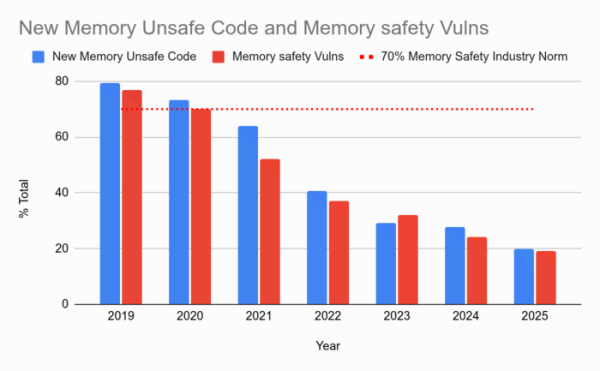
A Google concluiu a análise do uso de componentes na linguagem Rust na plataforma Android. A estratégia de implementação de métodos seguros de desenvolvimento para o novo código em Android foi bem-sucedida. Em 2025, pela primeira vez, a porcentagem de vulnerabilidades causadas por erros de gerenciamento de memória foi inferior a 20% do total de vulnerabilidades. Em comparação, em 2024 essa porcentagem era de 24%, e em 2019 - de 76%. Enquanto isso, a média da indústria continua em torno de 70%.
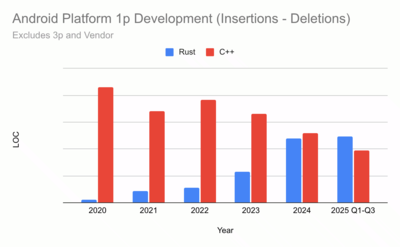
O uso de código em Rust no desenvolvimento de componentes do Android começou em 2020. Em 2025, o volume de novo código em Rust no Android superou o volume de código C e C++ adicionado ao longo do ano.
As estatísticas acumuladas confirmam a hipótese anteriormente mencionada de que a principal fonte de problemas de segurança é o novo código, enquanto o código antigo demonstra uma dependência exponencial da segurança em relação ao tempo — com o passar do tempo, os erros no código antigo são identificados com menos frequência. No final, a Google decidiu não tentar reescrever o código antigo em linguagens que gerenciam a memória de forma segura, mas se concentrar no uso de tais linguagens para o novo código.
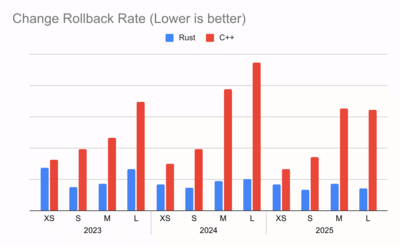
Além da segurança, a implementação do Rust teve um impacto positivo na velocidade, produtividade e qualidade do desenvolvimento. O código em Rust registrou quatro vezes menos rollback de alterações devido à identificação de erros imprevistos, além de uma redução no tempo de revisão em 25%.
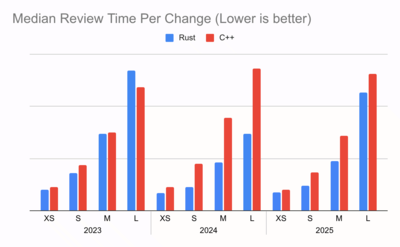
Ao implementar mudanças de tamanho comparável no Android, as alterações em Rust exigem aproximadamente 20% menos revisões do que seus equivalentes em C++.
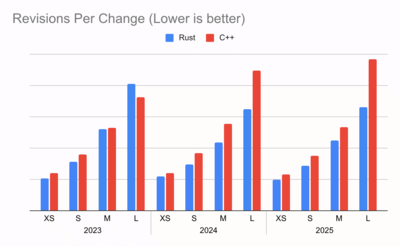
Esses indicadores são explicados pela simplificação dos testes e pelo deslocamento da identificação de erros para as fases iniciais do desenvolvimento, onde os erros se tornam perceptíveis antes mesmo de o desenvolvedor começar a revisar o código. Além disso, graças à eliminação das sobrecargas de isolamento sandbox no código em Rust, foi possível obter um aumento de desempenho.
Recent projects involving the use of Rust in Android have highlighted the deployment of the first widely used driver in Rust within the Linux kernel 6.12, as well as the use of Rust in the development of firmware and application software. In addition to the driver already implemented in the kernel, a new GPU driver is being developed in collaboration with ARM and Collabora using this language. The Nearby Presence protocol, implemented in Rust and used in Google Play Services, enables the discovery of local devices via Bluetooth. A new implementation of the MLS protocol, written in Rust, is planned for inclusion in the next release of the Google Messages app. The Chromium browser engine employs Rust-written parsers for web fonts, PNG images, and the JSON format.
Currently, there are about 5 million lines of Rust code in Android, with only one potential vulnerability identified, caused by memory management issues. This results in a vulnerability density of 0.2 vulnerabilities per million lines of Rust code. In contrast, the figure for C and C++ code is around 1000 vulnerabilities per million lines. The main source of problems in Rust arises from code located in unsafe blocks, which constitutes about 4% of all Rust code.
The aforementioned vulnerability CVE-2025-48530 was found in the Crabby Avif library, which includes a parser and decoder for the Avif format. The issue was identified by Google employees before the release and did not affect users. This vulnerability was caused by an error in an unsafe block that led to a buffer overflow. It is noted that even if the error had gone unnoticed, its exploitation would have been blocked by the Scudo memory distribution system included in Android, which is by default activated in firmware for Google Pixel and some other devices.
Fonte: opennet.ru
