

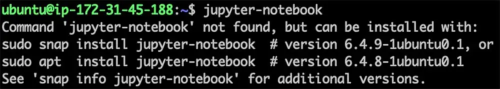
Pesquisadores da Aqua Security notaram a possibilidade de um ataque a usuários da distribuição Ubuntu, utilizando características da implementação do manipulador "command-not-found", que fornece sugestões quando uma tentativa de execução de um programa ausente no sistema é feita. O problema é que, ao avaliar os comandos executáveis que não estão no sistema, o "command-not-found" usa além dos pacotes dos repositórios padrão, pacotes snap do diretório snapcraft.io.
Ao formar recomendações com base no conteúdo do diretório snapcraft.io, o manipulador "command-not-found" não considera o status do pacote e abrange pacotes adicionados ao diretório por usuários não verificados. Assim, um atacante pode colocar um pacote no snapcraft.io com conteúdo malicioso oculto e um nome que se sobreponha aos pacotes DEB existentes, programas que originalmente estavam ausentes do repositório, ou aplicativos fictícios cujos nomes refletem erros de digitação típicos e enganos de usuários ao digitar nomes de utilitários populares.
Por exemplo, pode-se adicionar pacotes como "tracert" e "tcpdamp" na expectativa de que o usuário cometa um erro ao digitar os nomes das utilidades "traceroute" e "tcpdump", e o "command-not-found" recomende a instalação dos pacotes maliciosos hospedados em snapcraft.io. O usuário pode não perceber a armadilha e acreditar que o sistema recomenda apenas pacotes verificados. O atacante também pode enviar um pacote ao snapcraft.io com um nome que se sobreponha a pacotes deb existentes e, nesse caso, o "command-not-found" apresentará duas recomendações de instalação, deb e snap, e o usuário pode escolher o snap, considerando-o mais seguro ou atraído por uma versão mais nova.
Aplicativos no formato snap, para os quais o snapcraft.io permite revisão automática, podem ser executados apenas em um ambiente isolado (pacotes snap sem isolamento são publicados apenas após uma revisão manual). Para um atacante, pode ser suficiente executar em um ambiente isolado com acesso à rede, por exemplo, para mineração de criptomoedas, realizar ataques DDoS ou enviar spam.
Um atacador também pode utilizar métodos em pacotes maliciosos para contornar a isolamento, como explorar vulnerabilidades não corrigidas no núcleo e nos mecanismos de isolamento, acionando interfaces snap para acessar recursos externos (para gravação oculta de áudio e vídeo) ou capturar a entrada do teclado ao usar o protocolo X11 (para criar keyloggers funcionando em ambientes sandbox).
Fonte: opennet.ru
