

Pesquisadores da Universidade Técnica de Graz (Áustria) identificaram uma série de ataques por canais laterais (PDF), realizados através de mecanismos de rastreamento de mudanças no sistema de arquivos. Esses ataques permitem monitorar a atividade de outros usuários com base na análise de eventos de acesso a arquivos e diretórios por meio de APIs como inotify no Linux, FileObserver no Android, ReadDirectoryChangesW no Windows e File System Events no macOS. As informações obtidas podem ser usadas para reconstruir dados digitados pelo usuário no teclado, para identificar sites abertos ou para organizar ataques de clickjacking, que sobrepõem conteúdo na janela ativa no momento do clique. O código que implementa os métodos de ataque foi publicado sob a licença MIT.
O primeiro método de ataque foi demonstrado no Linux e é causado pela possibilidade de determinar o acesso a arquivos dentro de um diretório que não estão diretamente disponíveis para leitura e rastreamento. Usando a função inotifywatch, é possível rastrear indiretamente as mudanças de arquivos dentro de um diretório por meio do monitoramento do próprio diretório.
Um usuário não privilegiado não tem permissão para ler o conteúdo e rastrear a atividade do dispositivo /dev/input/event4, que reflete eventos de entrada do teclado. No entanto, os eventos que ocorrem com o arquivo /dev/input/event4 afetam o estado do diretório pai e podem ser rastreados através do monitoramento da mudança de metadados do diretório /dev/input. A mudança de estado em /dev/input/event4 ocorre durante a entrada de dados, e os atrasos entre os eventos registrados pelo inotify correlacionam-se com os atrasos entre as teclas pressionadas no teclado.
Utilizando métodos de análise estatística e considerando que, ao digitar, os atrasos entre as teclas pressionadas dependem da disposição das teclas no teclado, é possível reconstruir informações digitadas com uma certa probabilidade. Por exemplo, a reação ao digitar a letra "F" é mais rápida do que ao digitar "Q" ou "X", pois pressionar requer menos movimentos dos dedos; além disso, a repetição da mesma tecla e a pressão de teclas adjacentes ocorrem mais rapidamente (é muito mais rápido pressionar "s" depois de "a" do que "g" depois de "s").
O método também é aplicável para recriar entradas em sessões SSH ao conectar dois usuários diferentes a um único servidor SSH. Neste caso, um dos usuários pode monitorar os eventos que ocorrem durante a entrada de dados do outro usuário, através da monitoração do arquivo de dispositivo /dev/pts. O problema foi resolvido nas atualizações de janeiro dos núcleos 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 e 6.18.3, através da proibição da geração de eventos ACCESS e MODIFY para o diretório pai ao acessar ou modificar arquivos especiais dentro dele.
O segundo método de ataque permite determinar o momento em que o diálogo solicitando parâmetros de autenticação da subsistema Polkit é exibido, monitorando o acesso ao arquivo executável /usr/bin/pkexec. Nesse momento, o atacante pode criar uma janela falsa, estilizada para parecer um diálogo de entrada de senha, e exibi-la sobre o verdadeiro pedido de senha. Um usuário que não perceber a troca pode inserir sua senha de confirmação da operação na janela do atacante. A possibilidade de realizar tal ataque foi demonstrada em distribuições com o ambiente de desktop KDE Plasma.
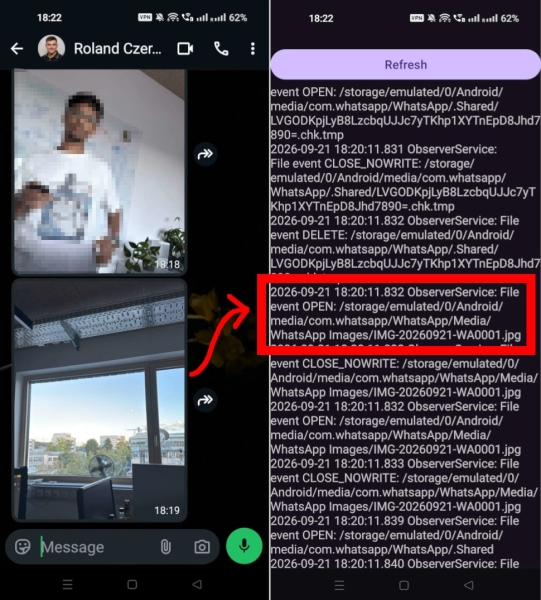
A API FileObserver fornecida pela plataforma Android pode ser usada para monitorar atividades com arquivos em diretórios privados de outros aplicativos. Por exemplo, analisando a atividade no diretório /sdcard/Android/media/com.whatsapp/WhatsApp, é possível rastrear eventos de exclusão, envio e recebimento de arquivos, vídeos ou imagens no WhatsApp, assim como obter os nomes dos arquivos enviados ou recebidos.
No Windows, foi descoberto que ativar o monitoramento de eventos para o diretório raiz (C:\) transfere informações, incluindo o caminho completo do arquivo, sobre quaisquer eventos relacionados a todos os arquivos no sistema de arquivos, independentemente das permissões de acesso aos arquivos. Pesquisadores demonstraram a possibilidade de usar essa característica para rastrear em tempo real quais sites os usuários abrem no Firefox (para cada site, um diretório separado com o nome do site é criado para o banco de dados IndexedDB e o cache no Firefox, cujo acesso pode ser monitorado). A reação da Microsoft a esse problema de segurança foi indicada para o prêmio Pwnies Award 2026 na categoria de resposta do fornecedor mais inadequada (Lamest Vendor Response), já que representantes da empresa inicialmente afirmaram que isso não era uma vulnerabilidade, mas uma capacidade não documentada.
Fonte: opennet.ru
