

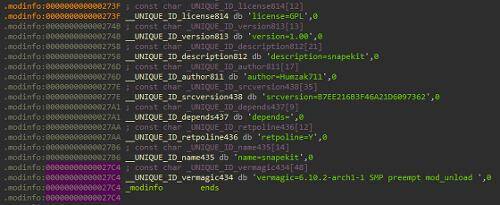
Pesquisadores do Gen Threat Labs identificaram um novo rootkit sofisticado chamado Snapekit, que tem como alvo o sistema Arch Linux na versão 6.10.2-arch1-1 na arquitetura x86_64. O Snapekit permite que os invasores obtenham acesso não autorizado ao sistema e o controlem, permanecendo despercebidos.
O rootkit se infiltra no funcionamento do sistema operacional, interceptando e modificando 21 chamadas de sistema — o mecanismo de comunicação entre aplicativos e o núcleo do sistema operacional. O Snapekit utiliza um dropper especial para implantação. O rootkit é capaz de reconhecer e evitar ferramentas populares de análise e depuração, como Cuckoo Sandbox, JoeSandbox, Hybrid-Analysis, Frida, Ghidra e IDA Pro. Ao detectar uma dessas ferramentas, o Snapekit altera seu comportamento para evitar a detecção.
O principal objetivo do Snapekit é ocultar o código malicioso, permanecendo no espaço do usuário, em vez de no espaço mais controlado do núcleo. Essa abordagem torna significativamente mais difícil a detecção e análise da ameaça. Além disso, o rootkit aplica mecanismos de proteção PTrace para identificar tentativas de depuração, o que adiciona complexidade para analistas e especialistas em segurança da informação.
O Snapekit possui camadas de métodos de evasão que permitem evitar não apenas ferramentas de análise automatizadas (como sandboxes e máquinas virtuais), mas também dificultam a análise manual. O criador do rootkit, conhecido pelo pseudônimo Humzak711, planeja lançar em breve o projeto Snapekit como código aberto no GitHub.
Fonte: linux.org.ru
