

Cada atualização para um novo padrão de comunicação móvel significa não apenas um aumento na velocidade de transmissão de dados, mas também torna a comunicação mais confiável e protegida contra acessos não autorizados. Para isso, são consideradas as vulnerabilidades encontradas em protocolos anteriores e novos métodos de verificação de segurança são utilizados. Nesse contexto, a comunicação via protocolo 5G promete ser mais confiável do que a comunicação usando o protocolo 4G (LTE), o que, no entanto, não exclui a possibilidade de descobrir futuras vulnerabilidades no "5G". Da mesma forma, anos de operação do 4G não livraram esse protocolo da identificação de muitas novas vulnerabilidades. Um exemplo recente que confirma essa afirmação foi o estudo de especialistas sul-coreanos em segurança, que descobriram 36 novas vulnerabilidades perigosas no protocolo 4G.
Especialistas do Korea Advanced Institute of Science and Technology (KAIST) aplicaram à busca por vulnerabilidades no protocolo (na rede) LTE o mesmo método que é utilizado na busca por soluções problemáticas em software para PC e servidores. Este é o chamado método de fuzzing, onde o sistema é atacado (carregado) com uma sequência de dados incorretos, inesperados ou aleatórios. Após a carga, a resposta do sistema é analisada e cenários de proteção ou aprofundamento do ataque são elaborados. Esse trabalho pode ser realizado em modo semi-automático, confiando ao sistema a implementação do processo de transmissão e recepção de dados, enquanto os cenários de ataque e a análise dos dados obtidos são realizados manualmente. Por exemplo, especialistas da KAIST desenvolveram a ferramenta LTEFuzz para verificar a segurança do protocolo LTE e buscar vulnerabilidades, mas prometem não torná-la disponível publicamente, entregando-a apenas a fabricantes de equipamentos e operadores de telecomunicações.
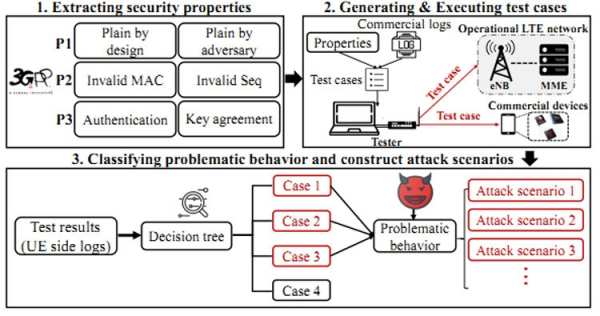
Com o LTEFuzz, foram descobertas mais de 50 vulnerabilidades, das quais 36 eram absolutamente novas. O método permitiu encontrar 15 vulnerabilidades já conhecidas, o que confirmou a validade da tecnologia escolhida (se já se sabe sobre elas, por que não foram corrigidas?). Os testes foram realizados em redes de dois operadores não revelados e em colaboração com eles, portanto, os usuários comuns não foram prejudicados. Muitos resultados interessantes foram identificados. Foi possível ouvir os assinantes, coletar dados durante a troca entre as estações base e os dispositivos, enviar SMS falsos, bloquear chamadas recebidas, desconectar assinantes da rede, gerenciar o tráfego e fazer muito mais. Todos os detalhes sobre as vulnerabilidades encontradas, incluindo
Fonte: 3dnews.ru
