

Pesquisadores da ESET publicaram um relatório de 43 páginas analisando o rootkit Ebury e a atividade relacionada. Afirmam que o Ebury tem sido utilizado desde 2009 e, desde então, foi instalado em mais de 400 mil servidores Linux e em várias centenas de sistemas baseados em FreeBSD, OpenBSD e Solaris. Cerca de 110 mil servidores continuavam infectados com o Ebury até o final de 2023. O estudo é de particular interesse, considerando que o Ebury foi usado no ataque ao kernel.org, revelando novos detalhes sobre a compromisssão da infraestrutura de desenvolvimento do núcleo do Linux, detectada em 2011. O Ebury também foi identificado em servidores de registradores de domínios, exchanges de criptomoedas, nós de saída do Tor e em vários provedores de hospedagem, cujos nomes não são mencionados.
Inicialmente, supunha-se que os atacantes do servidores kernel.org permaneceram indetectados por 17 dias, mas segundo a ESET, esse tempo é calculado a partir do momento da inserção do rootkit Phalanx, enquanto o backdoor Ebury estava nos servidores desde 2009 e pode ter sido utilizado por cerca de dois anos para obter acesso root aos servidores. O malware Ebury e o Phalanx foram implantados em ataques distintos, realizados por diferentes grupos de criminosos. A inserção do backdoor Ebury afetou pelo menos 4 servidores na infraestrutura do kernel.org, dos quais dois foram comprometidos por aproximadamente dois anos, enquanto os outros dois foram por seis meses.
Os atacantes conseguiram acesso a hashes de senhas de 551 usuários armazenados em /etc/shadow, entre os quais estavam todos os mantenedores do núcleo (as contas foram usadas para acesso ao Git; após o incidente, as senhas foram alteradas e o modelo de acesso foi revisado e passou a utilizar assinaturas digitais). Para 257 usuários, os atacantes conseguiram determinar as senhas em texto claro, presumivelmente por força bruta a partir dos hashes e através da interceptação de senhas usadas no SSH pelo componente malicioso Ebury.
O componente malicioso Ebury foi distribuído como uma biblioteca compartilhada que, uma vez instalada, interceptava funções utilizadas no OpenSSH para estabelecer uma conexão remota com a sistema com privilégios de root. O ataque não era direcionado e, assim como os outros milhares de hosts afetados, os servidores kernel.org foram utilizados como parte de um botnet para enviar spam, roubar credenciais para se espalhar em outros sistemas, redirecionar tráfego web e realizar outras atividades maliciosas.
Para invadir os servidores, foram exploradas vulnerabilidades não corrigidas no software de servidor, como vulnerabilidades em painéis de hospedagem, ou senhas interceptadas (supõe-se que os servidores kernel.org foram invadidos devido à compromissão da senha de um dos usuários que tinha acesso shell). Para aumentar privilégios, foram utilizadas vulnerabilidades como a Dirty COW.
As novas versões do Ebury nos últimos anos, além do backdoor, incluíram funcionalidades como módulos para o Apache httpd para proxy de tráfego, redirecionamento de usuários e captura de informações confidenciais, um módulo do kernel para modificar o tráfego HTTP em trânsito, ferramentas para ocultar seu próprio tráfego de firewalls, scripts para realizar ataques AitM (Adversário-no-Meio, bidirecional MiTM) para capturar credenciais SSH em redes de provedores de hospedagem.
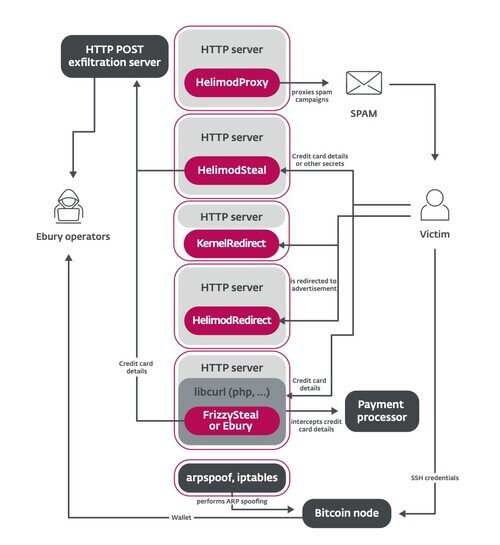
Fonte: opennet.ru
