

Recentemente, a empresa de pesquisa "Javelin Strategy & Research" publicou o relatório "The State of Strong Authentication 2019". Seus criadores coletaram informações sobre os métodos de autenticação utilizados no ambiente corporativo e em aplicativos de usuários, além de fazer conclusões interessantes sobre o futuro da autenticação forte.
A tradução da primeira parte com as conclusões dos autores do relatório, nós . Agora, apresentamos a vocês a segunda parte — com dados e gráficos.
Do tradutor
Não vou copiar completamente todo o bloco homônimo da primeira parte, mas vou reproduzir um parágrafo.
Todos os números e fatos apresentados estão sem quaisquer mudanças, e se você não concordar com eles, então é melhor discutir não com o tradutor, mas com os autores do relatório. Minhas observações (dispostas como citações, e marcadas no texto por itálico) são meu julgamento pessoal e estarei feliz em debater sobre cada uma delas (assim como sobre a qualidade da tradução).
Autenticação de usuários
Desde 2017, a aplicação de autenticação forte em aplicativos de usuários aumentou drasticamente, principalmente devido à disponibilidade de métodos criptográficos de autenticação em dispositivos móveis, embora um percentual ligeiramente menor de empresas utilize autenticação forte para aplicativos da web.
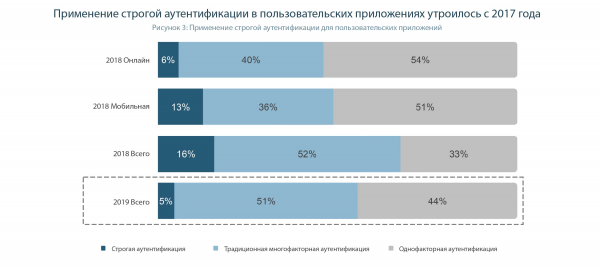
No geral, o percentual de empresas que utilizam autenticação forte em seus negócios cresceu três vezes, de 5% em 2017 para 16% em 2018 (figura 3).
As possibilidades de uso de autenticação forte para aplicativos web ainda são limitadas (porque apenas versões muito novas de alguns navegadores suportam a interação com tokens criptográficos, no entanto, esse problema está sendo resolvido com a instalação de software adicional, como ), portanto muitas empresas utilizam métodos alternativos para autenticação online, como aplicativos para dispositivos móveis que geram senhas únicas.
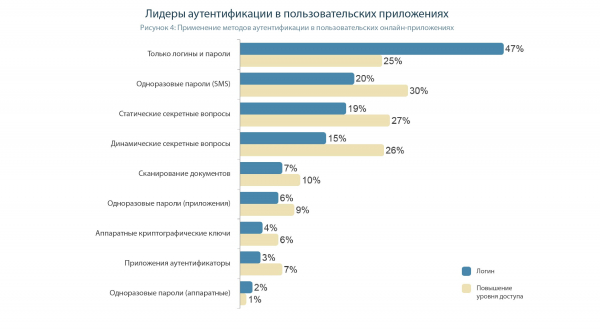
Chaves criptográficas de hardware (aqui referimo-nos apenas àquelas que atendem aos padrões FIDO), como as oferecidas pela Google, Feitian, One Span e Yubico, podem ser usadas para autenticação forte sem a instalação de software adicional em computadores de mesa e laptops (porque a maioria dos navegadores já suporta o padrão WebAuthn da FIDO), mas apenas 3% das empresas utilizam essa oportunidade para logar seus usuários.
Comparação de tokens criptográficos (como ) e chaves secretas que operam de acordo com os padrões FIDO, vai além do escopo deste relatório e também dos meus comentários sobre ele. Em resumo, ambos os tipos de tokens utilizam algoritmos e princípios de funcionamento semelhantes. Os tokens FIDO são atualmente melhor suportados pelos fabricantes de navegadores, embora essa situação deva mudar à medida que mais navegadores comecem a suportar . Por outro lado, os tokens criptográficos clássicos são protegidos por PIN, podem assinar documentos eletrônicos e serem usados para autenticação em duas etapas no Windows (qualquer versão), Linux e Mac OS X, possuem API para diversas linguagens de programação que permitem implementar 2FA e assinatura eletrônica em aplicações de desktop, móveis e web, e os tokens produzidos na Rússia suportam algoritmos nacionais GOST. De qualquer forma, o token criptográfico, independentemente de qual padrão foi criado, é o método de autenticação mais seguro e conveniente.
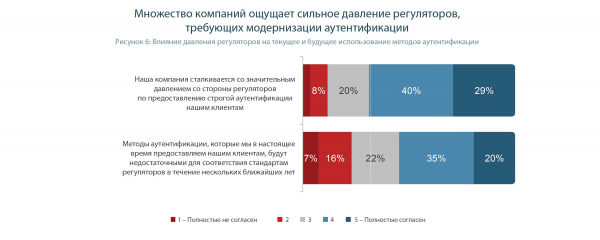
Além da segurança: outras vantagens da autenticação forte
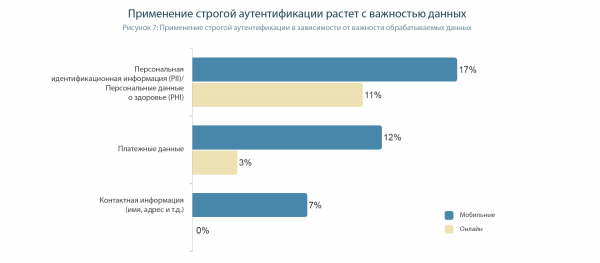
Não surpreende que a aplicação de autenticação forte esteja intimamente relacionada à importância dos dados armazenados pelas empresas. As empresas que armazenam informações pessoais identificáveis (Personally Identifiable Information – PII), como números de seguridade social ou informações médicas pessoais (Personal Health Information – PHI), enfrentam a maior pressão jurídica e normativa. É essas empresas que são os mais agressivos defensores da autenticação forte. A pressão sobre os negócios aumenta com as expectativas dos clientes, que querem saber que as organizações em que confiam seus dados mais confidenciais utilizam métodos de autenticação confiáveis. Organizações que lidam com dados sensíveis de PII ou PHI utilizam autenticação forte mais de duas vezes mais frequentemente do que organizações que apenas armazenam informações de contato dos usuários (figura 7).
Infelizmente, as empresas ainda não querem adotar métodos de autenticação confiáveis. Quase um terço dos tomadores de decisão empresariais considera que as senhas são o método de autenticação mais eficaz, entre todos os listados na figura 9, e 43% acreditam que as senhas são o método de autenticação mais simples.
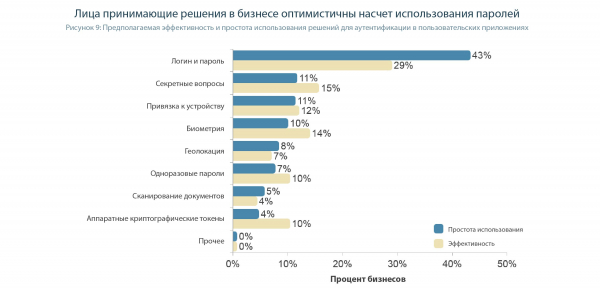
Esse gráfico nos prova que os desenvolvedores de aplicativos empresariais em todo o mundo são iguais... Eles não veem lucro na implementação de mecanismos avançados de proteção de acesso às contas e compartilham os mesmos equívocos. E apenas a ação dos reguladores pode mudar essa situação.
Vamos deixar as senhas de lado. Mas no que devemos acreditar para achar que perguntas de segurança são mais seguras do que tokens criptográficos? A eficácia das perguntas de segurança, que podem ser facilmente adivinhadas, foi avaliada em 15%, enquanto os tokens que não podem ser quebrados, apenas em 10. Quem diria! Poderiam assistir ao filme 'Ilusão de Criminosos', onde, mesmo de forma alegórica, é mostrado como os ilusionistas conseguiram tirar todas as respostas necessárias de um empresário golpista e deixá-lo sem dinheiro.
E mais um fato, que diz muito sobre a competência daqueles que são responsáveis pelos mecanismos de segurança em aplicativos de usuário. Em sua compreensão, o processo de digitar uma senha é uma operação mais simples do que a autenticação usando um token criptográfico. Embora, a princípio, o que poderia ser mais simples do que conectar um token à porta USB e inserir um simples código PIN?
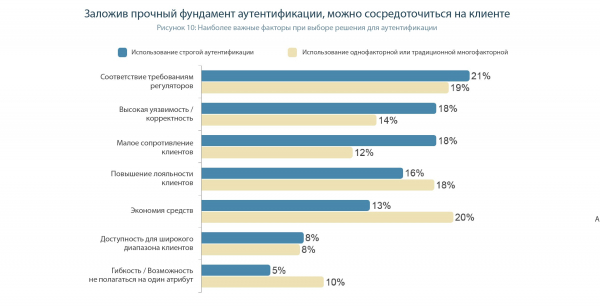
É importante notar que a implementação de autenticação rigorosa permite que as empresas não precisem mais se preocupar com métodos de autenticação e regras operacionais necessárias para bloquear esquemas fraudulentos, atendendo às reais necessidades de seus clientes.
Enquanto a conformidade regulatória é uma prioridade válida tanto para as empresas que usam autenticação rigorosa quanto para aquelas que não utilizam, as empresas que já implementam autenticação rigorosa têm muito mais probabilidade de afirmar que o aumento da lealdade do cliente é o principal indicador que elas consideram ao avaliar um método de autenticação. (18% contra 12%) (figura 10).
Autenticação corporativa
Desde 2017, a implementação de autenticação forte nas empresas tem crescido, mas de forma um pouco mais modesta do que em aplicativos para consumidores. A proporção de empresas que utilizam autenticação forte aumentou de 7% em 2017 para 12% em 2018. Ao contrário dos aplicativos de usuário, no ambiente corporativo, o uso de métodos de autenticação sem senha é um pouco mais comum em aplicativos web do que em dispositivos móveis. Cerca de metade das empresas relatam o uso apenas de nomes de usuário e senhas para autenticar seus usuários ao fazer login no sistema, sendo que um em cada cinco (22%) também confia exclusivamente em senhas para a autenticação secundária ao acessar dados extremamente importantes (ou seja, o usuário inicialmente faz login no aplicativo usando um método de autenticação mais simples e, se desejar acessar dados críticos, realizará mais um procedimento de autenticação, geralmente usando um método mais robusto.).
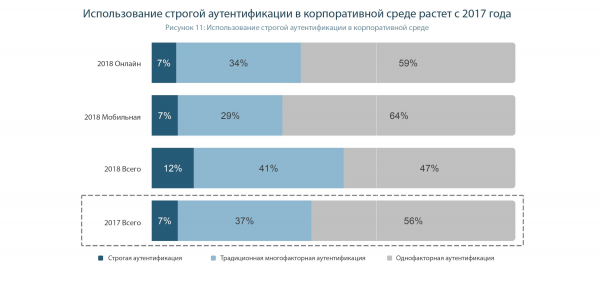
É importante entender que o relatório não considera o uso de tokens criptográficos para autenticação de dois fatores em sistemas operacionais Windows, Linux e Mac OS X. Atualmente, este é o uso mais comum de 2FA. (Infelizmente, os tokens criados segundo os padrões FIDO conseguem implementar 2FA apenas para Windows 10).
Além disso, se para a implementação de 2FA em aplicativos online e móveis é necessário um conjunto de medidas que inclui a revisão desses aplicativos, para implementar 2FA no Windows, basta configurar o PKI (por exemplo, com base no Microsoft Certification Server) e as políticas de autenticação no AD.
E uma vez que a proteção de entrada em PCs e domínios de trabalho é um elemento crucial na proteção de dados corporativos, a implementação de autenticação de dois fatores está se tornando cada vez mais comum.
Os próximos dois métodos de autenticação de usuários mais comuns ao entrar no sistema são senhas descartáveis fornecidas por meio de um aplicativo separado (13% das empresas) e senhas descartáveis enviadas via SMS (12%). Apesar de a porcentagem de uso de ambos os métodos ser bastante similar, o OTP SMS é frequentemente utilizado para aumentar o nível de autorização (em 24% das empresas). (Figura 12).
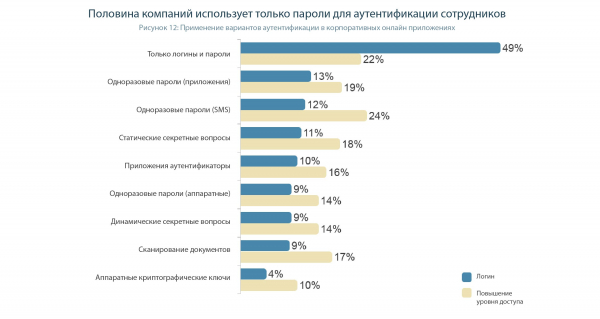
O aumento do uso de autenticação forte nas empresas pode ser atribuído à maior disponibilidade de implementações de métodos de autenticação criptográfica em plataformas de gestão de identidade empresarial (em termos simples, sistemas corporativos SSO e IAM aprenderam a usar tokens).
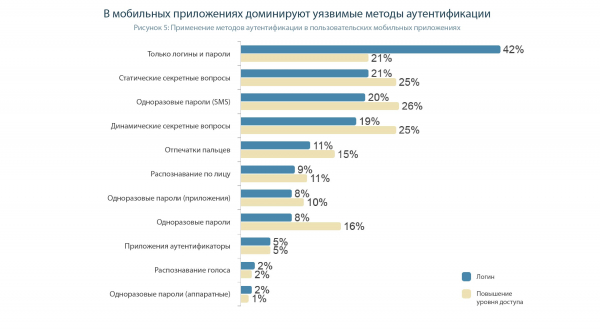
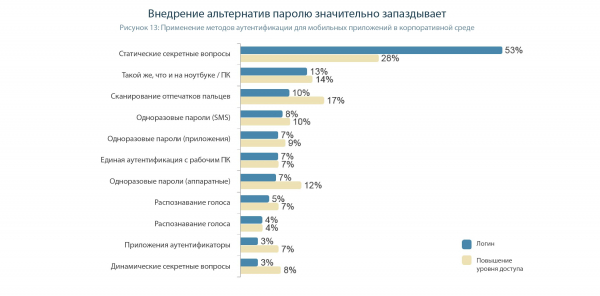
Para a autenticação móvel de funcionários e contratados, as empresas, em maior medida, confiam em senhas do que na autenticação em aplicativos de consumo. Um pouco mais da metade (53%) das empresas utiliza senhas na autenticação de acesso dos usuários aos dados da empresa por meio de dispositivos móveis (figura 13).
No caso de dispositivos móveis, poderia-se acreditar no grande poder da biometria, se não fosse pelo número de casos de falsificação de impressões digitais, vozes, rostos e até íris. Uma busca em um motor de busca mostrará que não existe um método de autenticação biométrica realmente confiável. Sensores altamente precisos existem, mas são bastante caros e grandes — e não são instalados em smartphones.
Portanto, o único método funcional de 2FA em dispositivos móveis é o uso de tokens criptográficos que se conectam ao smartphone através de interfaces NFC, Bluetooth e USB Type-C.
A proteção de dados financeiros da empresa é a principal razão para investimentos em autenticação sem senha (44%) com o crescimento mais rápido desde 2017 (um aumento de oito pontos percentuais). Em seguida, vem a proteção da propriedade intelectual (40%) e de dados de recursos humanos (39%). E isso é compreensível — não apenas o valor associado a esses tipos de dados é amplamente reconhecido, mas também o número de funcionários que trabalham com eles é relativamente pequeno. Portanto, os custos de implementação não são tão altos, e é necessário ensinar o trabalho com um sistema de autenticação mais complexo a apenas algumas pessoas. Ao contrário, os tipos de dados e dispositivos que a maioria dos funcionários da empresa normalmente acessa ainda estão protegidos exclusivamente por senhas. Documentos de funcionários, estações de trabalho e portais corporativos de e-mail são áreas de maior risco, já que apenas um quarto das empresas protege esses ativos com autenticação sem senha (Figura 14).
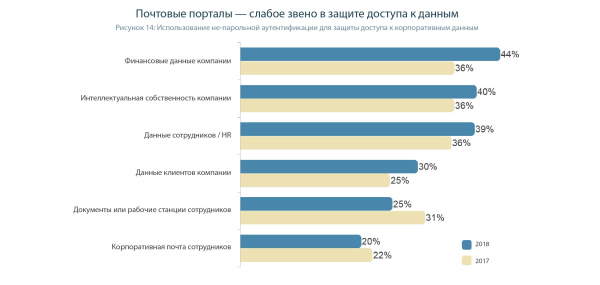
A verdade é que o email corporativo é algo bastante arriscado e 'furado', sendo a gravidade do potencial perigo subestimada pela maioria dos diretores de TI. Diariamente, os funcionários recebem dezenas de emails, então, por que não haver pelo menos um email de phishing (ou seja, fraudulentos) entre eles? Este email será formatado de acordo com os correspondentes da empresa, então o funcionário, sem receio, clicará no link contido nele. E, a partir daí, pode acontecer de tudo, como o download de um vírus na máquina alvo ou o vazamento de senhas (inclusive por meio de engenharia social, com o preenchimento de um formulário de autenticação falso criado pelo criminoso).
Para evitar que tais situações ocorram, os emails devem ser assinados. Assim, fica claro qual email foi criado por um funcionário legítimo e qual foi enviado por um invasor. No Outlook/Exchange, por exemplo, uma assinatura digital baseada em tokens criptográficos pode ser ativada de forma rápida e simples e pode ser utilizada em conjunto com a autenticação de dois fatores em PCs e domínios Windows.
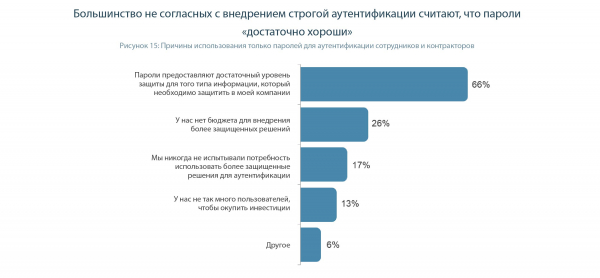
Entre os gestores que confiam exclusivamente na autenticação por senha dentro da empresa, dois terços (66%) fazem isso porque acreditam que as senhas oferecem segurança suficiente para o tipo de informação que sua empresa precisa proteger (ver figura 15).
No entanto, os métodos de autenticação rigorosa estão se tornando cada vez mais comuns. Isso se deve, em grande parte, ao aumento de sua disponibilidade. Mais e mais sistemas de gerenciamento de identidade e acesso (IAM), navegadores e sistemas operacionais estão suportando autenticação usando tokens criptográficos.
A autenticação rigorosa também tem outra vantagem. Como a senha não é mais utilizada (substituída por um simples código PIN), não há mais solicitações dos funcionários pedindo para alterar senhas esquecidas. O que, por sua vez, reduz a carga sobre o departamento de TI da empresa.
Resumo e Conclusões
- Os gestores muitas vezes não possuem o conhecimento necessário para avaliar a real eficácia das diferentes opções de autenticação. Eles estão acostumados a confiar em métodos ultrapassados de proteção como senhas e perguntas secretas simplesmente porque 'antes isso funcionava'.
- Os usuários têm ainda menos esse conhecimento, para eles, o mais importante é a simplicidade e a conveniência. Até agora, eles não têm motivos para escolher soluções mais seguras.
- Os desenvolvedores de aplicativos costumam não ter razões, para implementar a autenticação de dois fatores em vez de senhas. A concorrência em nível de segurança em aplicativos é inexistente.
- Toda a responsabilidade pela violação é transferida para o usuário. Se você forneceu uma senha única para um invasor – a culpa é sua. Se sua senha foi interceptada ou espiada – a culpa é sua. Se você não exigiu do desenvolvedor o uso de métodos confiáveis de autenticação no produto – a culpa é sua.
- O regulador deve, em primeiro lugar, exigir das empresas a implementação de soluções que bloqueiem vazamentos de dados (especialmente autenticação de dois fatores), e não punir por vazamentos de dados que já ocorreram. Alguns desenvolvedores de software tentam vender aos consumidores soluções antigas e não muito confiáveis
- em uma embalagem bonita de um produto ‘inovador’. Por exemplo, autenticação vinculada a um smartphone específico ou o uso de biometria. Como pode ser visto no relatório, apenas uma solução baseada em autenticação rigorosa pode ser realmente confiável, ou seja, tokens criptográficos. Um mesmo token criptográfico pode ser utilizado para uma série de tarefas : para autenticação rigorosa
- no sistema operacional da empresa, em aplicativos corporativos e de usuário, para assinatura eletrônica de transações financeiras (importante para aplicativos bancários), documentos e e-mails.Vídeo: o americano Warden se juntará aos defensores em Rainbow Six Siege Matryoshka C. Sistema de linguagem em camadas do programa 🥇 E o que acontecerá com autenticação e senhas? A segunda parte do relatório Javelin “Estado da Autenticação Rigorosa” | ProHoster электронной подписи финансовых транзакций (важно для банковских приложений), документов и электронной почты.
Fonte: habr.com
