

Recentemente, a Venezuela passou por , que deixou 11 estados do país sem eletricidade. Desde o início desse incidente, o governo de Nicolás Maduro alegou que isso foi um , que teria sido viabilizado por ataques eletromagnéticos e cibernéticos à empresa elétrica nacional Corpoelec e suas usinas. Por outro lado, o governo autoproclamado de Juan Guaidó simplesmente atribuiu o incidente à "».
. Sem uma análise imparcial e aprofundada da situação, é muito difícil determinar se esses cortes foram resultado de sabotagem ou se foram causados por falta de manutenção técnica. No entanto, as alegações de suposta sabotagem levantam uma série de questões interessantes relacionadas à segurança da informação. Muitos sistemas de controle em instalações de infraestrutura crítica, como usinas, são fechados e, portanto, não têm conexões externas com a Internet. Assim, surge a pergunta: os cibercriminosos poderiam acessar sistemas de TI fechados sem uma conexão direta com seus computadores? A resposta é sim. Nesse caso, ondas eletromagnéticas podem ser um vetor de ataque.
Como "capturar" radiações eletromagnéticas
Todos os dispositivos eletrônicos geram radiações na forma de sinais eletromagnéticos e acústicos. Dependendo de uma série de fatores, como distância e presença de obstáculos, dispositivos de escuta podem "capturar" sinais destes dispositivos usando antenas especiais ou microfones altamente sensíveis (no caso de sinais acústicos) e processá-los para extrair informações úteis. Esses dispositivos incluem monitores e teclados, e, como tal, podem também ser utilizados por cibercriminosos.
Falando sobre monitores, em 1985, o pesquisador Wim van Eyck publicou sobre os riscos de segurança decorrentes da radiação de tais dispositivos. Como você se lembra, os monitores usavam tubos de raios catódicos (CRT). Sua pesquisa demonstrou que a radiação do monitor pode ser 'lida' à distância e usada para reconstruir imagens exibidas no monitor. Este fenômeno é conhecido como interceptação van Eck, e na verdade, é , por que vários países, incluindo o Brasil e o Canadá, consideram sistemas eletrônicos de votação muito inseguros para serem utilizados em processos eleitorais.
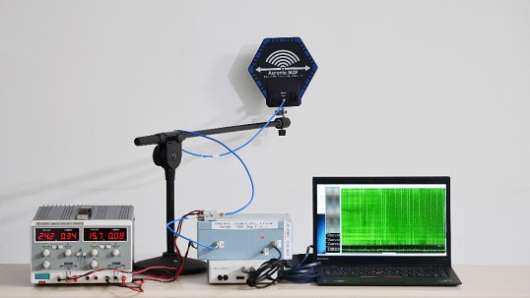
Equipamento utilizado para acessar outro laptop localizado na sala ao lado. Fonte:
Embora hoje em dia os monitores LCD gerem muito menos radiação do que os monitores CRT, ainda assim, mostrou que eles também são vulneráveis. Além disso, . Eles conseguiram acessar conteúdo criptografado em um laptop situado na sala ao lado, utilizando um equipamento relativamente simples no valor de cerca de 3000 dólares, que consistia em uma antena, um amplificador e um laptop com software especial para processamento de sinais.
Por outro lado, os próprios teclados também podem ser à interceptação de suas emissões. Isso significa que há um risco potencial de ciberataques, nos quais criminosos podem recuperar credenciais e senhas analisando quais teclas foram pressionadas no teclado.
TEMPEST e EMSEC
O uso de radiações para extrair informações teve sua primeira aplicação durante a Primeira Guerra Mundial, relacionado a fios telefônicos. Essas técnicas foram amplamente utilizadas durante a Guerra Fria com dispositivos mais sofisticados. Por exemplo, explica como em 1962 um funcionário da segurança da embaixada dos EUA no Japão descobriu que um dipolo colocado em um hospital nas proximidades estava direcionado para o edifício da embaixada para interceptar seus sinais.
Mas o conceito de TEMPEST como tal começa a aparecer já na década de 70 com os primeiros . Este nome em código refere-se a pesquisas sobre emissões não intencionais (colaterais) de dispositivos eletrônicos que podem contribuir para vazamentos de informações confidenciais. O padrão TEMPEST foi criado e resultou na criação de padrões de segurança que também foram .
Este termo é frequentemente utilizado como intercambiável com o termo EMSEC (segurança de emissões), que faz parte dos padrões .
Proteção TEMPEST
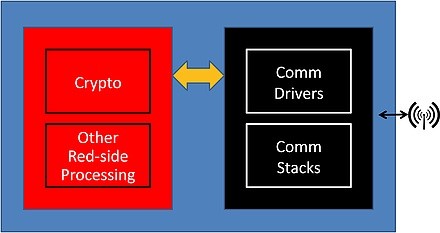
Esquema de arquitetura criptográfica Red/Black para um dispositivo de comunicação. Fonte:
Primeiro, a proteção TEMPEST se aplica ao conceito básico de criptografia conhecido como arquitetura Red/Black (vermelho/preto). Este conceito divide os sistemas em equipamentos 'vermelhos' (Red), que são usados para processar informações confidenciais, e equipamentos 'pretos' (Black), que transmitem dados sem selo de confidencialidade. Um dos propósitos da proteção TEMPEST é essa separação, que divide todos os componentes, isolando o equipamento 'vermelho' do 'preto' com filtros especiais.
Em segundo lugar, é importante ter em mente o fato de que todos os dispositivos emitem um determinado nível de radiação. Isso significa que o nível máximo possível de proteção seria a proteção total de todo o espaço, incluindo computadores, sistemas e componentes. No entanto, isso seria extremamente caro e impraticável para a maioria das organizações. Por essa razão, técnicas mais específicas são utilizadas:
• Avaliação de zonificação: é utilizada para estudar o nível de segurança TEMPEST para espaços, instalações e computadores. Após essa avaliação, os recursos podem ser direcionados para os componentes e computadores que contêm as informações mais sensíveis ou dados não criptografados. Diversas autoridades oficiais que regulam a segurança das comunicações, como a NSA nos EUA ou , certificam tais técnicas.
• Áreas blindadas: a avaliação de zoneamento pode mostrar que certos espaços que contêm computadores não atendem a todos os requisitos de segurança. Nesses casos, uma das opções é o blindagem completa desse espaço ou o uso de armários blindados para esses computadores. Esses armários são feitos de materiais especiais que impedem a propagação de radiações.
• Computadores com seus próprios certificados TEMPEST: às vezes, um computador pode estar em um local seguro, mas ter uma deficiência no nível adequado de segurança. Para reforçar o nível de segurança existente, existem computadores e sistemas de comunicação que possuem sua própria certificação TEMPEST, que garante a segurança de seu hardware e outros componentes.
TEMPEST mostra que, mesmo que os sistemas corporativos tenham espaços físicos praticamente seguros ou mesmo não estejam conectados a comunicações externas, ainda não há garantias de que eles sejam totalmente seguros. De qualquer forma, a maioria das vulnerabilidades em infraestruturas críticas está mais relacionada a ataques comuns (como ransomwares), sobre os quais discutimos . Nesses casos, é bastante simples evitar tais ataques com as medidas adequadas e soluções de segurança da informação . A combinação de todas essas medidas de proteção é a única maneira de garantir a segurança de sistemas críticos para o futuro da empresa ou mesmo de todo o país.
Fonte: habr.com
