

A organização Linux Foundation, em colaboração com o laboratório de inovações em ciência de Harvard, preparou uma nova edição do estudo Census III, focado em identificar os projetos de código aberto mais amplamente utilizados que necessitam de auditoria de segurança prioritária. O estudo analisou o código aberto utilizado de forma implícita em diversos projetos corporativos como dependências baixadas de repositórios externos. Um total de mais de 12 milhões de bibliotecas abertas, utilizadas em aplicações em 10 mil empresas diferentes, foi examinado.
Com base nas estatísticas coletadas, foram formuladas listas das 500 bibliotecas mais utilizadas, cuja segurança e qualidade de manutenção exigem atenção especial, uma vez que vulnerabilidades e a compromissão de desenvolvedores de dependências de terceiros podem anular todos os esforços de aprimoramento da proteção do produto principal. Foram propostas 8 listas, cujo conteúdo é classificado de acordo com diferentes critérios, como fornecimento no repositório NPM e disponibilidade de informações sobre versão ao determinar as dependências.
Algumas conclusões:
- 17% dos 50 projetos mais populares, que não estão presentes no repositório NPM, têm apenas um desenvolvedor, e 40% têm um ou dois desenvolvedores que realizaram 80% dos commits.
- Comparado ao relatório anterior de 2022, houve um aumento no uso de pacotes para interação com serviços em nuvem entre os pacotes importantes.
- A migração de projetos de Python 2 para Python 3 continua.
- A popularidade dos pacotes Maven se mantém, enquanto cresce o uso de pacotes dos repositórios PIP (Python), Cargo (Rust) e NuGet (.NET).
- Como antes, observa-se a necessidade de utilização de esquemas de nomenclatura padronizados para componentes de software.
- A proteção das contas dos desenvolvedores se tornou mais relevante. Muitos dos pacotes mais procurados estão sob contas de desenvolvedores específicos, menos protegidas do que as contas criadas sob os projetos das organizações.
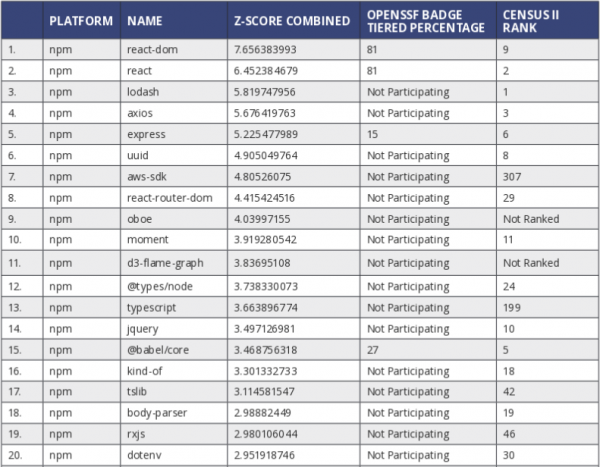
- 20 dos pacotes JavaScript mais utilizados do repositório NPM, baixados por aplicações sem vínculo a versões:

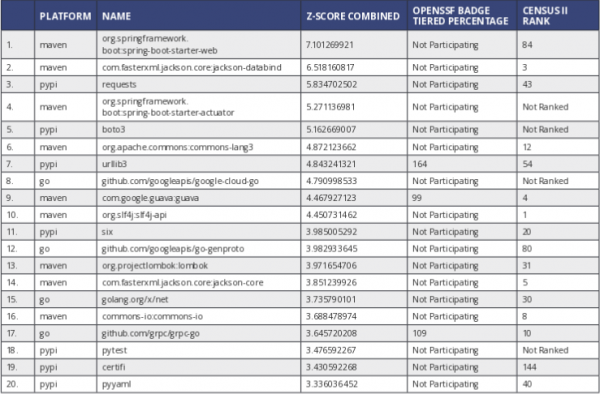
- 20 pacotes mais utilizados de repositórios que não são NPM, carregados por aplicativos sem vinculação a versões:

Fonte: opennet.ru
